




Singapore kiểm soát mức độ tự động hóa của AI trong an ninh mạng
VTV.vn - Các hệ thống AI được phép tự động phát hiện, phân tích và ứng phó tấn công mạng, nhưng phải có giới hạn quyền hạn tương xứng với mức độ rủi ro.
VTV · An ninh mạng· Trong nước
Chiến dịch APT, ransomware, mã độc và kỹ thuật tấn công mới
VTV.vn - Các hệ thống AI được phép tự động phát hiện, phân tích và ứng phó tấn công mạng, nhưng phải có giới hạn quyền hạn tương xứng với mức độ rủi ro.
Nghiên cứu cho thấy Vizio và Samsung smart TVs vẫn gửi dữ liệu xem cho bên thứ ba ngay cả khi người dùng đã tắt tính năng Automatic Content Recognition (ACR). Chỉ có bốn hệ điều hành smart TV thực hiện đúng yêu cầu opt-out.
Threat actor Storm-2603 khai thác lỗ hổng ToolShell CVE-2025-53770 và CVE-2025-53771 trong SharePoint để thực hiện code độc lập qua yêu cầu HTTP. Sau khi thành công, nhóm này cài ransomware trên hệ thống mục tiêu.
Không phát tán tập tin đáng ngờ theo cách thông thường, tin tặc lợi dụng các chương trình hợp pháp để đưa mã độc vào hệ thống Windows của cơ quan chính phủ.
trong báo cáo, 177 chuyên gia về an ninh mạng từ 17 quốc gia trong ngành tài chính cho biết họ đã bị tấn công bởi ransomware. sophos đề xuất các biện pháp bảo vệ.
DreamHost xác nhận hacker đã khai thác lỗ hổng để truy cập vào email và tệp của khách hàng trong suốt một cuộc tấn công kéo dài nhiều tháng.
Nhóm tấn công SlippyNunchucks đã khai thác lỗ hổng trong Sogou Input Method để triển khai ransomware DarkVigil. Sự kiện diễn ra từ 1/7/2026, ảnh hưởng đến nhiều tổ chức và cá nhân ở châu Á. Tencent đã phát hành bản cập nhật để khắc phục vấn đề.
ESET phát hiện một hoạt động hijacking DNS sử dụng giao thức HTTP không an toàn trong phiên bản Windows của Sogou Input Method. Nhóm tấn công SlippyNunchucks lợi dụng lỗ hổng này để phân phối malware.
Trong quý 2026, tin tặc đã khai thác sự tin cậy vào các công cụ quản lý từ xa, AI coding assistants và ứng dụng Microsoft để thực hiện các cuộc tấn công. Những cuộc tấn công này sử dụng các công cụ được tin tưởng để duy trì quyền truy cập và hành động nhanh chóng.
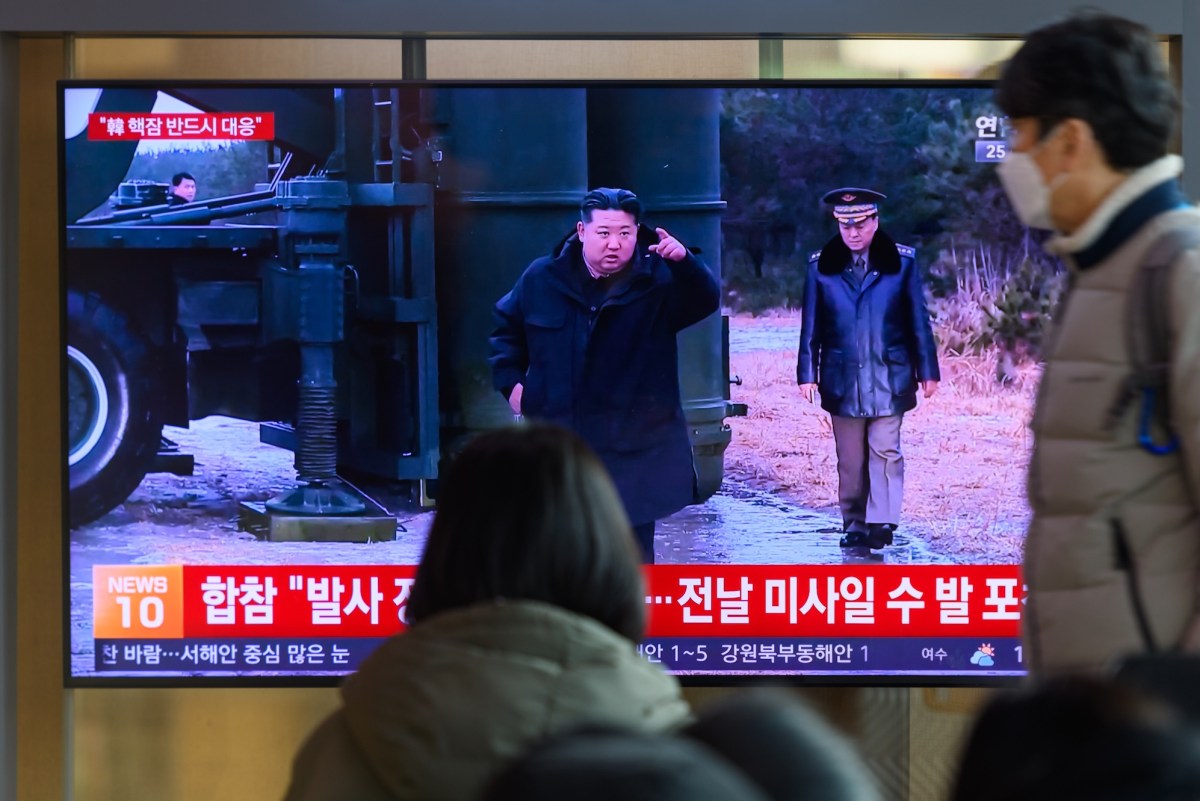
Chuyên gia an ninh mạng đã cảnh báo từ lâu về mối đe dọa kiên nhẫn từ các cuộc hack của Triều Tiên. Tuy nhiên, sàn giao dịch tiền điện tử lớn nhất thế giới vẫn bị bất ngờ khi hứng chịu vụ trộm trị giá 6,3 tỷ USD.