Chuyên mục tin tức

Mối đe dọa

Chiến dịch APT, ransomware, mã độc và kỹ thuật tấn công mới

Tổng số 218 bài viết•Trang 21 / 22

Danh sách bài viết

10 bài trên trang
Cảnh giác với người giả danh nhân viên điện, nước
Mối đe dọa

Cảnh giác với người giả danh nhân viên điện, nước

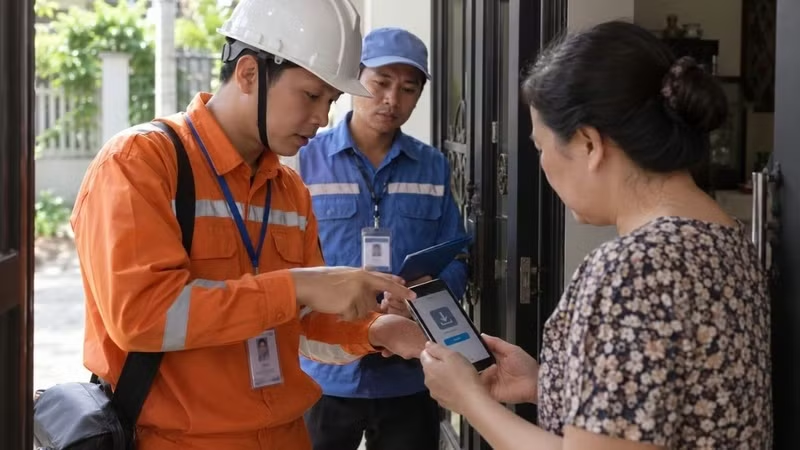
Lấy lý do hỗ trợ kiểm tra hóa đơn, thanh toán tiền điện, nước, kẻ gian giả danh nhân viên đến tận nhà để dụ người dân cài đặt ứng dụng chứa mã độc. Chỉ một phút mất cảnh giác, người dùng có thể bị đánh cắp thông tin, chiếm quyền tài khoản ngân hàng và mất tiền. Cà Mau quyết liệt đấu tranh với…

Nhân Dân · Phòng chống tội phạm công nghệ cao· Trong nước
Nhóm tấn công Sandworm sử dụng backdoor MythicRatatoskr trong mạng Yggdrasil
Mối đe dọa

Nhóm tấn công Sandworm sử dụng backdoor MythicRatatoskr trong mạng Yggdrasil

ESET phát hiện ra MythicRatatoskr – một backdoor Go-based mới, sử dụng mạng Yggdrasil để giấu máy chủ C&C. Backdoor này được sử dụng trong một hợp tác giữa UAC-0099-Sandworm và gây ra một cuộc tấn công phá hủy đối với một công ty ngũ cốc Ukraina.

ESET WeLiveSecurity· Quốc tế EN
8 chứng thư trung gian của eMudhra bị đánh cắp, tạo rủi ro lớn cho hệ thống
Mối đe dọa

8 chứng thư trung gian của eMudhra bị đánh cắp, tạo rủi ro lớn cho hệ thống

Cisco Talos đã phát hiện 8 chứng thư trung gian của eMudhra bị đánh cắp, tạo ra rủi ro lớn cho hệ thống mạng. Các chứng thư này được sử dụng để xác thực các trang web và dịch vụ, nhưng do cấu hình sai khiến việc giải mã từ 384 byte giảm xuống 3-8 byte, làm cho việc khôi phục khóa riêng trở nên dễ dàng. eMudhra đã thu hồi các chứng thư bị đánh cắp và ngừng phát hành chứng thư mới.

Cisco Talos· Quốc tế EN
Hai lỗ hổng RCE nghiêm trọng trong PHP core bị khai thác
Mối đe dọa

Hai lỗ hổng RCE nghiêm trọng trong PHP core bị khai thác

Cisco Talos đã phát hiện hai lỗ hổng RCE không cần xác thực trong PHP core, có thể bị khai thác trước khi mã ứng dụng chạy. Lỗ hổng này ảnh hưởng đến tất cả các phiên bản PHP từ 5.4 trở lên. Cisco đã phát hành các quy tắc SNORT để bảo vệ khách hàng.

Cisco Talos· Quốc tế EN
Mối đe dọa

CISA, FBI cảnh báo tổ chức về hacker SafePay tấn công nhiều lĩnh vực cơ sở hạ tầng quan trọng

CISA, FBI và các đối tác cảnh báo các tổ chức về hoạt động của hacker SafePay đang tấn công nhiều lĩnh vực cơ sở hạ tầng quan trọng. Hacker này đã sử dụng ransomware để đánh cắp dữ liệu và yêu cầu trả tiền chuộc.

CISA News· Quốc tế EN
Tài khoản chính thức Becomes công cụ tấn công, Cisco Talos theo dõi sự nghiên
Mối đe dọa

Tài khoản chính thức Becomes công cụ tấn công, Cisco Talos theo dõi sự nghiên

Cisco Talos đã theo dõi sự gia tăng sử dụng tài khoản chính thức của các nền tảng hợp pháp như công cụ tấn công. Trong hai chiến dịch gần đây, tin tặc đã lợi dụng hệ thống thông báo giao dịch của Staples và Dell để tạo ra tình huống khẩn cấp và hướng người dùng đến số điện thoại kiểm soát bởi kẻ tấn công.

Cisco Talos· Quốc tế EN
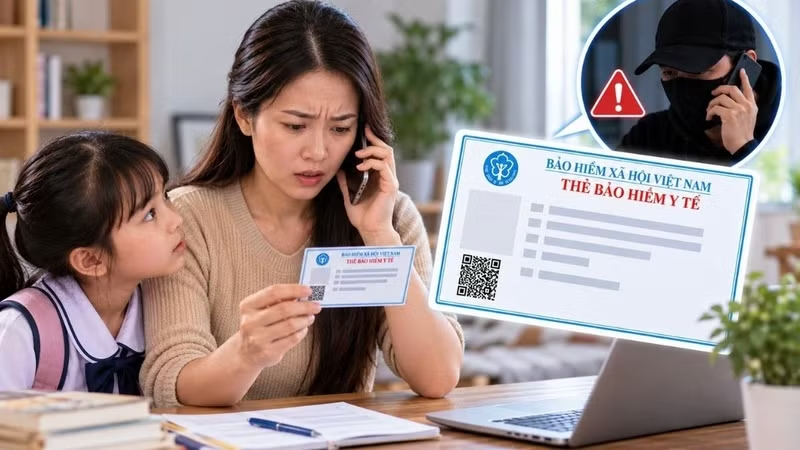
Phụ huynh cần cảnh giác trước thủ đoạn lừa đảo cập nhật thẻ bảo hiểm y tế
Mối đe dọa

Phụ huynh cần cảnh giác trước thủ đoạn lừa đảo cập nhật thẻ bảo hiểm y tế

Lợi dụng tâm lý lo ảnh hưởng quyền lợi khám, chữa bệnh của học sinh, các đối tượng đã giả danh cán bộ bảo hiểm, nhân viên nhà trường gọi điện thông báo cho phụ huynh thẻ bảo hiểm y tế của con bị lỗi, từ đó đánh cắp thông tin, chiếm đoạt tiền. Bảo vệ tài khoản ngân hàng trước những thủ đoạn lừa…

Nhân Dân · Phòng chống tội phạm công nghệ cao· Trong nước
Nghi phạm Qilin ransomware bị bắt tại Đức, liên quan đến vụ tấn công Synnovis
Mối đe dọa

Nghi phạm Qilin ransomware bị bắt tại Đức, liên quan đến vụ tấn công Synnovis

Một nghi phạm 28 tuổi người Nga đã bị cảnh sát Đức bắt giữ, nghi là thành viên quan trọng của băng nhóm Qilin ransomware. Cảnh sát đã liên kết nghi phạm này với cuộc tấn công vào công ty xét nghiệm máu Synnovis, gây gián đoạn cho các bệnh viện ở London và dẫn đến cái chết của một bệnh nhân.

Graham Cluley· Quốc tế EN
FBI nghi ngờ người đàm phánransomware liên quan đến nhóm ShinyHunters
Mối đe dọa

FBI nghi ngờ người đàm phánransomware liên quan đến nhóm ShinyHunters

FBI đã xác định hai nhà đàm phánransomware có quan hệ gần gũi với nhóm ShinyHunters, trong đó một người đã giúp nhóm này vận hành trang web gây áp lực lên nạn nhân phải trả tiền chuộc. ShinyHunters đã khai thác hàng chục vụ rò rỉ dữ liệu lớn từ năm 2019, và đã extor hơn 70 triệu đôla từ nạn nhân trong năm nay.

Krebs on Security· Quốc tế EN
Chuyên mục Mối đe dọa — HueCA-CYBER