Chuyên mục tin tức

Mối đe dọa

Chiến dịch APT, ransomware, mã độc và kỹ thuật tấn công mới

Tổng số 218 bài viết•Trang 20 / 22

Danh sách bài viết

10 bài trên trang
Microsoft phát hành Windows Endpoint Security Platform để di chuyển EDR ra khỏi kernel
Mối đe dọa

Microsoft phát hành Windows Endpoint Security Platform để di chuyển EDR ra khỏi kernel

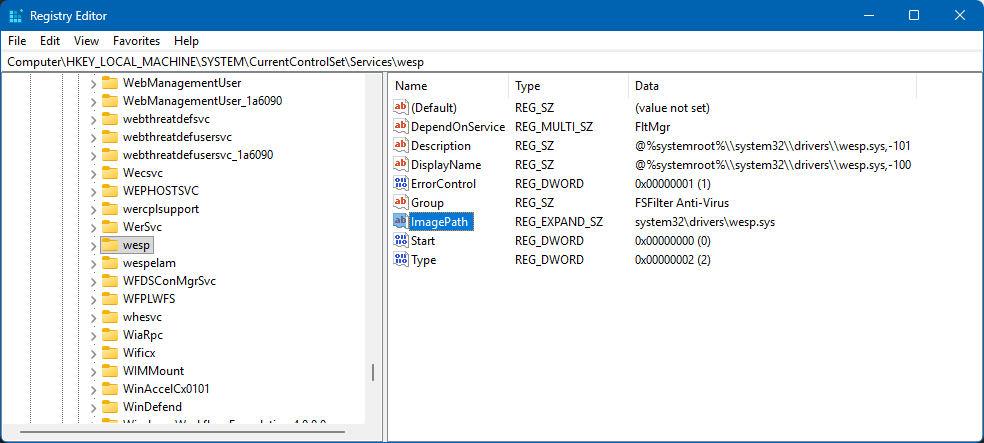
Microsoft đang xây dựng Windows Endpoint Security Platform (WESP) để di chuyển Endpoint Detection and Response (EDR) ra khỏi kernel Windows. WESP bao gồm một kernel driver wesp.sys và một user-mode API espclient.dll. Mục tiêu là giảm nguy cơ hệ thống bị蓝屏 (Blue Screen of Death) do lỗi trong driver kernel.

Elastic Security Labs· Quốc tế EN
Nhóm Gheist thử nghiệm tấn công mở rộng bằng Token GitHubôm
Mối đe dọa

Nhóm Gheist thử nghiệm tấn công mở rộng bằng Token GitHubôm

Một chiến dịch tự động đang cài đặt các quy trình rò rỉ bí mật vào mọi kho lưu trữ mà các token GitHub bị trộm có thể tiếp cận. Nhóm này không sử dụng máy chủ C2 và đang liên tục phát triển. GitHub đã cải thiện an ninh gần đây đã làm gián đoạn hoạt động của nhóm.

Wiz Research· Quốc tế EN
[Video] Điểm tin an ninh mạng tháng 10/2026
Mối đe dọa

[Video] Điểm tin an ninh mạng tháng 10/2026

Tháng 10/2026, tình hình an ninh mạng tiếp tục diễn biến phức tạp với nhiều vụ việc nổi bật, từ trốn thuế qua máy POS, lừa đảo trên mạng xã hội đến rửa tiền xuyên quốc gia bằng tài khoản ngân hàng và tài sản mã hóa. [Video] Gia sư bỗng chốc thành “con nợ” [Video] "Idol mạng" và những hệ lụy đối…

Nhân Dân · Phòng chống tội phạm công nghệ cao· Trong nước
Mối đe dọa

Nhóm tấn công UAC-0099 sử dụng backdoor MythicRatatoskr trong mạng Yggdrasil

UAC-0099 đã sử dụng spearphishing để chiếm quyền truy cập vào một công ty logistika ở Ukraine vào ngày 16/7/2025. Kẻ tấn công sau đó triển khai backdoor MythicRatatoskr, một backdoor mới chưa được ghi nhận, qua mạng Yggdrasil. Sandworm sau đó đã thực hiện một cuộc tấn công xóa dữ liệu vào ngày 17/9/2025.

WeLiveSecurity Español· Quốc tế ES
Chuyên mục Mối đe dọa — HueCA-CYBER