Chuyên mục tin tức

Mối đe dọa

Chiến dịch APT, ransomware, mã độc và kỹ thuật tấn công mới

Tổng số 218 bài viết•Trang 7 / 22

Danh sách bài viết

10 bài trên trang
Chính quyền châu takedown lại máy chủ SteaIC malware
Mối đe dọa

Chính quyền châu takedown lại máy chủ SteaIC malware

Cơ quan điều tra Đức đã truy vết lại mạng lưới SteaIC malware sau khi nó được tái xây dựng và phát hiện rằng nó đang sử dụng dịch vụ hosting bulletproof của Virtualine, một nhà cung cấp đã bị FBI bắt giữ hồi tháng 10. Điều tra này được hỗ trợ bởi cảnh sát Frankfurt và Đơn vị Cảnh sát Kỹ thuật Cao cấp của Hà Lan.

The Record· Quốc tế EN
Mối đe dọa

Sogo và Chow Sang bị rò rỉ dữ liệu, 820.000 thành viên rủi ro

Hong Kong Sogo và Chow Sang Sang đã công bố các vụ rò rỉ dữ liệu sau khi có bên thứ ba không được ủy quyền truy cập hệ thống của họ. Thông tin cá nhân của khách hàng có thể bị tiết lộ, bao gồm cả 820.000 thành viên trung thành của Sogo.

DataBreaches.net· Quốc tế EN
Mối đe dọa

Unocoin tạm ngưng dịch vụ sau khi phát hiện truy cập không được phép

Indian cryptocurrency exchange Unocoin phát hiện truy cập không được phép vào hệ thống vào ngày 9 tháng 11 và tạm ngưng đăng nhập cho người dùng trong khi đội ngũ an ninh điều tra. Website của công ty vẫn chưa hoạt động đến ngày 12.

DataBreaches.net· Quốc tế EN
Endpoint management platform có thể trở thành rủi ro an ninh lớn
Mối đe dọa

Endpoint management platform có thể trở thành rủi ro an ninh lớn

Endpoint management platforms có thể bị hacker khai thác để triển khai malware, thực thi lệnh và làm gián đoạn hàng nghìn thiết bị. Action1 đề xuất sử dụng xác thực mã hóa do khách hàng kiểm soát để ngăn chặn việc lạm dụng các hoạt động endpoint nhạy cảm.

BleepingComputer· Quốc tế EN
Điệp vụ Spyware: Chính phủ ẩn dấu, nạn nhân khiên cực
Mối đe dọa

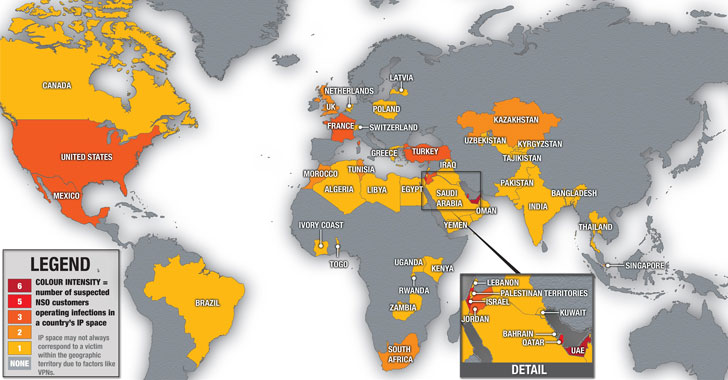
Điệp vụ Spyware: Chính phủ ẩn dấu, nạn nhân khiên cực

Nhiều nạn nhân bị spyware như Predator và Pegasus tấn công nhưng khó có được công lý. Họ phải chiến đấu pháp lý nhiều năm và không có lời giải đáp. Chính phủ bảo vệ hoạt động giám sát dưới danh nghĩa an ninh quốc gia, khiến nạn nhân không thể biết ai là kẻ tấn công.

Security Affairs· Quốc tế EN
Apify xoay mật khẩu nội bộ, yêu cầu xác thực hai bước
Mối đe dọa

Apify xoay mật khẩu nội bộ, yêu cầu xác thực hai bước

Apify đã xoay các mật khẩu quan trọng và thu hồi một số kết nối OAuth bên thứ ba sau khi phát hiện truy cập không được phép vào hệ thống nội bộ. Công ty đã yêu cầu người dùng xác thực hai bước để đảm bảo an ninh.

BleepingComputer· Quốc tế EN
LEGO đóng cửa BrickLink sau hoạt động bất thường
Mối đe dọa

LEGO đóng cửa BrickLink sau hoạt động bất thường

LEGO đã đóng cửa BrickLink sau khi phát hiện hoạt động bất thường. Công ty đang điều tra nhưng chưa xác nhận có bị tấn công hay khách hàng bị ảnh hưởng. Người dùng nên cẩn thận với các yêu cầu thanh toán bất thường và không sử dụng lại mật khẩu.

Malwarebytes Labs· Quốc tế EN
Tấn công mạng khai thác SQL Server bằng mật khẩu yếu
Mối đe dọa

Tấn công mạng khai thác SQL Server bằng mật khẩu yếu

Một chiến dịch tấn công mạng sử dụng quét cổng, đoán mật khẩu và lệnh Transact-SQL để xâm nhập và chiếm dụng máy chủ Microsoft SQL Server. Tác giả sử dụng danh sách mật khẩu cố định để thực hiện tấn công brute-force và cài đặt miner tiền số Monero và Gh0st RAT.

CSO Online· Quốc tế EN
Chuyên mục Mối đe dọa — HueCA-CYBER