




New Falcon bảo vệ nền tảng AI chạy trên đám mây
CrowdStrike giới thiệu công nghệ bảo mật mới từ New Falcon giúp bảo vệ môi trường đám mây mà trí tuệ nhân tạo chạy trên đó.
CrowdStrike Blog· Quốc tế EN
AI Security, LLM, prompt injection và ứng dụng AI trong SOC
CrowdStrike giới thiệu công nghệ bảo mật mới từ New Falcon giúp bảo vệ môi trường đám mây mà trí tuệ nhân tạo chạy trên đó.
Ballistic Ventures đang tìm kiếm 360 triệu đô cho quỹ chính và 130 triệu đô cho quỹ riêng biệt. Công ty này hoạt động trong thời kỳ bùng nổ của công nghệ trí tuệ nhân tạo trong lĩnh vực an ninh mạng.
CrowdStrike mua Fiddler AI, công ty phát triển phần mềm quan sát agent bằng AI, và Dreadnode, công ty giúp các doanh nghiệp tự động hóa kiểm thử an ninh AI. Giao dịch này nhằm đáp ứng nhu cầu thị trường về bảo vệ agent.
Bài viết của Wiz Research trình bày cách Fireblocks, Rogo và project44 sử dụng Green Agent của Wiz để loại bỏ các rào cản giữa các đội và nhanh chóng giải quyết các rủi ro quan trọng.
NCSC cảnh báo Anh sẽ đối mặt với các cuộc tấn công AI trên cơ sở hạ tầng quan trọng trong 2 năm tới. Nguyên nhân là do các tổ chức Anh đã sử dụng công nghệ giá rẻ, khiến họ dễ bị AI phát hiện và khai thác các lỗ hổng an ninh lâu đời.
Trong mạng công nghiệp, hoạt động độc hại khó phân biệt với giao tiếp dữ liệu bình thường giữa các thiết bị. Kaspersky Industrial CyberSecurity for Networks sử dụng học máy để phân loại thiết bị và phát hiện hành vi bất thường.
CrowdStrike đang mở rộng áp dụng trí tuệ nhân tạo (AI) trong lĩnh vực an ninh mạng, từ các thiết bị cuối cùng đến các hệ thống đám mây. Công ty này đang tập trung vào việc bảo vệ dữ liệu và hệ thống của khách hàng thông qua các công nghệ AI tiên tiến.
CrowdStrike đã giới thiệu công cụ AI Kill Switch nhằm giúp người dùng kiểm soát và xử lý khi các đại diện AI hoạt động không đúng cách.
Một con chó toy AI tên Wuffy dẫn đến việc phát hiện 250 trang web lừa đảo sử dụng Mastercard. Các giao dịch nhỏ và tiền trả cho ransomware đều theo cùng một đường tiền.
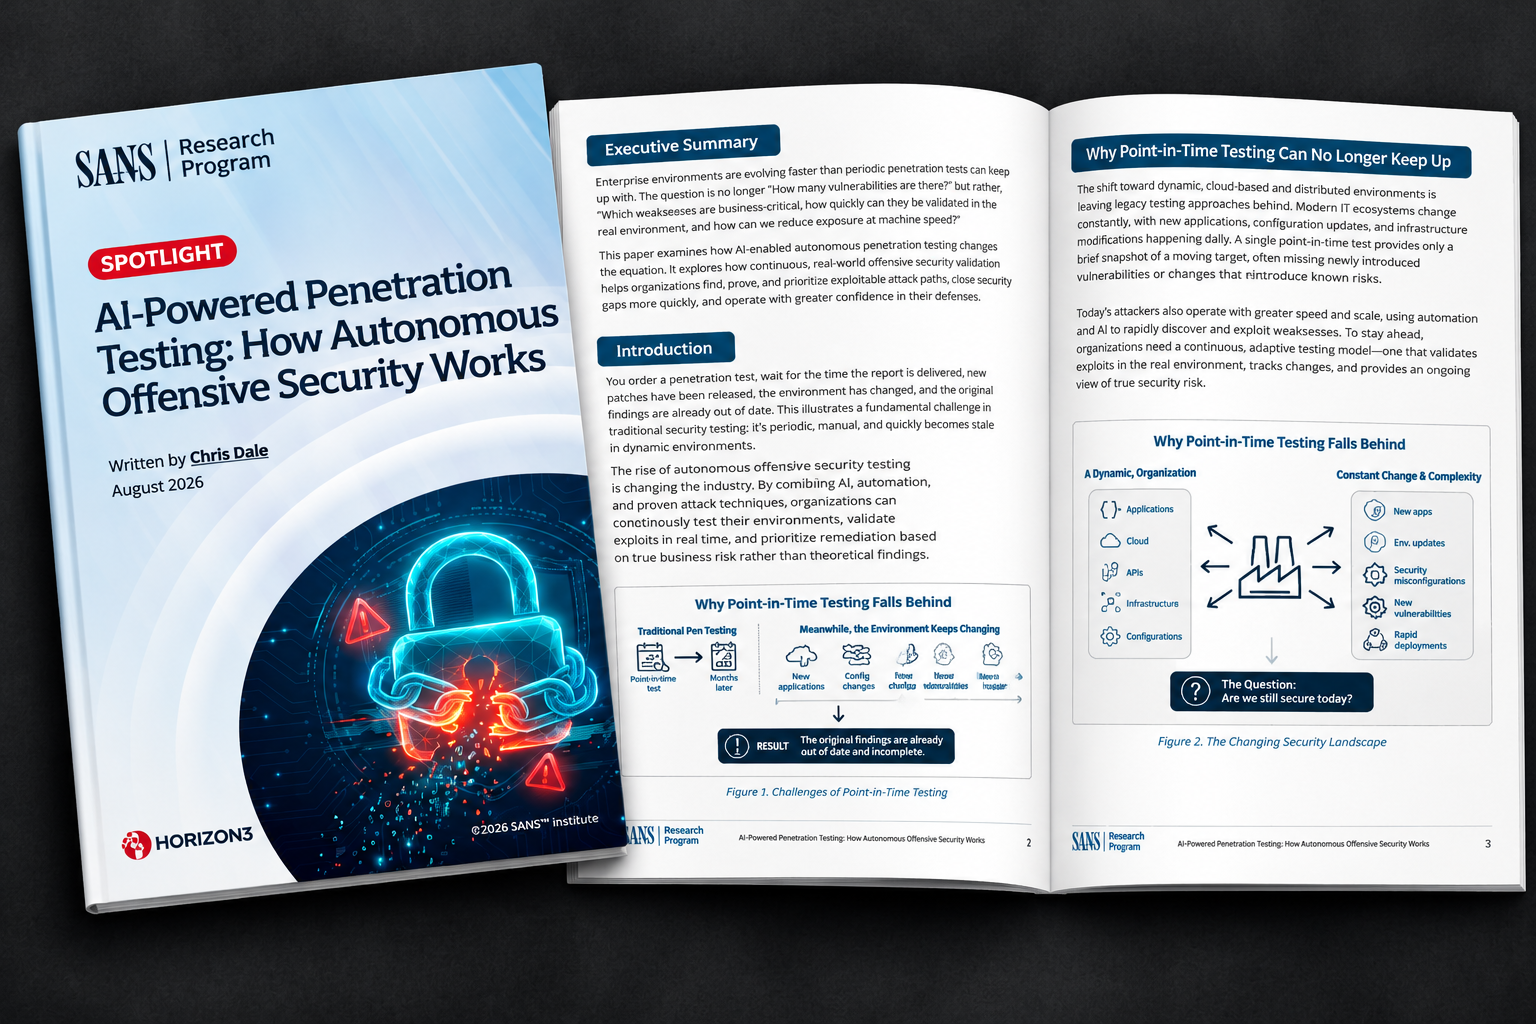
AI-powered penetration testing cung cấp đánh giá rủi ro hiện đại, phản ánh sự thay đổi của ứng dụng, hạ tầng và kỹ thuật tấn công. Phương pháp này giúp kiểm thử xâm nhập liên tục, cung cấp thông tin quan trọng về rủi ro hiện tại.