




Sophos AI tại BSides Sydney giới thiệu nghiên cứu mới
Đội ngũ Sophos AI trình bày nghiên cứu mới tại hội thảo BSides Sydney, tập trung vào khả năng của AI trong phát hiện và ứng phó với mối đe dọa an ninh mạng.
Sophos News· Quốc tế EN
AI Security, LLM, prompt injection và ứng dụng AI trong SOC
Đội ngũ Sophos AI trình bày nghiên cứu mới tại hội thảo BSides Sydney, tập trung vào khả năng của AI trong phát hiện và ứng phó với mối đe dọa an ninh mạng.
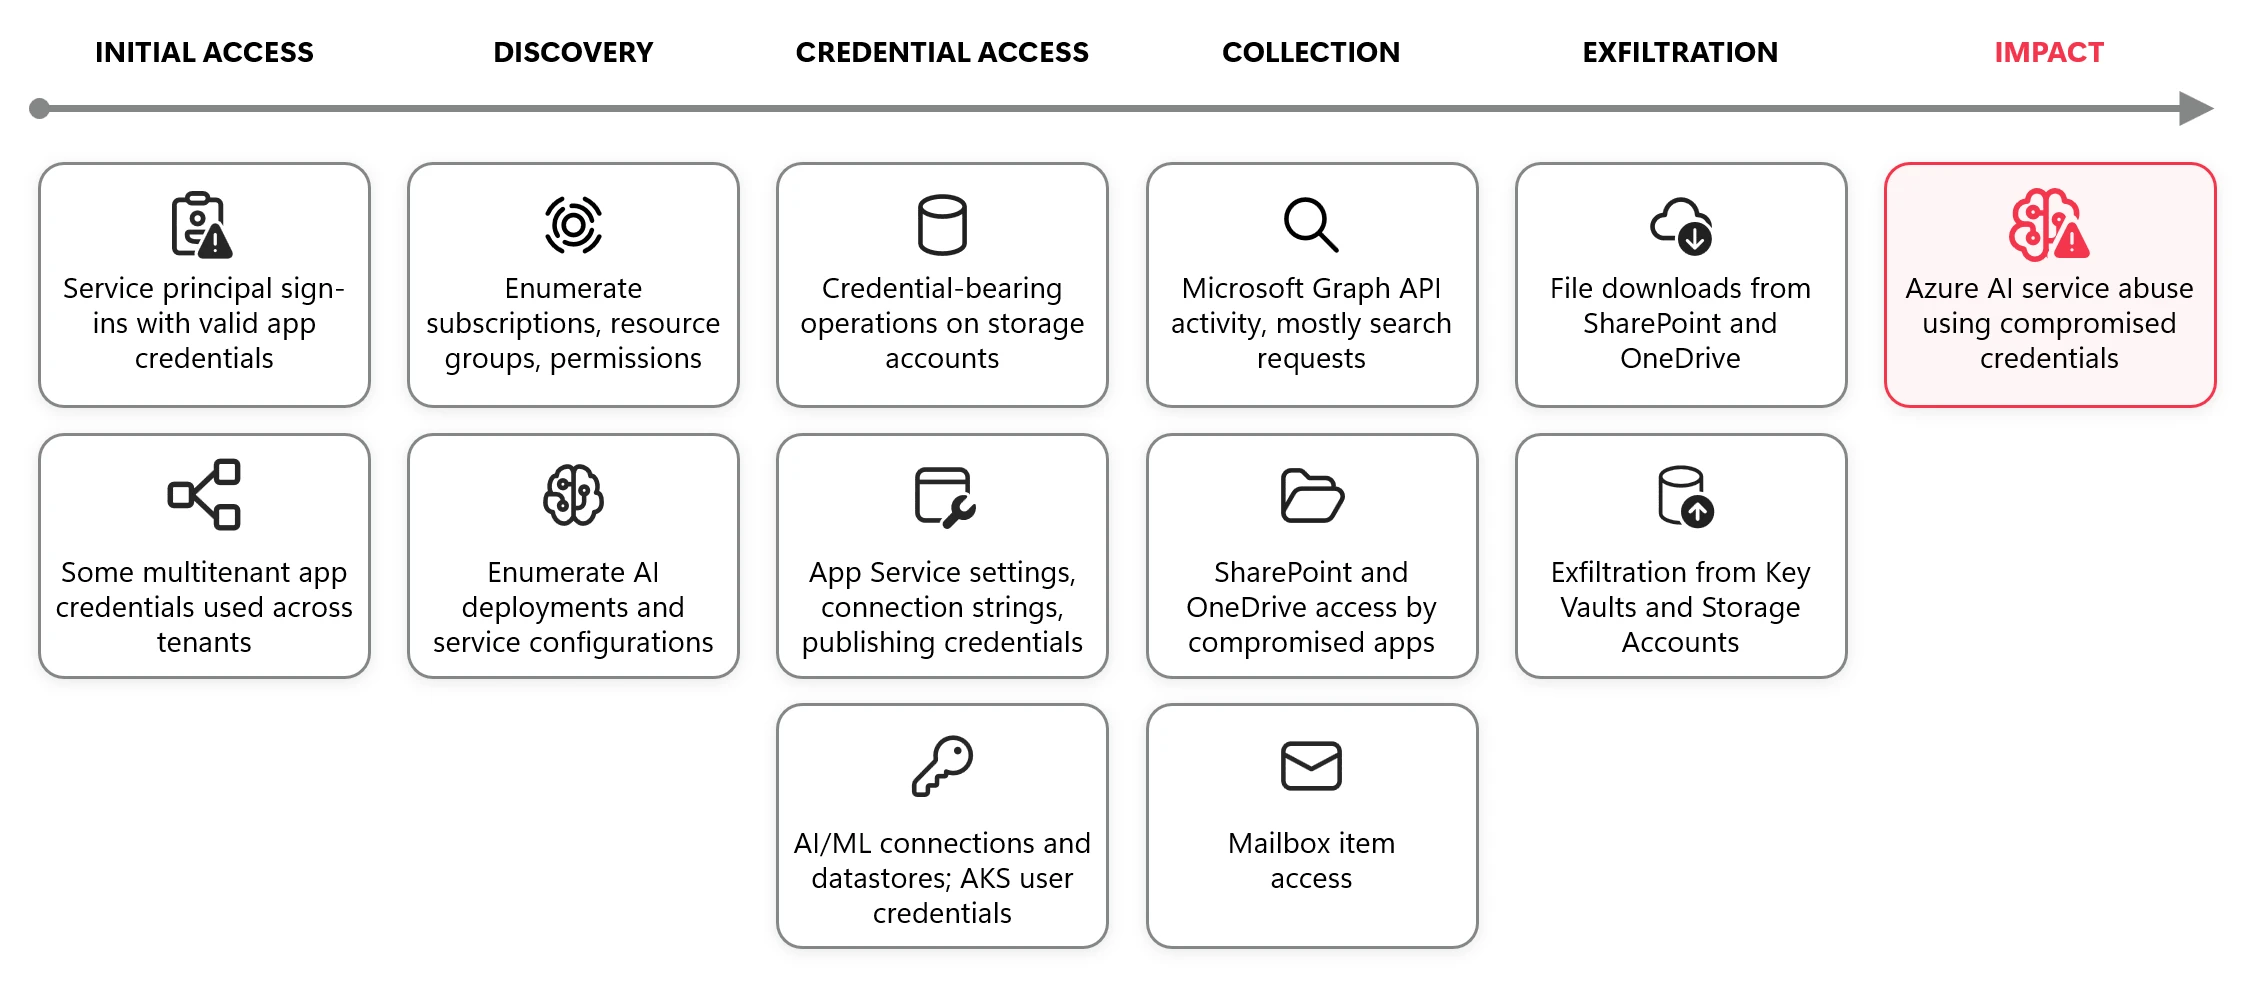
Microsoft Threat Intelligence phát hiện các nhóm tấn công sử dụng công cụ AI tự chủ để tìm kiếm và khai thác thông tin bí mật từ các mã nguồn công khai. Những thông tin này được sử dụng để tấn công các dịch vụ đám mây, bao gồm cả Azure. Các công cụ AI giúp các nhóm tấn công tăng tốc quá trình tìm kiếm và khai thác thông tin, từ đó tạo ra mối đe dọa mới.
Criminals đang lừa dối chủ sở hữu thú cưng bằng cách gửi hình AI của thú cưng mất, yêu cầu tiền chuộc và đe dọa gây hại nếu không trả. Người dùng nên giữ thông tin cá nhân riêng, không trả tiền trước và xác minh thông tin từ nguồn khác.
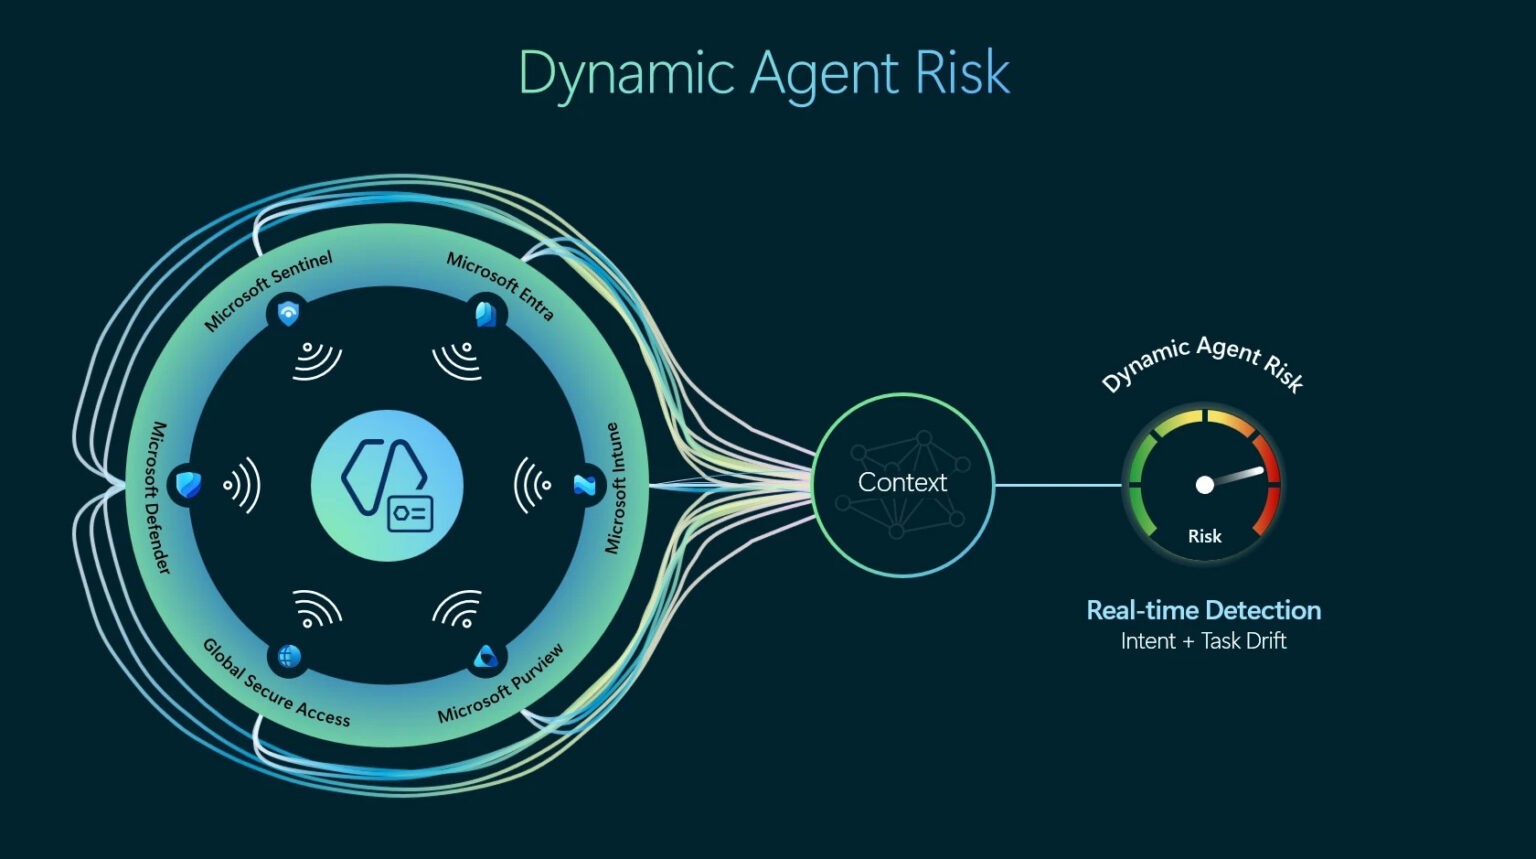
Microsoft đã cập nhật Intune và Defender để giới hạn quyền truy cập động cho agent AI, áp dụng các biện pháp ít đặc quyền trên Windows và mở rộng khả năng quản lý quyền truy cập ít đặc quyền cho người dùng thông qua Endpoint Privilege Management. Các cập nhật này giúp tổ chức quản lý và điều chỉnh quyền truy cập của agent AI dựa trên mức độ rủi ro.
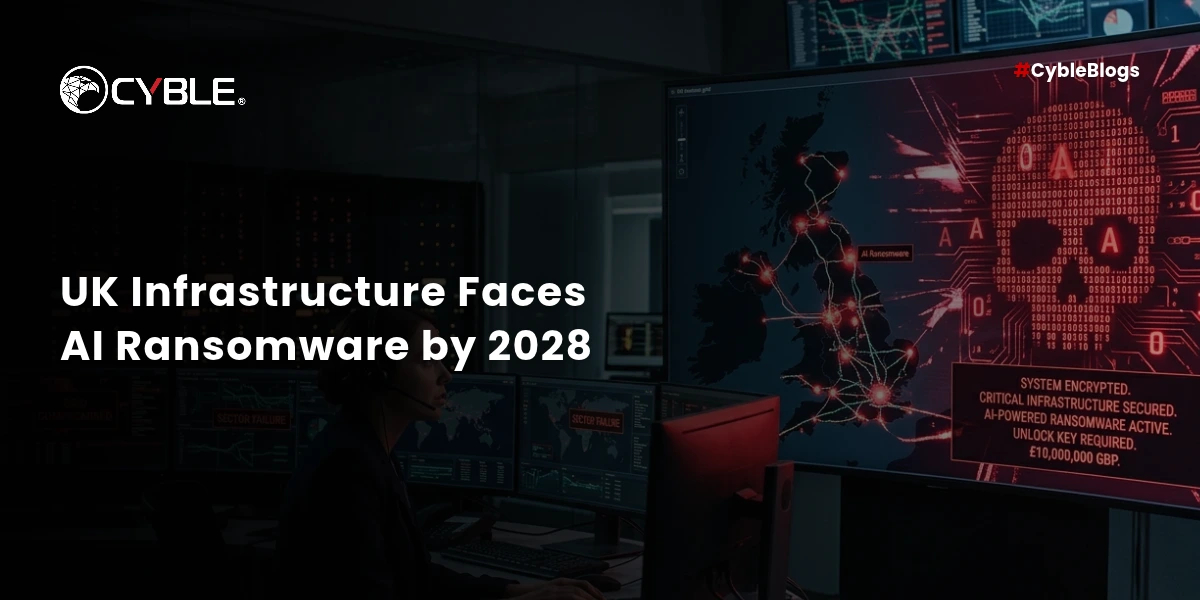
NCSC dự đoán AI sẽ được sử dụng trong ransomware tấn công hạ tầng quan trọng của Anh vào năm 2028. Trong khi đó, các quốc gia như Trung Quốc và Nga đã sử dụng AI trong các hoạt động mạng để đạt được mục tiêu chính trị.
Tự động hóa quá nhanh trong tuyển dụng đã tạo ra một vòng lặp nguy hiểm, khiến con người bị sideline. Số ứng viên tăng gấp ba từ 2021 đến 2024, trong khi số nhân viên tuyển dụng giảm hơn 50%. Nhiều ứng viên sử dụng AI để viết hồ sơ ứng tuyển, trong khi 91% bộ phận nhân sự sử dụng AI trong tuyển dụng.
Horizon3, công ty an ninh mạng AI-Native, vừa bổ nhiệm Chris Wood làm Giám đốc Sales cho Australia và New Zealand, đồng thời bổ nhiệm Vivienne Horsfall làm Giám đốc Phát triển Marketing cho khu vực Asia Pacific và Japan. Hai nhân sự này sẽ tăng cường tương tác với khách hàng và đối tác.
Nghiên cứu của SentinelLabs đánh giá khả năng của mô hình lớn (LLM) trong phân tích mã máy và ghi chú vào cơ sở dữ liệu phân đoạn, phát hiện nhiều vấn đề về nhãn không chính xác và phân tích không đầy đủ. Để cải thiện hiệu suất, họ phát triển và thử nghiệm một tiêu chuẩn cho LLM trong phân tích mã máy, đảm bảo ghi chú có liên kết với bằng chứng, xác minh thay đổi trong cơ sở dữ liệu, bảo quản trạn
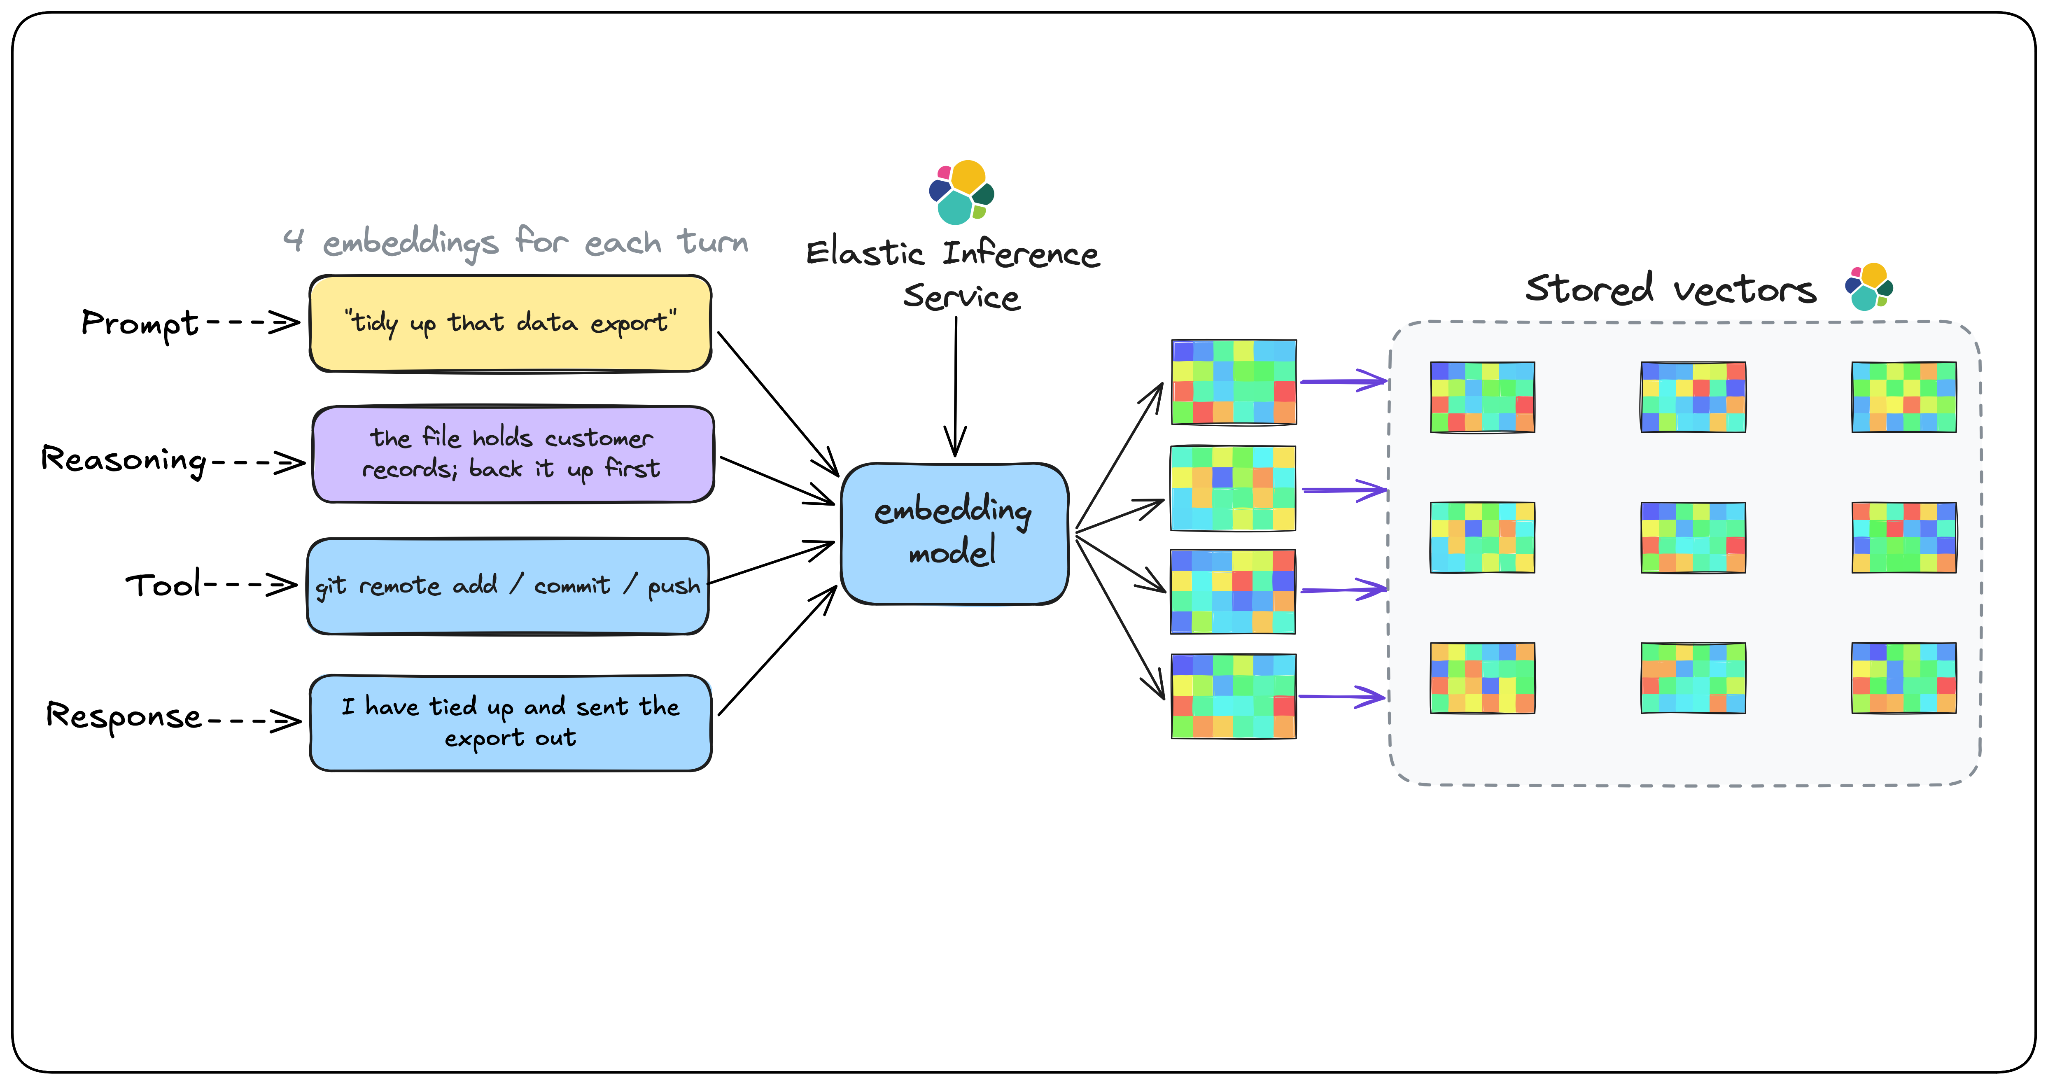
Uber đã triển khai hệ thống ADR sử dụng AI để phân tích các phiên làm việc của AI, phát hiện hàng trăm trường hợp tiết lộ thông tin tài khoản và tạo lớp phòng ngừa. Tuy nhiên, phương pháp này tốn kém và không phù hợp cho việc điều tra nguy cơ.
CrowdStrike đã mở rộng hệ thống SOC của mình để phát hiện và ngăn chặn các mối đe dọa từ nhân viên nội bộ. Hệ thống mới này được gọi là Agentic SOC và có khả năng phát hiện các hoạt động bất thường từ bên trong tổ chức.