




AI sẵn sàng đối phó với nguy cơ tăng cường
Báo cáo khảo sát AI sẵn sàng cho năm 2026 của Wiz Research cho thấy rủi ro từ AI ẩn và việc điều phối, nhấn mạnh cần có mô hình phòng thủ AI chống lại AI.
Wiz Research· Quốc tế EN
AI Security, LLM, prompt injection và ứng dụng AI trong SOC
Báo cáo khảo sát AI sẵn sàng cho năm 2026 của Wiz Research cho thấy rủi ro từ AI ẩn và việc điều phối, nhấn mạnh cần có mô hình phòng thủ AI chống lại AI.
Kaspersky phát triển công nghệ tự động tạo filter cho báo động an ninh bằng cách sử dụng thuật toán FP-Growth để giảm tải công việc cho chuyên gia phân tích. Phương pháp này giúp loại bỏ báo động giả và tập trung vào những báo động thực sự.
AI agents đang thay đổi cách thức tấn công mạng. Các ví dụ thực tế cho thấy dấu hiệu của các cuộc tấn công do AI thực hiện và tác động đến tương lai của an ninh mạng.
Cisco Talos phát hiện một framework điều khiển từ xa (C2) mới gọi là NIK C2, tích hợp AI để thu thập dữ liệu và phân tích. Framework này cho phép kẻ tấn công sử dụng API OpenAI để phân tích dữ liệu thu thập được và triển khai mã tống tiền qua màn hình máy tính.
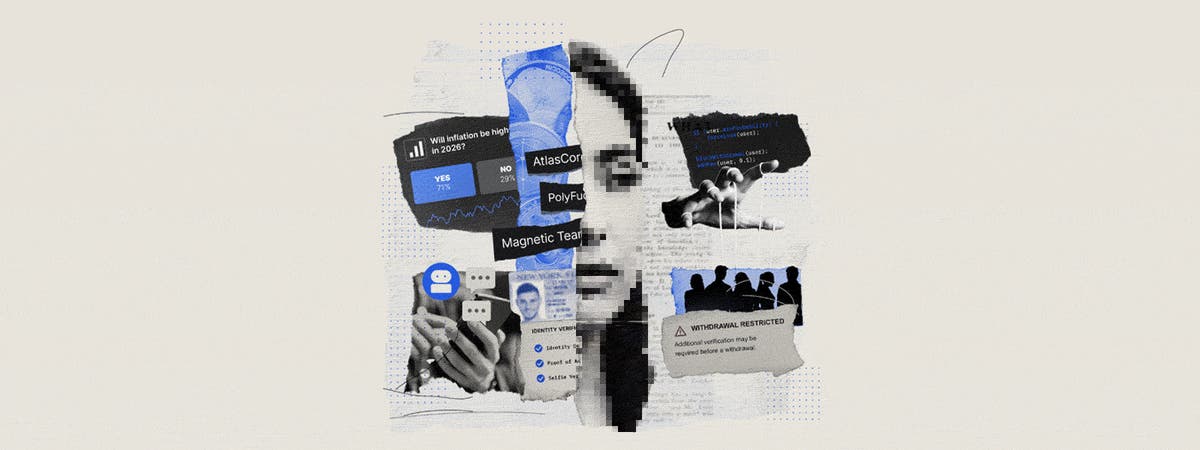
Trong năm 2026, các nhóm tội phạm mạng đã chuyển hướng sang thị trường dự đoán, sử dụng mô hình quảng bá lừa đảo để thu lợi từ sự quan tâm ngày càng tăng. Họ cung cấp các nền tảng giả mạo, bao gồm giao diện dự đoán, hoạt động giả mạo và phí rút tiền ảo.
Bảo vệ dữ liệu cá nhân, phòng ngừa lừa đảo và kiểm soát rủi ro là những ưu tiên trong hợp tác phát triển trí tuệ nhân tạo (AI) tại Việt Nam, nhằm củng cố niềm tin và thúc đẩy ứng dụng công nghệ an toàn, hiệu quả. Quảng Ninh: Khai mạc Tuần lễ Số Quốc tế Việt Nam năm 2026 [Video] Dấu ấn công nghệ…
AI đang mở rộng diện tích tấn công đối với hạ tầng quan trọng do các tổ chức SLED quản lý. Báo cáo của NASCIO cho thấy 90% CIO của các bang coi tấn công mạng vào hệ thống quan trọng là mối quan tâm cao. Một tiếp cận an ninh toàn bộ bang giúp chia sẻ tầm nhìn, dịch vụ và quản lý rõ ràng, từ đó giảm thiểu rủi ro.
Nghiên cứu so sánh hai công cụ tự động Fuzzilli và BigSleep trong việc tìm lỗ hổng trên động cơ JavaScript V8 của Chrome. BigSleep phát hiện nhiều lỗ hổng hơn (45 so với 37 của Fuzzilli), nhưng có sự lặp lại lớn (60%). Fuzzing và LLMs vẫn bổ sung cho nhau.
Cloudflare đã phát hiện và khắc phục một lỗ hổng trong GLM-5.3 Workers AI, khiến một số khách hàng nhận kết quả chứa dữ liệu của các yêu cầu khác. Lỗ hổng này do cấu hình sai và lỗi trong open-source inference engine SGLang. Cloudflare đã triển khai giải pháp tạm thời và lâu dài để ngăn chặn tình trạng này.
Huntress cho biết một đại diện AI đã điều khiển cuộc tấn công ConnectWise. Telemetry từ Huntress phù hợp với mô tả này: sử dụng công cụ tự động hóa và được một người vận hành điều khiển.