Hồ sơ tác giả · Biên tập viên

AWS Security Blog

Tin tổng hợp tự động từ AWS Security Blog (https://aws.amazon.com/blogs/security/). Mỗi bài đều dẫn liên kết tới bài gốc của nguồn.

SB
Tổng số 17 bài viết•Trang 2 / 2

Bài viết của tác giả

10 bài trên trang
AWS trở thành CSP đầu tiên tại Canada hoàn thành đánh giá Cloud High với 172 dịch vụ và tính năng
News

AWS trở thành CSP đầu tiên tại Canada hoàn thành đánh giá Cloud High với 172 dịch vụ và tính năng

Amazon Web Services (AWS) đã hoàn thành thành công đánh giá Cloud High đầu tiên của Trung tâm An ninh Mạng Canada (CCCS) với 172 dịch vụ và tính năng được đánh giá. Điều này làm AWS trở thành nhà cung cấp dịch vụ đám mây đầu tiên tại Canada hoàn thành đánh giá này, cung cấp sự đảm bảo cho khách hàng của họ.

AWS Security Blog· Quốc tế EN
Làm việc kín đáo quyết định sự nghiệp an ninh mạng
Lỗ hổng

Làm việc kín đáo quyết định sự nghiệp an ninh mạng

Brandon Caldwell, một quản lý kỹ sư an ninh ứng dụng tại AWS, chia sẻ về công việc hàng ngày của mình, tập trung vào việc trò chuyện với đội ngũ phát triển để tìm ra điểm yếu trong mã nguồn. Anh ấy nhấn mạnh tầm quan trọng của kỹ năng giao tiếp và viết văn bản rõ ràng trong ngành an ninh mạng.

AWS Security Blog· Quốc tế EN
Tổng hợp cách sử dụng PKI với IAM Roles Anywhere
Cẩm nang

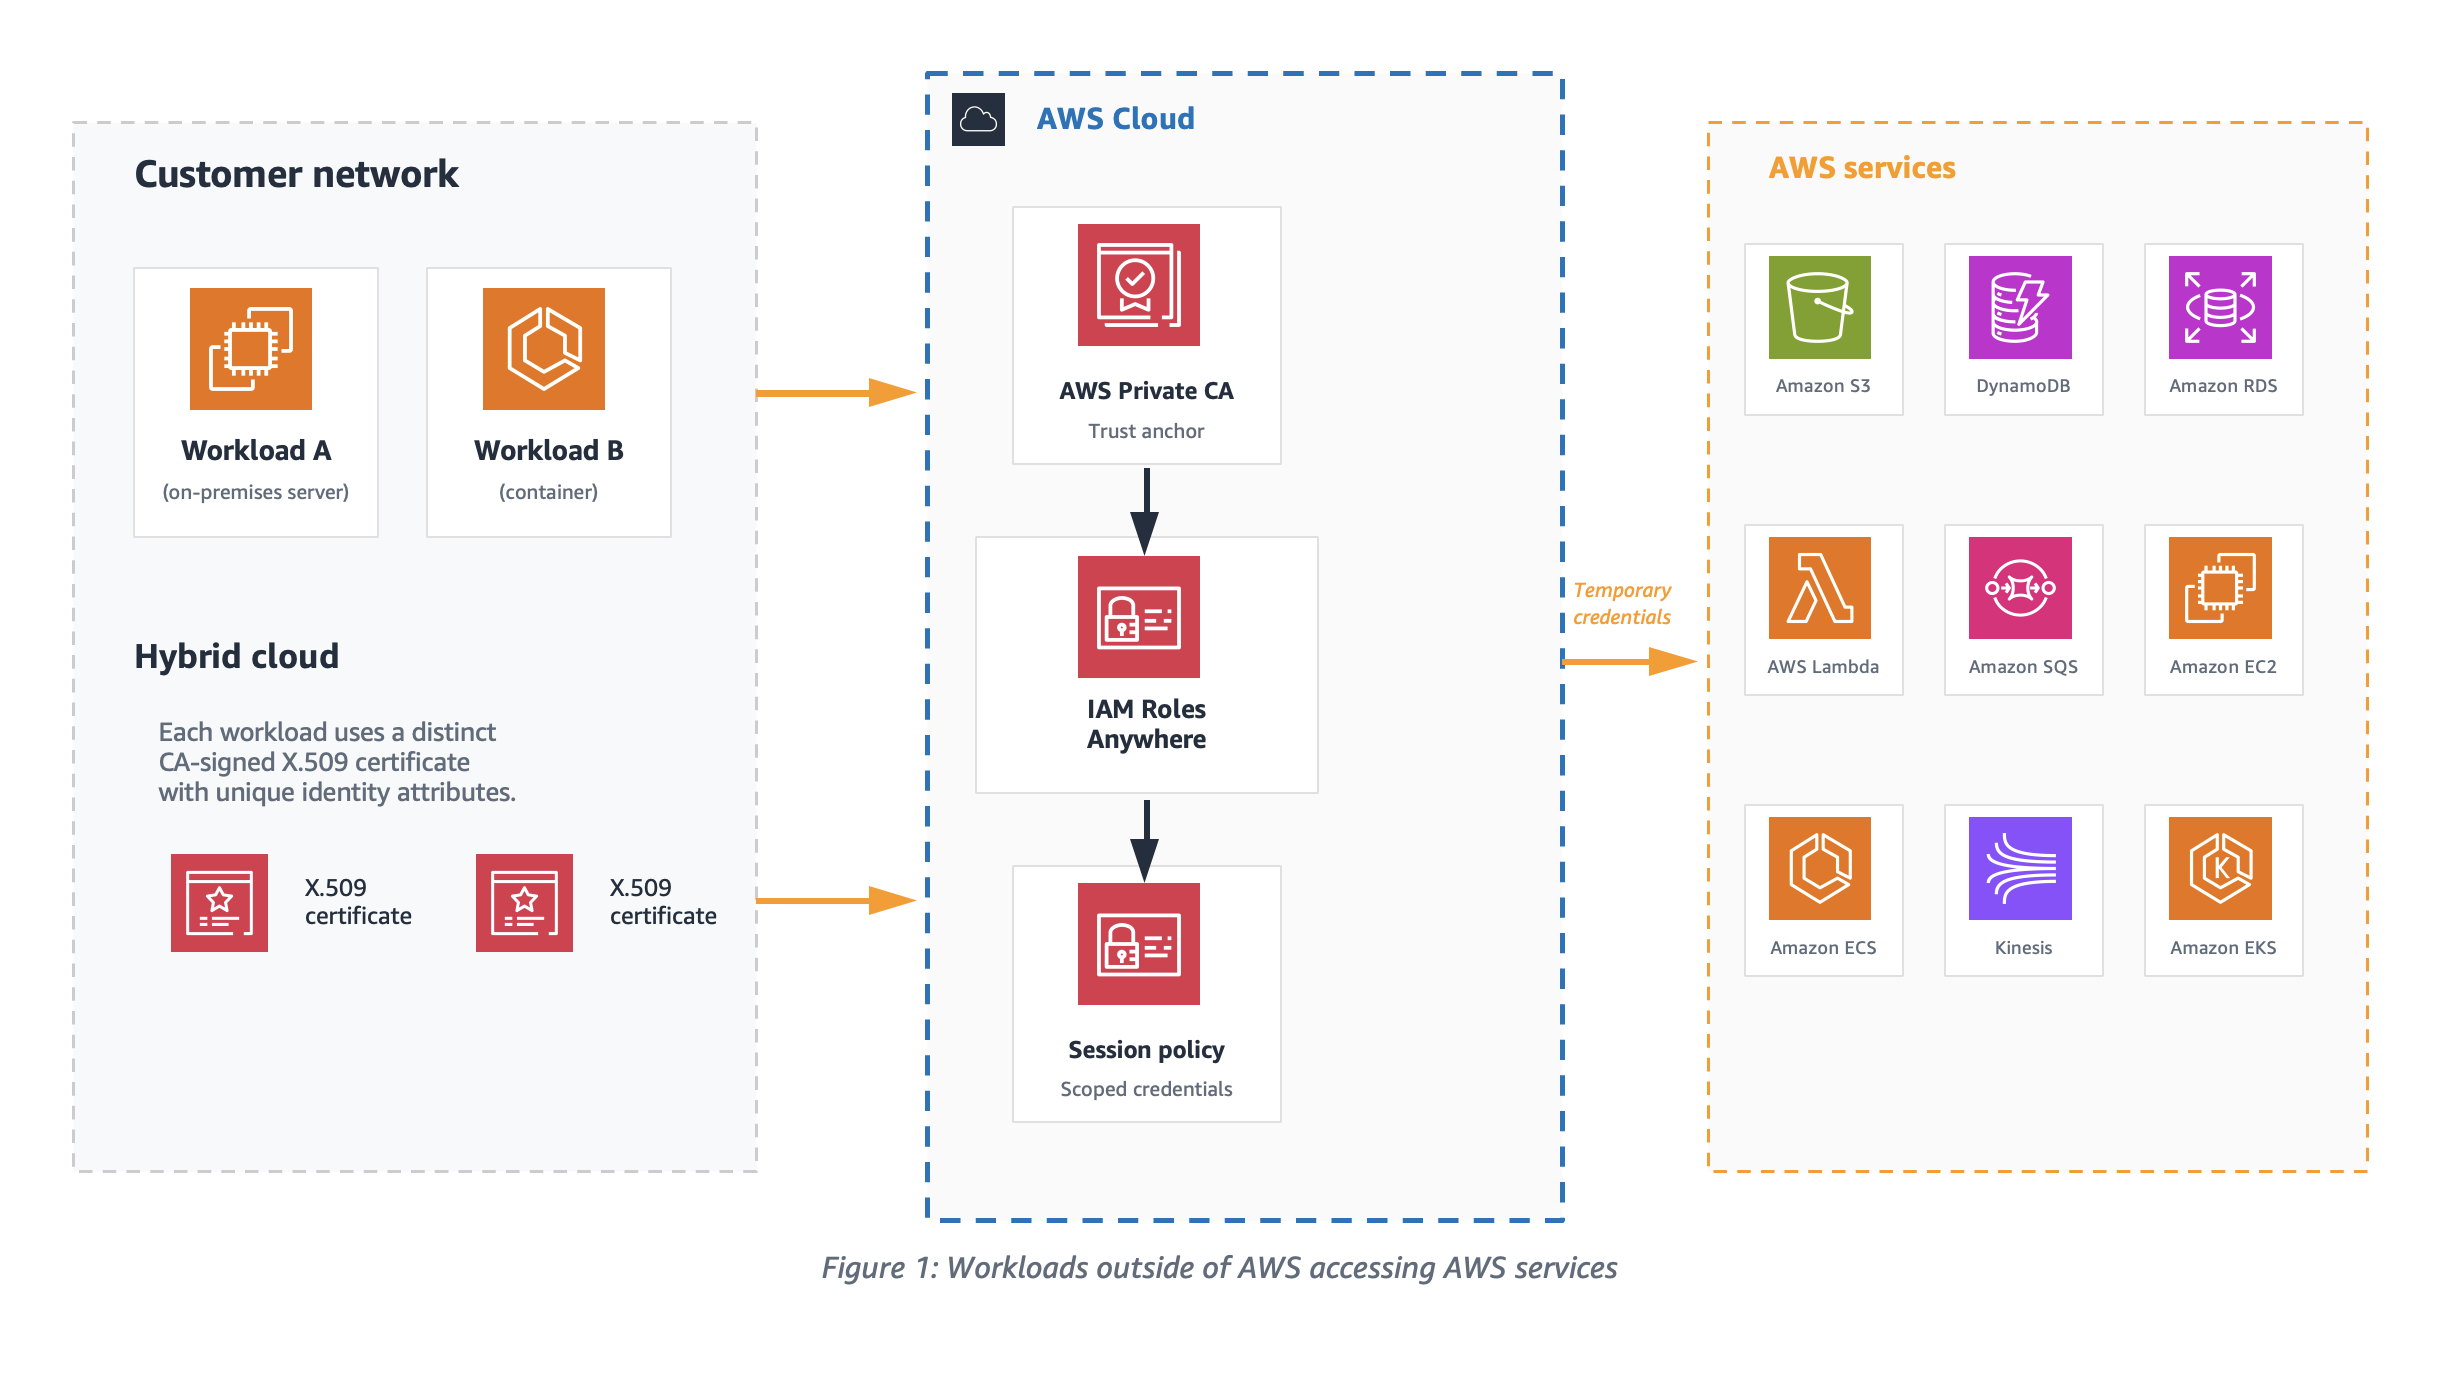
Tổng hợp cách sử dụng PKI với IAM Roles Anywhere

Bài viết đề xuất các phương pháp tốt nhất để kết hợp PKI với IAM Roles Anywhere, giúp các công việc bên ngoài AWS truy cập vào tài nguyên AWS thông qua chứng từ an toàn tạm thời. IAM Roles Anywhere dựa vào PKI để thiết lập sự tin cậy giữa tài khoản AWS và các cơ quan phát hành chứng từ cho công việc bên ngoài AWS.

AWS Security Blog· Quốc tế EN
AWS IAM Identity Center hỗ trợ chuyển đổi nguồn nhận dạng từ Active Directory
Phòng thủ

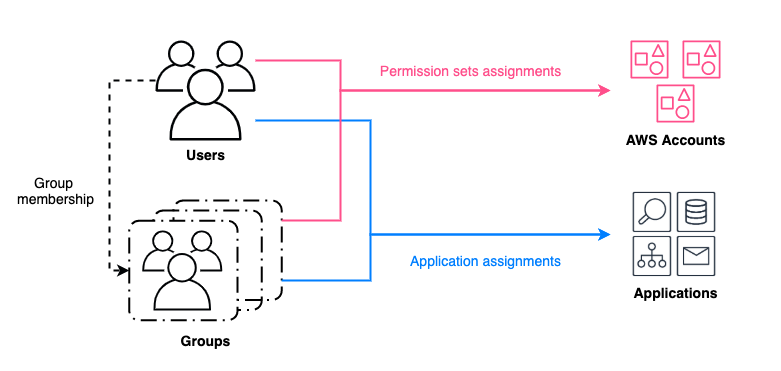
AWS IAM Identity Center hỗ trợ chuyển đổi nguồn nhận dạng từ Active Directory

AWS IAM Identity Center đã cập nhật khả năng chuyển đổi nguồn nhận dạng từ Active Directory sang một nhà cung cấp nhận dạng bên ngoài hoặc trung tâm nhận dạng, giúp bảo toàn thông tin người dùng và nhóm. Tuy nhiên, chuyển đổi sang Active Directory vẫn xóa bỏ thông tin người dùng và nhóm.

AWS Security Blog· Quốc tế EN
AWS Continuum giúp kiểm thử xâm nhập sau mỗi triển khai
Lỗ hổng

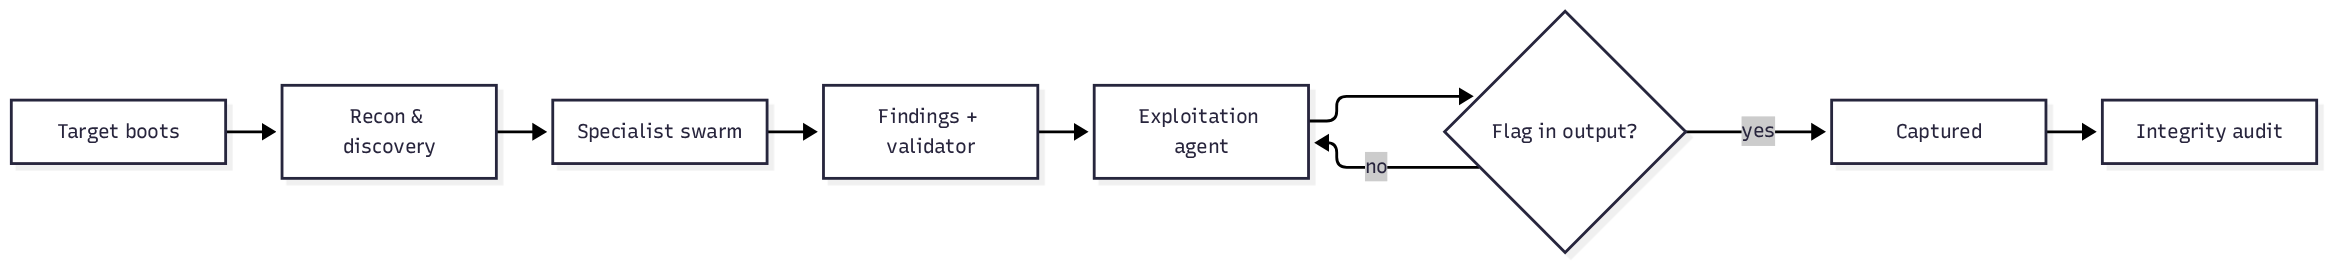
AWS Continuum giúp kiểm thử xâm nhập sau mỗi triển khai

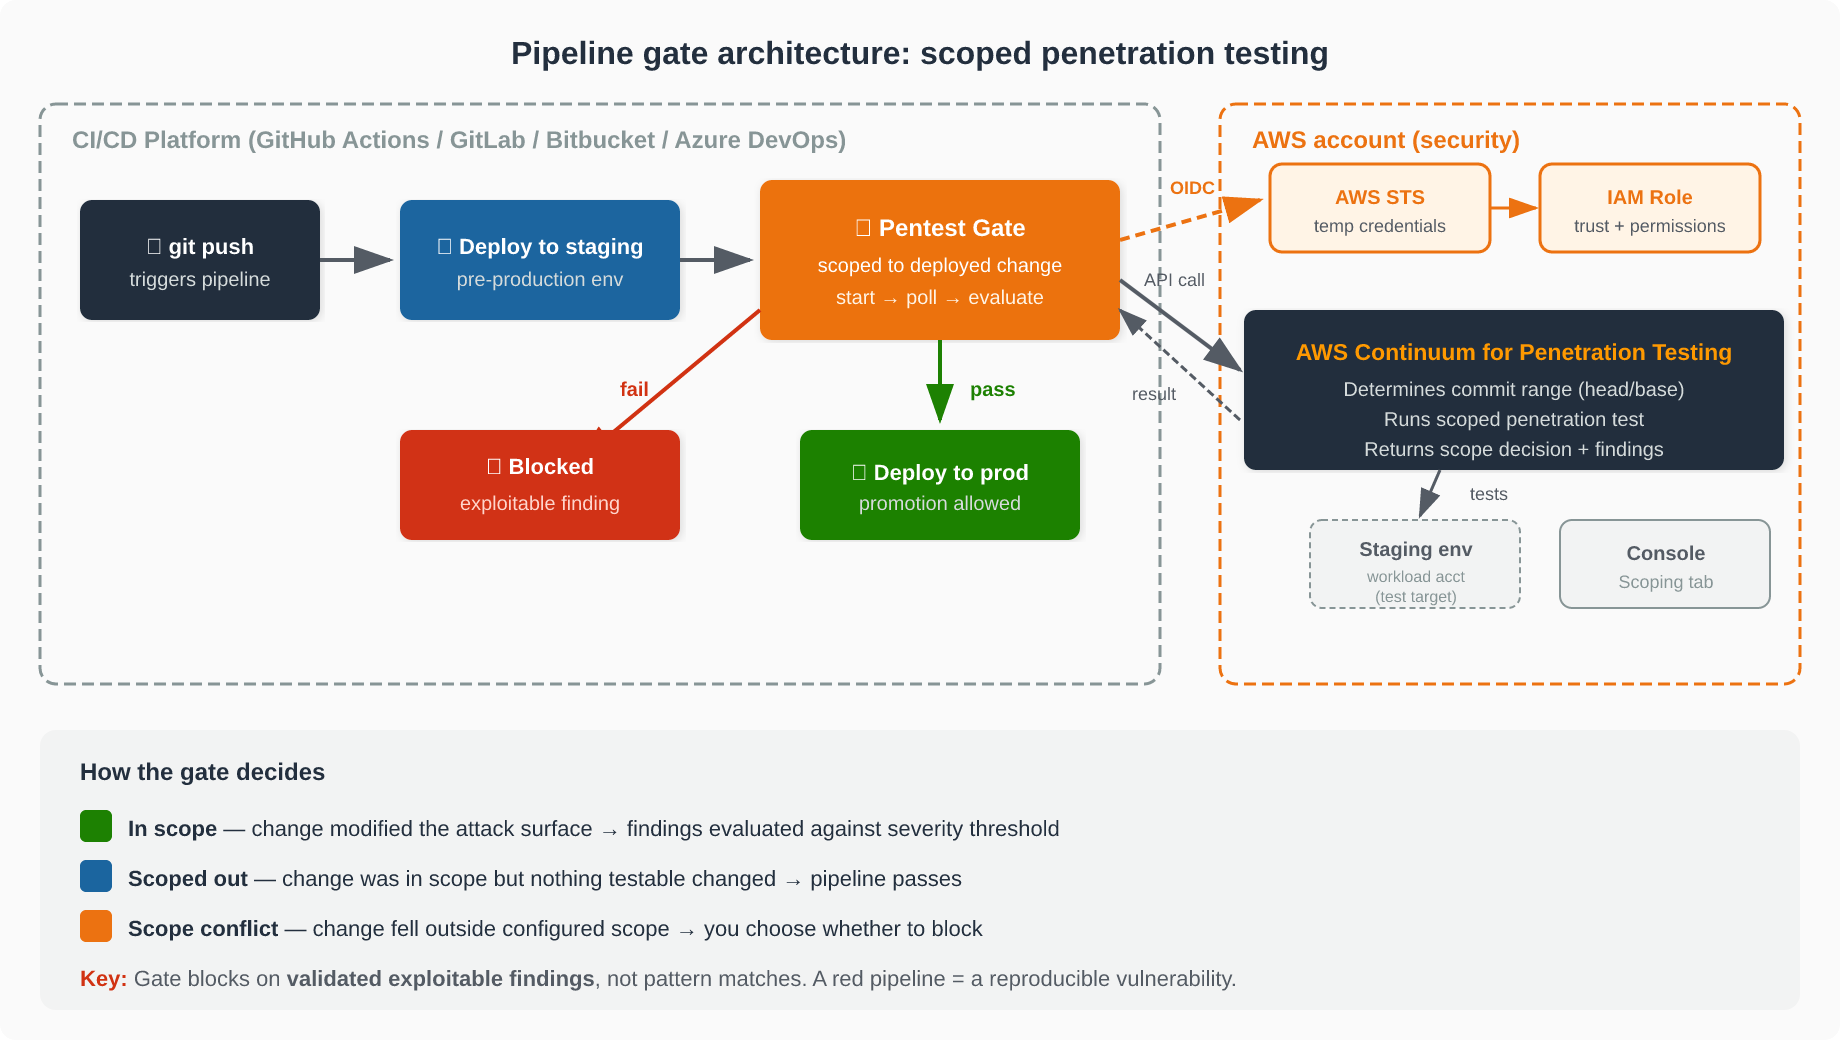
AWS Continuum là dịch vụ sử dụng AI để tìm và xác nhận các lỗ hổng có thể khai thác trong ứng dụng đang chạy. Dịch vụ này tự động xác định phạm vi kiểm thử dựa trên thay đổi mới triển khai và có thể chặn việc chuyển sang môi trường sản xuất khi có phát hiện nghiêm trọng.

AWS Security Blog· Quốc tế EN
Tác giả: AWS Security Blog — HueCA-CYBER