




FortiOS SSL VPN CVE-2024-21762: lỗi ghi ngoài vùng nhớ dẫn tới RCE
Lỗ hổng trong sslvpnd của FortiOS cho phép kẻ tấn công không xác thực thực thi mã qua yêu cầu HTTP được tạo đặc biệt.
NVD — CVE-2024-21762· Trong nước
Tổng hợp bài viết được gắn thẻ “fortinet”.
Lỗ hổng trong sslvpnd của FortiOS cho phép kẻ tấn công không xác thực thực thi mã qua yêu cầu HTTP được tạo đặc biệt.
8 khóa privates trong 255 số của eMudhra bị lộ, tạo điều kiện cho tin tặc phát hành chứng chỉ giả mạo. Các trình duyệt đã chặn các chuỗi chứng chỉ nguy hiểm, nhưng IT và đội ngũ an ninh cần đánh giá và khắc phục nguy cơ trong nhiều hệ thống khác.
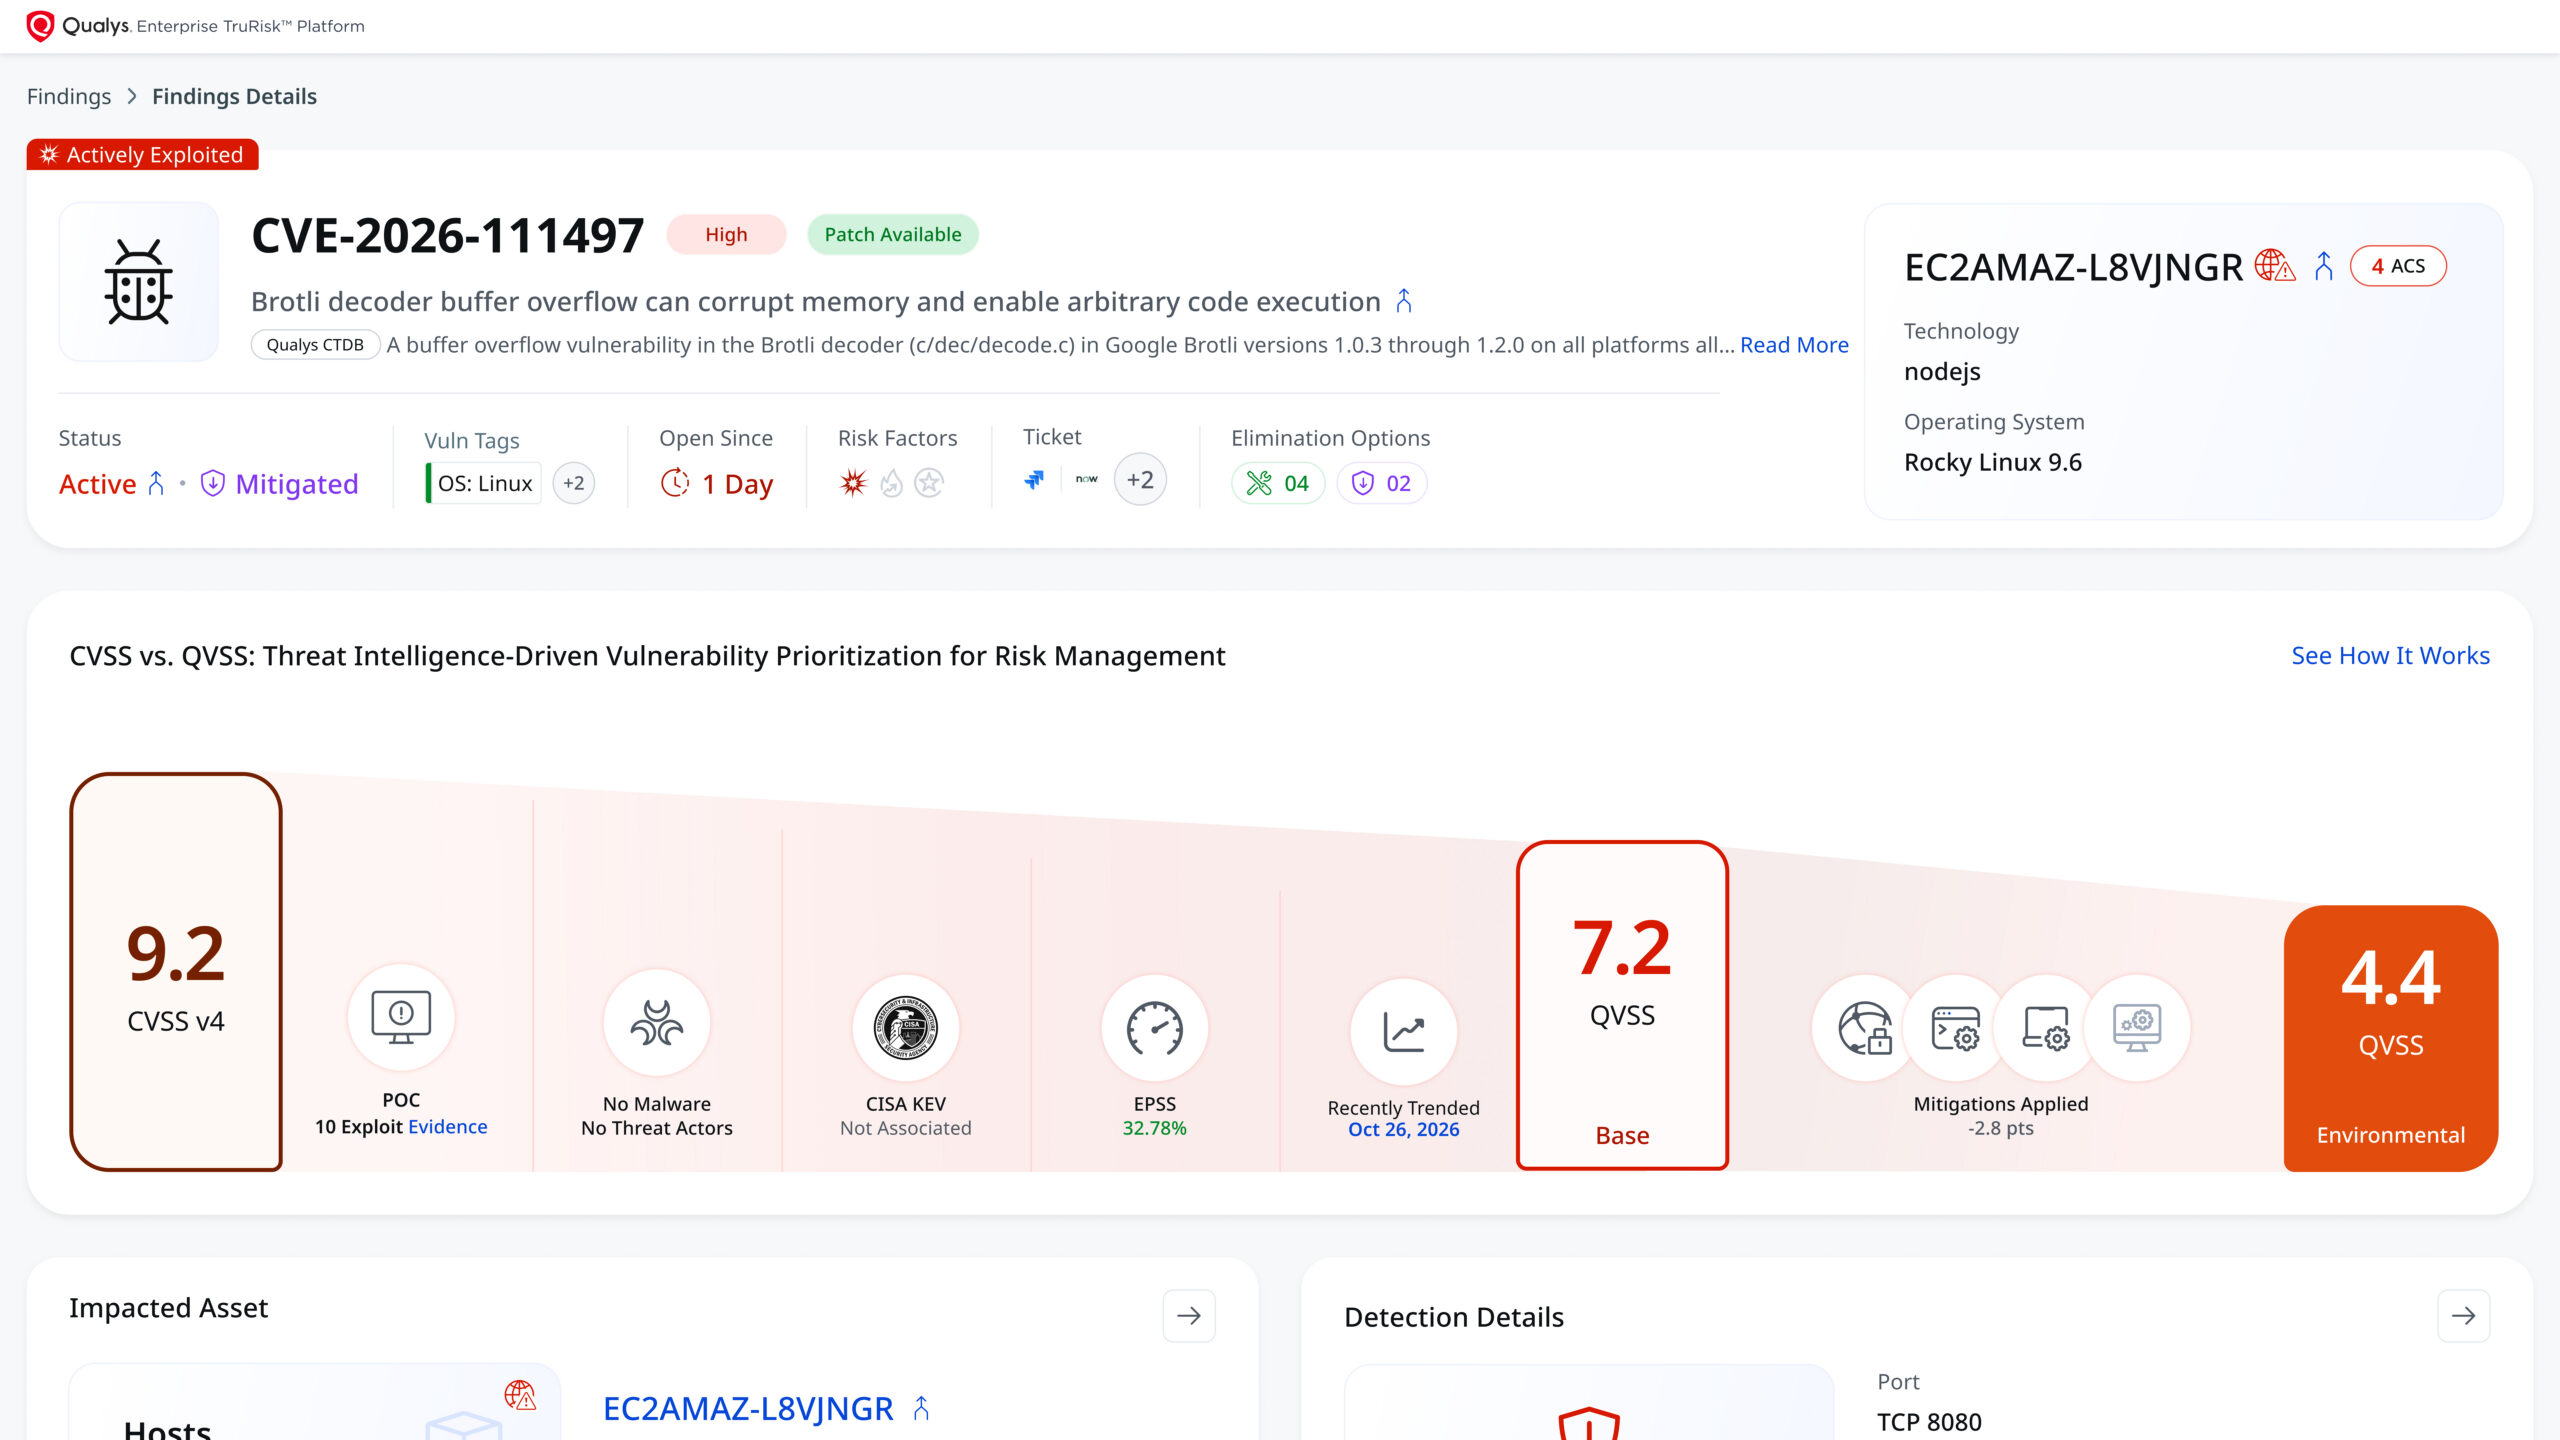
Node.js đã vá lỗ hổng Brotli decoder nhưng việc cập nhật tại quy mô lớn còn chậm. Qualys đề xuất các biện pháp tạm thời để giảm nguy cơ trong khi chờ cập nhật.
INJ3CTOR3 đã cập nhật kỹ thuật của mình để truy cập thông tin trunk từ các hệ thống FreePBX, Issabel và Elastix. Kỹ thuật mới cho phép kẻ tấn công đăng ký và gọi điện từ bất kỳ máy nào, gây ra rủi ro mới cho nạn nhân.
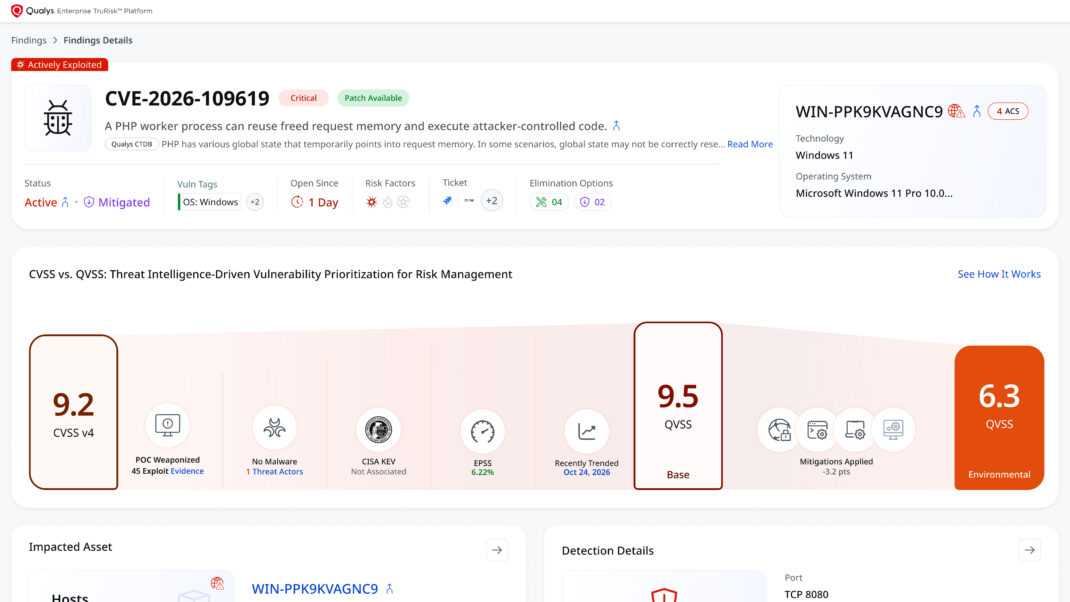
PHP2Shell yêu cầu cập nhật PHP, nhưng việc cập nhật quy mô lớn mất thời gian. Qualys cung cấp giải pháp tạm thời thông qua cấu hình, bảo vệ WAF, IPS và EDR. TruConfirm xác định các máy chủ bị ảnh hưởng.