Từ khoá

#github

Tổng hợp bài viết được gắn thẻ “github”.

Tổng số 59 bài viết•Trang 6 / 6

Bài viết theo từ khoá

10 bài trên trang
Tổng hợp cách sử dụng PKI với IAM Roles Anywhere
Cẩm nang

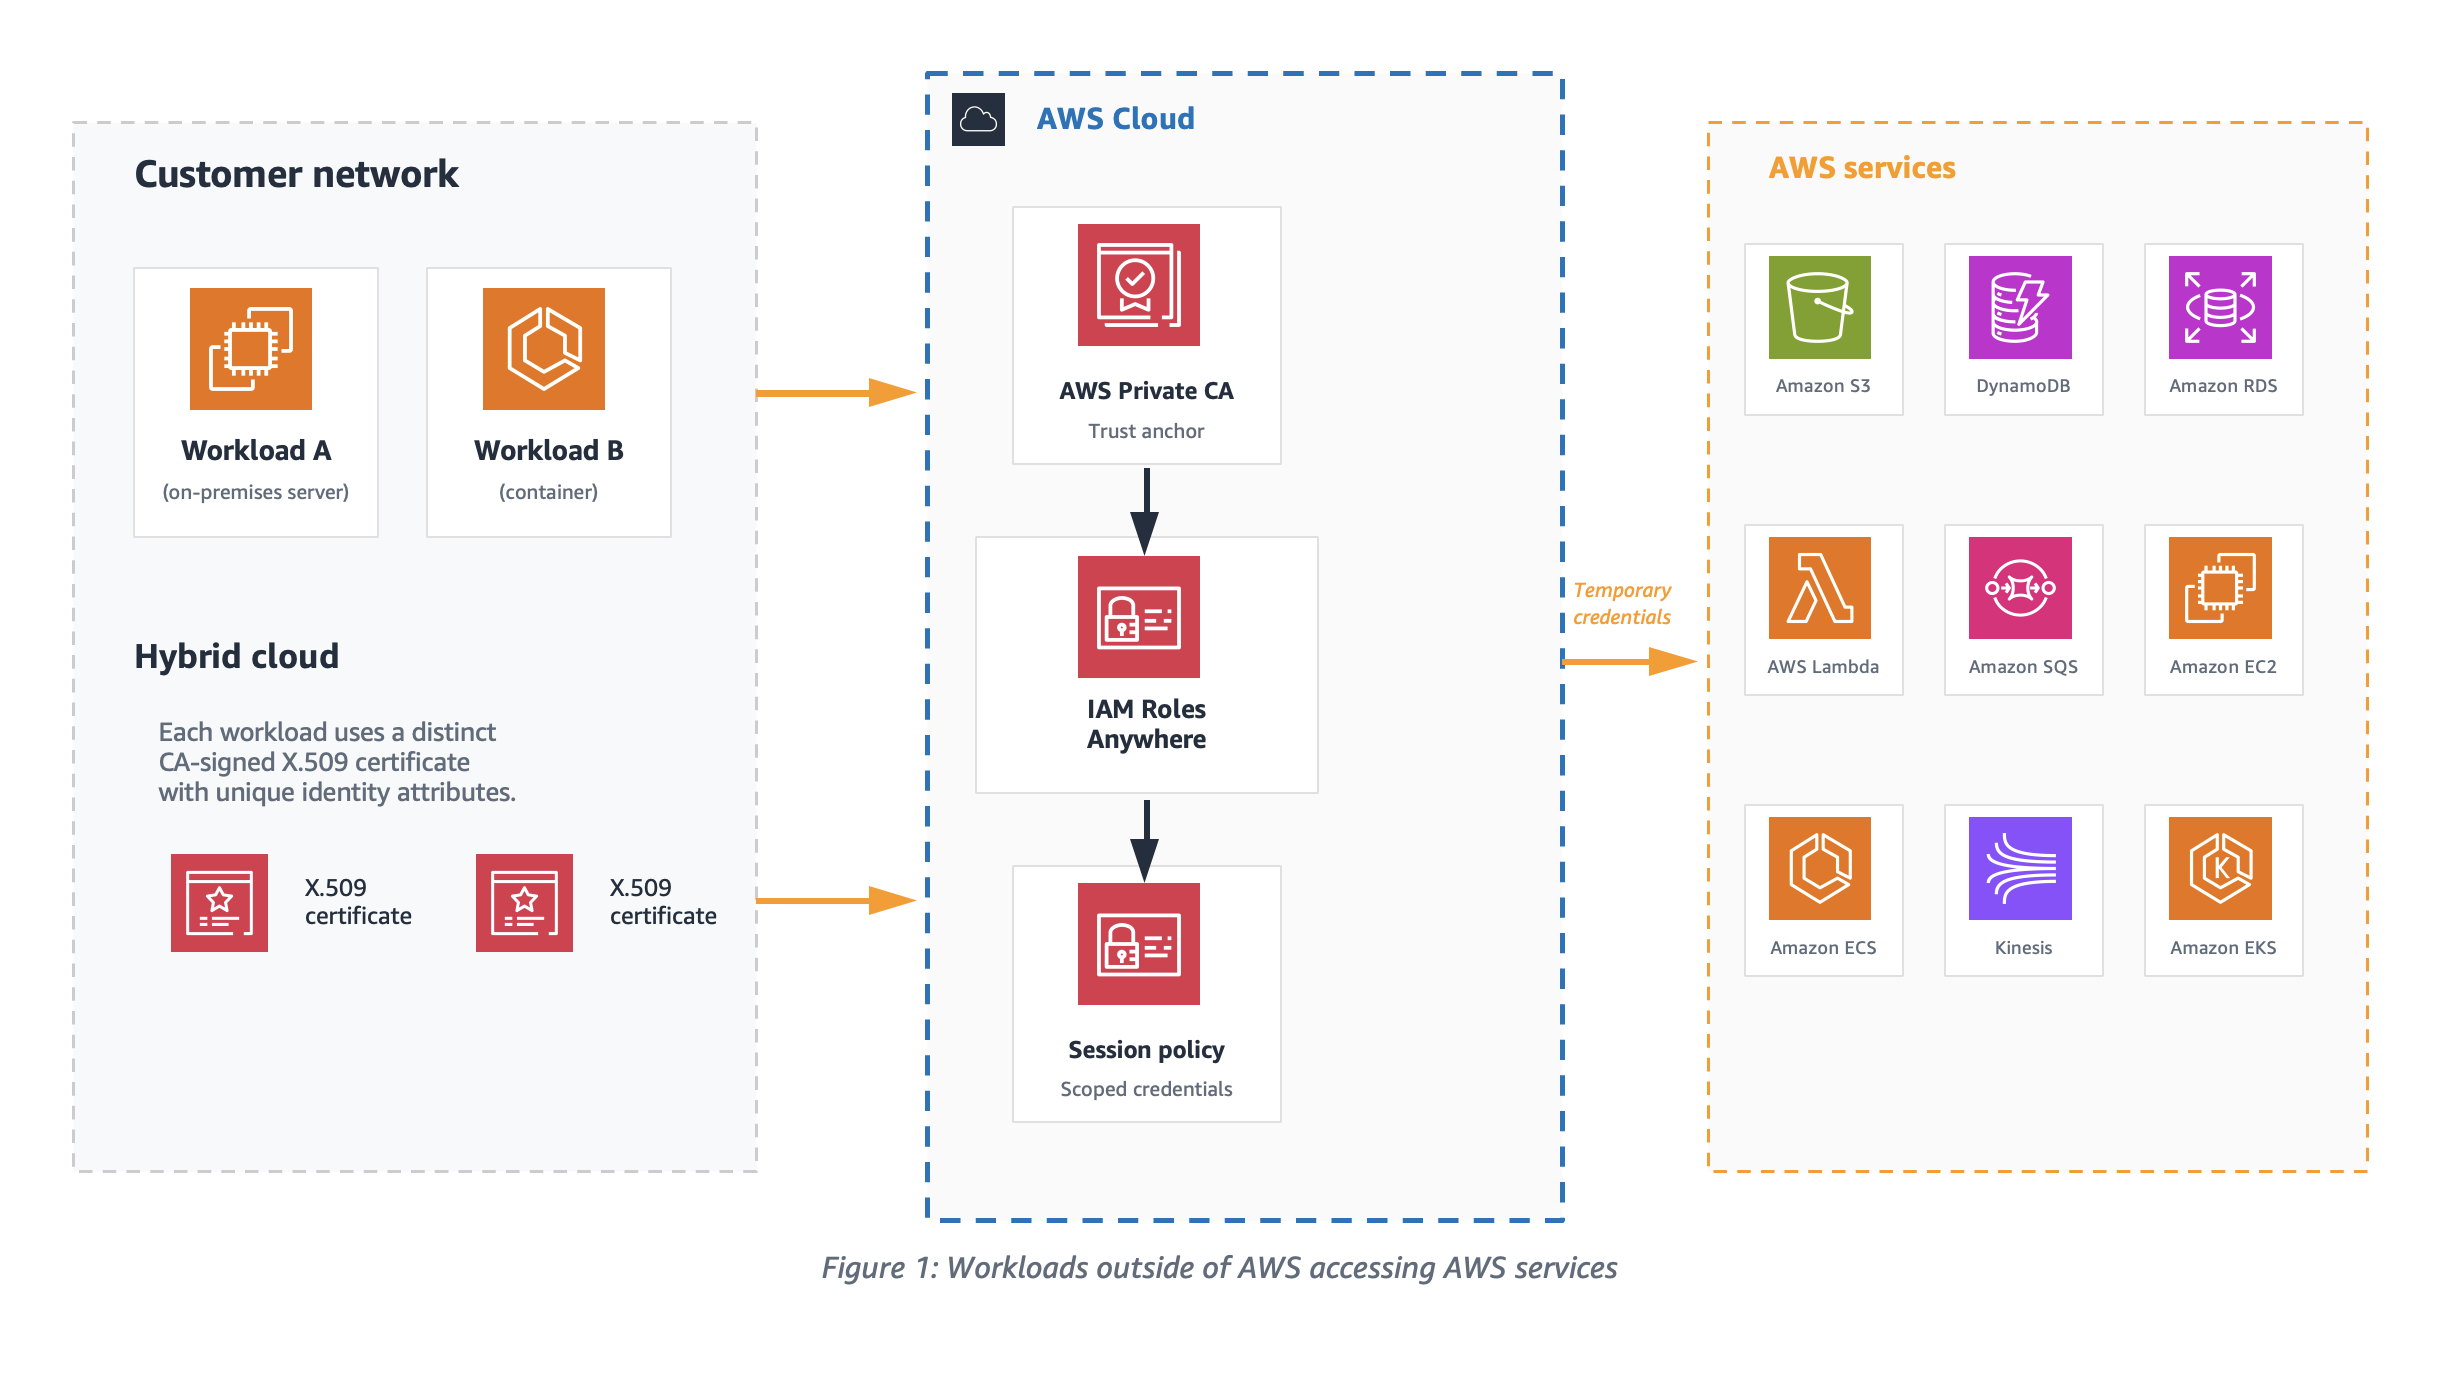
Tổng hợp cách sử dụng PKI với IAM Roles Anywhere

Bài viết đề xuất các phương pháp tốt nhất để kết hợp PKI với IAM Roles Anywhere, giúp các công việc bên ngoài AWS truy cập vào tài nguyên AWS thông qua chứng từ an toàn tạm thời. IAM Roles Anywhere dựa vào PKI để thiết lập sự tin cậy giữa tài khoản AWS và các cơ quan phát hành chứng từ cho công việc bên ngoài AWS.

AWS Security Blog· Quốc tế EN
Cloudflare triển khai bảo vệ chống lỗ hổng php2shell
Lỗ hổng

Cloudflare triển khai bảo vệ chống lỗ hổng php2shell

Cloudflare đã triển khai bảo vệ cho khách hàng của mình chống lỗ hổng php2shell, một lỗ hổng có thể cho phép tin tặc thực thi mã độc từ xa và truy xuất dữ liệu nhạy cảm. Lỗ hổng này ảnh hưởng đến PHP 5.4 trở lên và đã được phát hiện bởi Calif.io, Wiz, OpenAI và Quarkslab.

Cloudflare Security· Quốc tế EN
AWS IAM Identity Center hỗ trợ chuyển đổi nguồn nhận dạng từ Active Directory
Phòng thủ

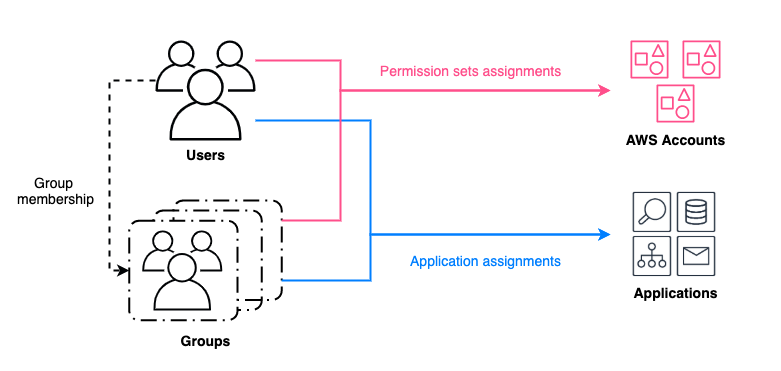
AWS IAM Identity Center hỗ trợ chuyển đổi nguồn nhận dạng từ Active Directory

AWS IAM Identity Center đã cập nhật khả năng chuyển đổi nguồn nhận dạng từ Active Directory sang một nhà cung cấp nhận dạng bên ngoài hoặc trung tâm nhận dạng, giúp bảo toàn thông tin người dùng và nhóm. Tuy nhiên, chuyển đổi sang Active Directory vẫn xóa bỏ thông tin người dùng và nhóm.

AWS Security Blog· Quốc tế EN
GhostX Ecosystem: Phishing mô hình mới, mục tiêu ngân hàng
Lỗ hổng

GhostX Ecosystem: Phishing mô hình mới, mục tiêu ngân hàng

Cyble phát hiện GhostX, một hệ sinh thái lừa đảo rộng lớn cho Android, bao gồm GhostBat RAT mới. Malware này sử dụng kỹ thuật Ghost Overlay để ghi nhận mật khẩu PIN trong ứng dụng Google Pay và MobiKwik, đồng thời nhắm vào 60 ứng dụng liên quan đến ngân hàng và thanh toán kỹ thuật số.

Cyble Research· Quốc tế EN
Threat Actor sử dụng AI tấn công ngân hàng Hàn Quốc
Trí tuệ nhân tạo

Threat Actor sử dụng AI tấn công ngân hàng Hàn Quốc

ThreatLabz phân tích một chiến dịch khai thác mới, trong đó một kẻ tấn công sử dụng ARTEX để nhắm mục tiêu vào các ngân hàng Hàn Quốc. ARTEX là một khung thử nghiệm xâm nhập tự động hóa do Trung Quốc phát triển, sử dụng mô hình ngôn ngữ lớn (LLMs) để tự động hóa công việc tình báo và khai thác. Kẻ tấn công đã khai thác các ứng dụng web ngoài hệ thống ngân hàng chính của các ngân hàng, lấy cắp thôn

Zscaler ThreatLabz· Quốc tế EN
AWS Continuum giúp kiểm thử xâm nhập sau mỗi triển khai
Lỗ hổng

AWS Continuum giúp kiểm thử xâm nhập sau mỗi triển khai

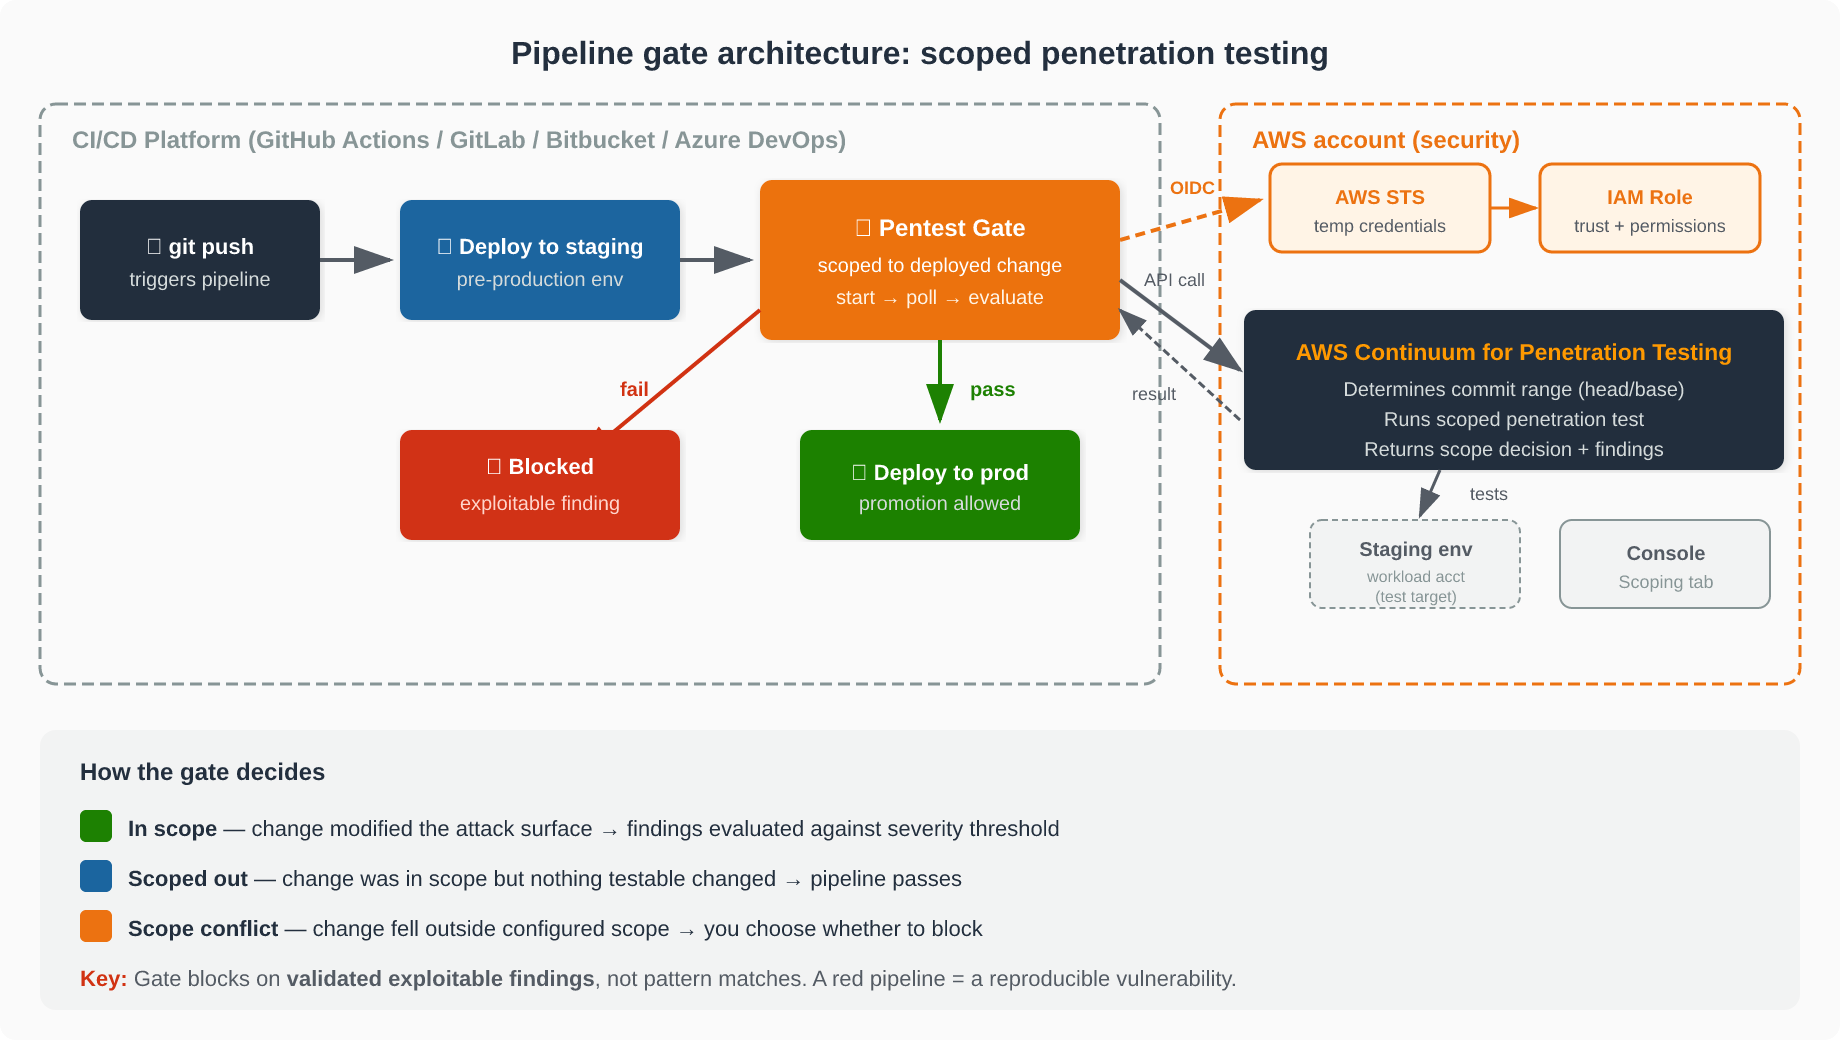
AWS Continuum là dịch vụ sử dụng AI để tìm và xác nhận các lỗ hổng có thể khai thác trong ứng dụng đang chạy. Dịch vụ này tự động xác định phạm vi kiểm thử dựa trên thay đổi mới triển khai và có thể chặn việc chuyển sang môi trường sản xuất khi có phát hiện nghiêm trọng.

AWS Security Blog· Quốc tế EN
Nhóm tấn công UAT-6275 nhắm vào tổ chức chính phủ CIS
Mối đe dọa

Nhóm tấn công UAT-6275 nhắm vào tổ chức chính phủ CIS

Cisco Talos phát hiện hoạt động của nhóm UAT-6275 (TAG-193) nhắm vào tổ chức chính phủ ở các nước CIS, đặc biệt quan tâm đến nước Kazakhstan. Nhóm này sử dụng nhiều phương thức tấn công như document macro, PS2EXE, GitHub-hosted PowerShell và WinRAR. Các tài liệu bị lộ từ cơ sở hạ tầng cho thấy họ chuẩn bị cho hoạt động sau khi xâm nhập và có thể tấn công hệ thống Linux.

Cisco Talos· Quốc tế EN
Từ khoá #github — HueCA-CYBER