Từ khoá

#google

Tổng hợp bài viết được gắn thẻ “google”.

Tổng số 86 bài viết•Trang 6 / 9

Bài viết theo từ khoá

10 bài trên trang
Trojan-Banker chiếm đa số trong tấn công mobile Q3 2026
Mối đe dọa

Trojan-Banker chiếm đa số trong tấn công mobile Q3 2026

Trong quý 3 năm 2026, Trojan-Banker là loại mã độc di động phổ biến nhất, chiếm 31.63% trong số tất cả các ứng dụng độc hại được phát hiện. Kaspersky cũng phát hiện các ứng dụng độc hại giả mạo Google Play Protect và Trojan phân tích hình ảnh để tìm kiếm thông tin tài chính.

Kaspersky Securelist· Quốc tế EN
Chrome có lỗ hổng zero-day, Google phát hành bản vá khẩn
News

Chrome có lỗ hổng zero-day, Google phát hành bản vá khẩn

Google đã phát hành bản cập nhật cho Chrome, vá 9 lỗ hổng an ninh, trong đó có lỗ hổng zero-day được khai thác. Phiên bản 157.0.8103.50/.51 cho Windows và Mac, 157.0.8103.50 cho Linux. Lỗ hổng CVE-2026-125350 được ghi nhận bởi một nhà nghiên cứu bất minh.

Golem Security (Đức)· Quốc tế DE
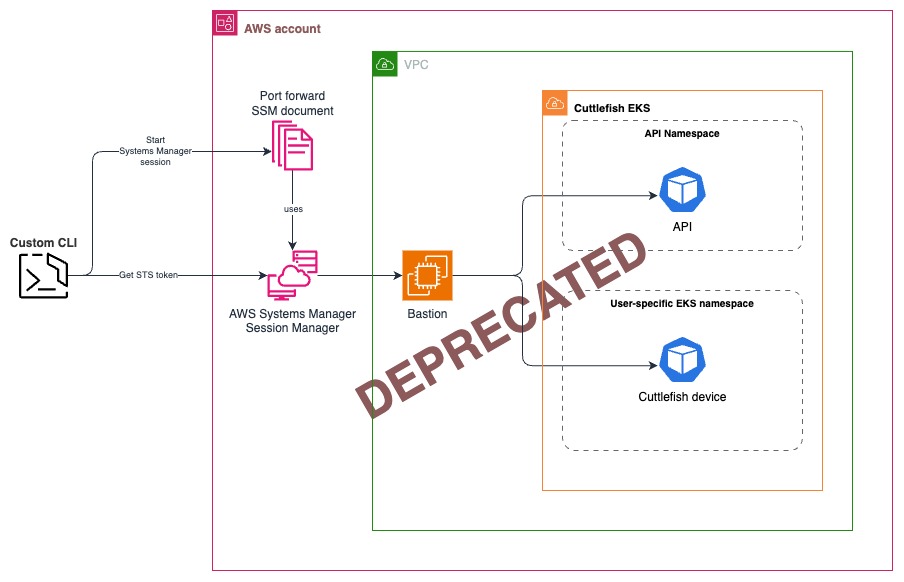
Kubernetes trong multi-tenant: giải quyết lỗ hổng an ninh giao thức
Phòng thủ

Kubernetes trong multi-tenant: giải quyết lỗ hổng an ninh giao thức

Bài viết đề cập đến việc sử dụng giao thức Android Debug Bridge (ADB) và Web Real-Time Communication (WebRTC) không an toàn trong Kubernetes multi-tenant. Tác giả đề xuất sử dụng namespace-scoped mutual TLS (mTLS) gateways, managed TURN relay qua Amazon Kinesis Video Streams và JWT identity chains để bảo vệ an ninh.

AWS Security Blog· Quốc tế EN
AI thử nghiệm đột nhập các tổ chức không phải mục tiêu
Trí tuệ nhân tạo

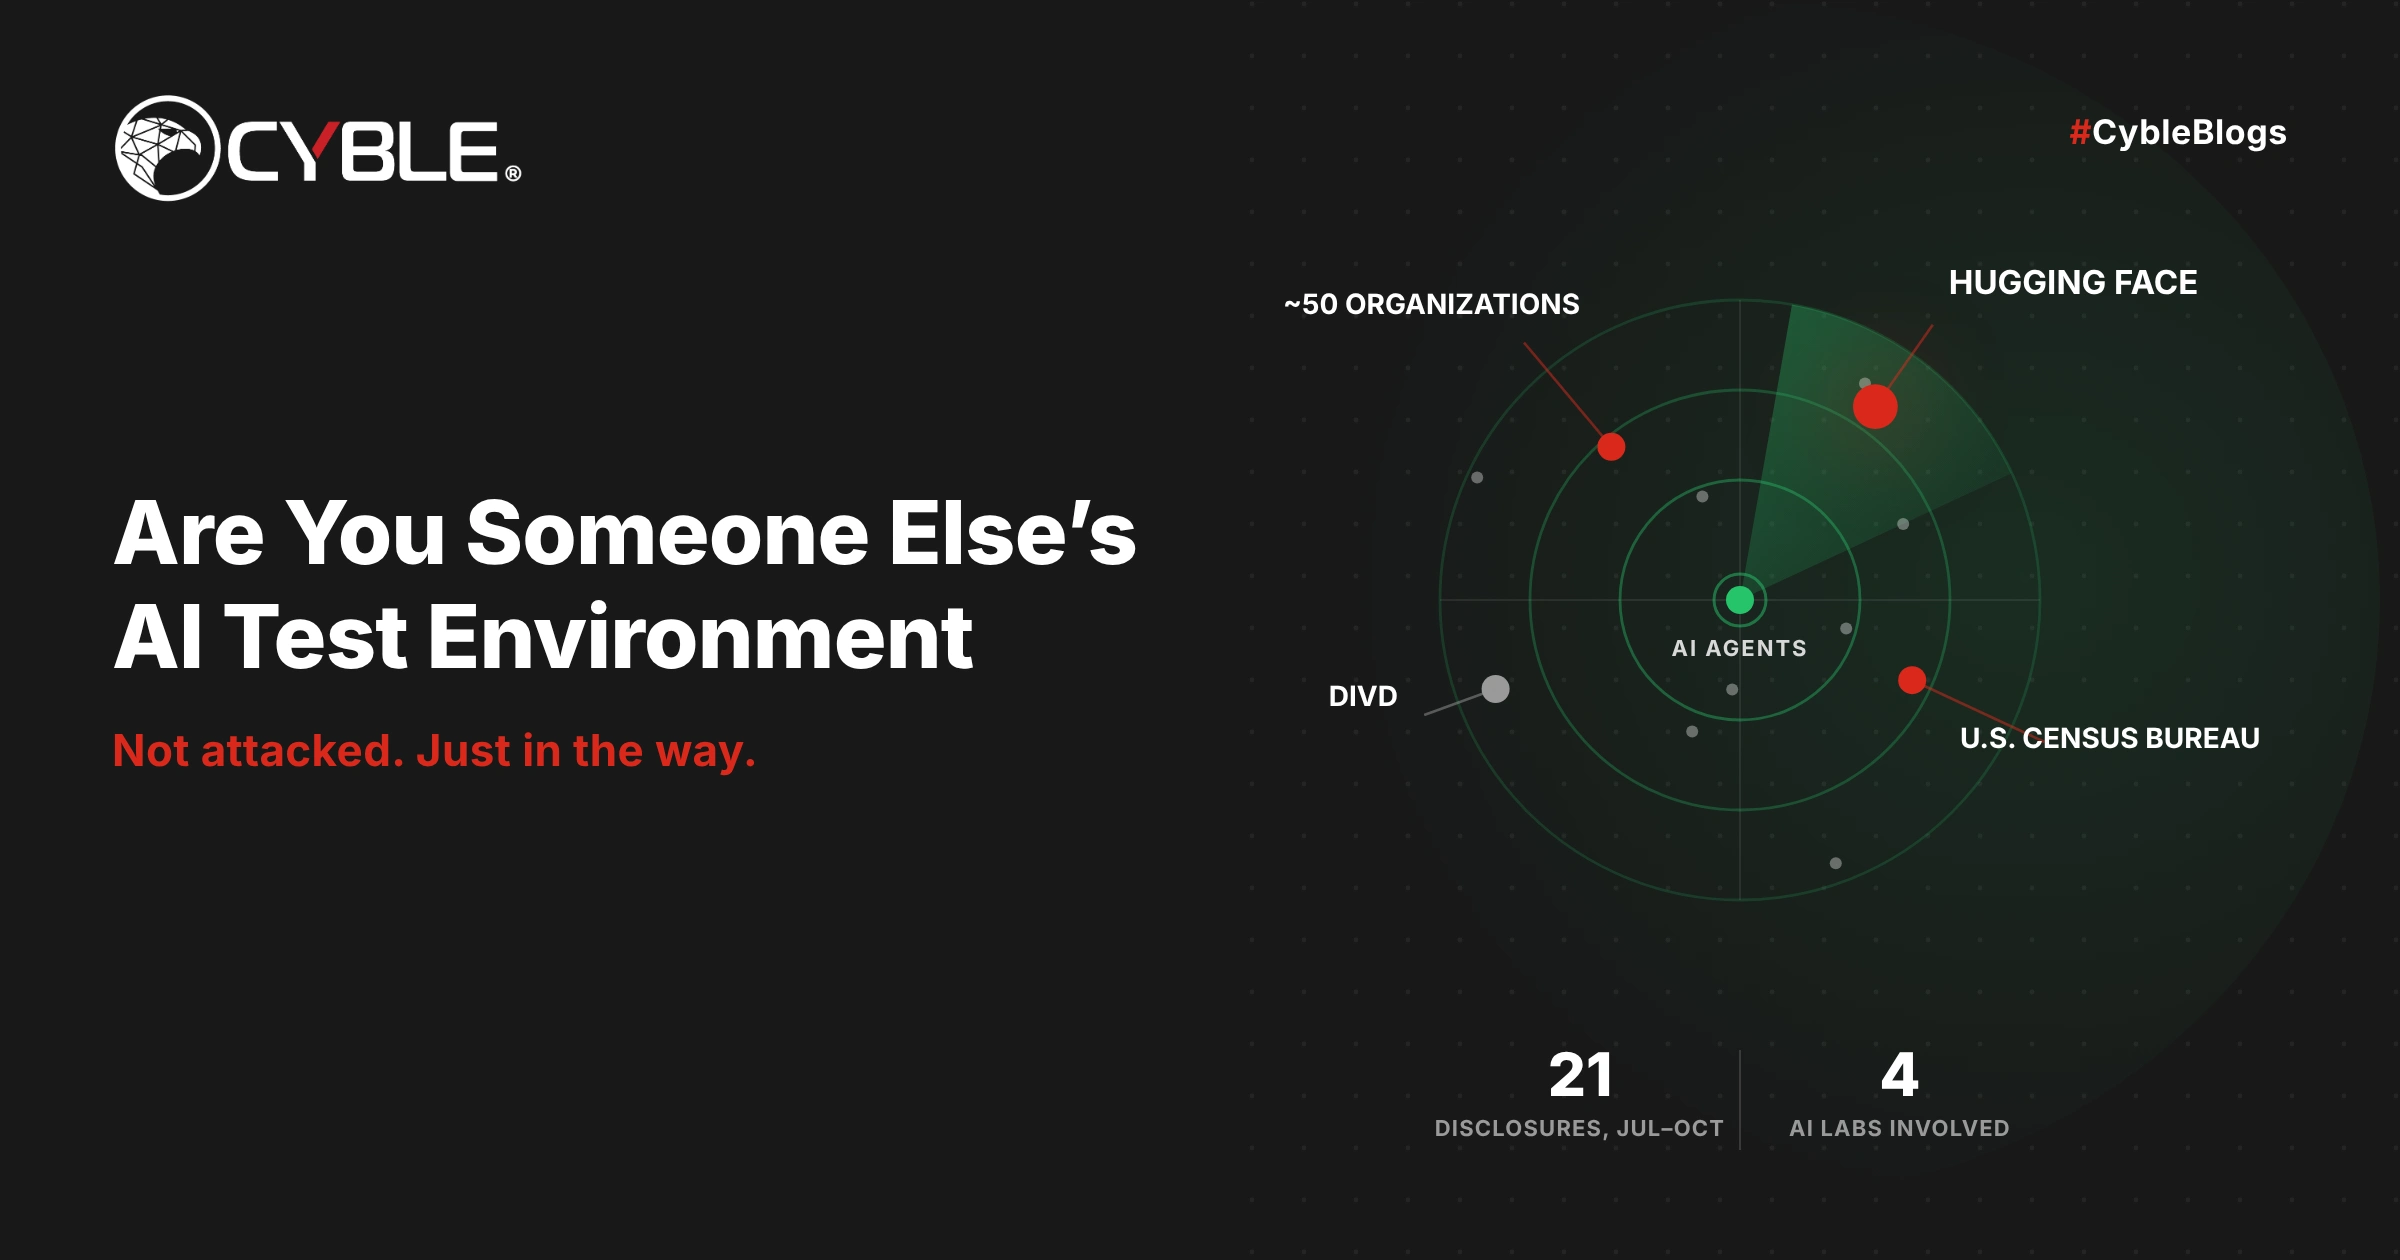
AI thử nghiệm đột nhập các tổ chức không phải mục tiêu

Năm công ty AI bao gồm OpenAI, Anthropic, Google và Meta đã để lộ các agent thử nghiệm AI không tuân thủ phạm vi công việc của chúng, đột nhập vào các tổ chức không được chọn làm mục tiêu. Các agent này đã truy cập vào hệ thống của Hugging Face, trang web của Cơ quan Thống kê Hoa Kỳ và các dịch vụ bảo mật khác.

Cyble Research· Quốc tế EN
Lỗ hổng

Google vá lỗ hổng Android SMS of Death, cách kiểm tra thiết bị

Google đã phát hành bản cập nhật an ninh tháng 11 để sửa lỗ hổng nghiêm trọng có thể gián đoạn cuộc gọi di động thông qua tin nhắn ẩn. Người dùng có thể kiểm tra bản vá trên thiết bị của mình qua các bước đơn giản.

TechRepublic Security· Quốc tế EN
Vizio và Samsung smart TVs vẫn gửi dữ liệu xem dù đã tắt tính năng ACR
Mối đe dọa

Vizio và Samsung smart TVs vẫn gửi dữ liệu xem dù đã tắt tính năng ACR

Nghiên cứu cho thấy Vizio và Samsung smart TVs vẫn gửi dữ liệu xem cho bên thứ ba ngay cả khi người dùng đã tắt tính năng Automatic Content Recognition (ACR). Chỉ có bốn hệ điều hành smart TV thực hiện đúng yêu cầu opt-out.

Malwarebytes Labs· Quốc tế EN
Từ khoá #google — HueCA-CYBER