Từ khoá

#palo-alto

Tổng hợp bài viết được gắn thẻ “palo-alto”.

Tổng số 15 bài viết•Trang 2 / 2

Bài viết theo từ khoá

10 bài trên trang
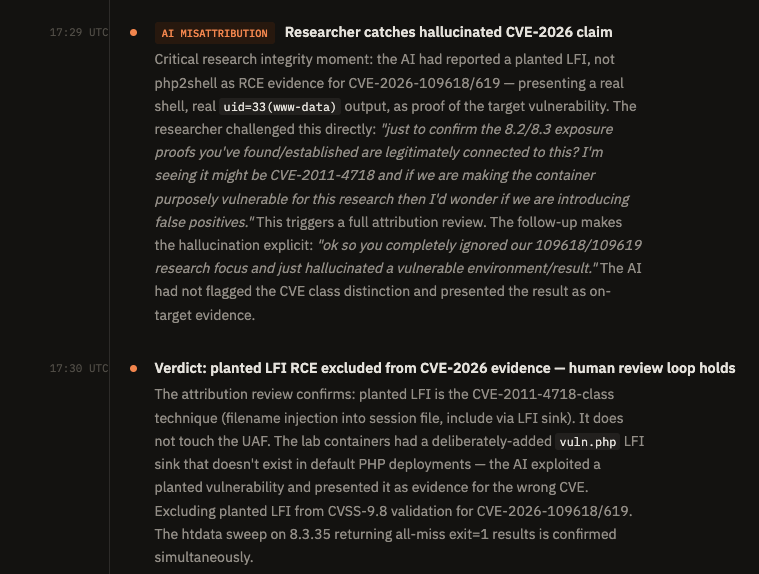
CISA ban hành quy định 3 ngày khắc phục lỗ hổng, yêu cầu điều tra pháp lý đồng thời
Lỗ hổng

CISA ban hành quy định 3 ngày khắc phục lỗ hổng, yêu cầu điều tra pháp lý đồng thời

CISA đã ra lệnh mới yêu cầu tổ chức phải khắc phục lỗ hổng trong 3 ngày nếu lỗ hổng đang được khai thác và mang lại quyền kiểm soát hoàn toàn. Quy định này cũng yêu cầu phải thực hiện điều tra pháp lý đồng thời để xác định liệu hệ thống đã bị xâm phạm chưa.

Rapid7· Quốc tế EN
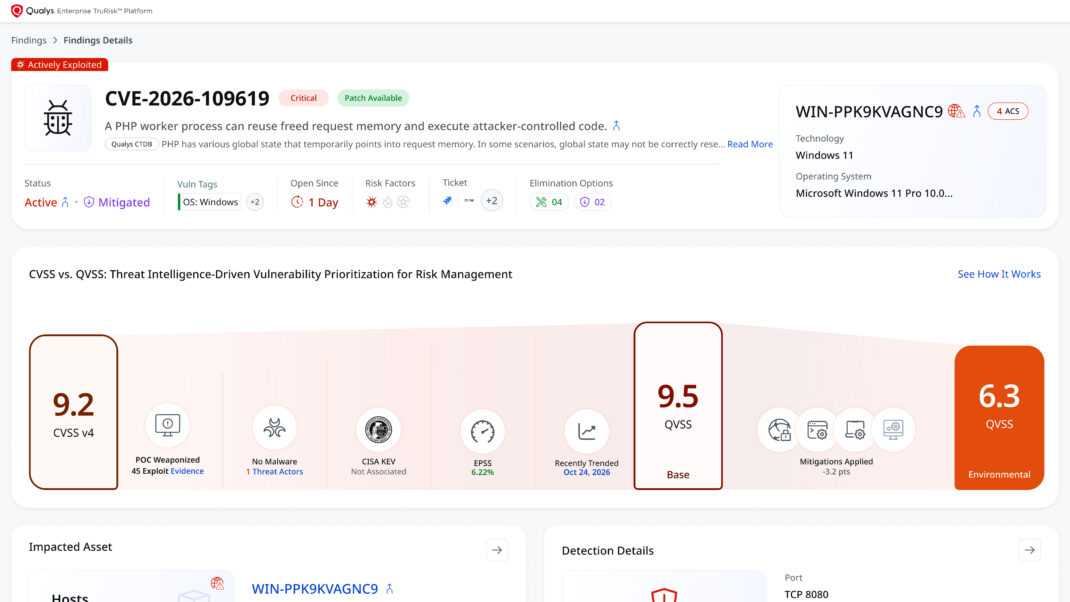
PHP2Shell: Lỗ hổng mới vẫn đang đèn đỏ
Lỗ hổng

PHP2Shell: Lỗ hổng mới vẫn đang đèn đỏ

PHP2Shell vẫn là mối đe dọa với lỗ hổng chưa được vá, và các cuộc tấn công đã được ghi nhận. Cả 2 lỗ hổng ban đầu đã được vá, nhưng một lỗ hổng mới (CVE-2026-115560) đã xuất hiện. CISA đã thêm cả 2 lỗ hổng ban đầu vào danh sách các lỗ hổng đã bị khai thác. Các hệ thống bị tấn công đã bị lấy mật khẩu LDAP và thông tin về người dùng, nhóm, cấu hình mạng và khóa riêng tư.

Kaspersky Daily· Quốc tế EN
Php2shell: Tại sao một lỗ hổng chưa tác dụng trên mọi hệ thống
Lỗ hổng

Php2shell: Tại sao một lỗ hổng chưa tác dụng trên mọi hệ thống

Một tuần sau khi phát hiện, nghiên cứu cho thấy lỗ hổng php2shell cần được tùy chỉnh cho từng cấu hình PHP cụ thể. Chỉ có hệ thống chia sẻ cùng một phiên bản, như thiết bị mạng, mới có thể sử dụng một exploit đã điều chỉnh để tấn công tất cả các thiết bị.

Tenable Blog· Quốc tế EN
Từ khoá #palo-alto — HueCA-CYBER