Tainted Claude Extension gây rủi ro cho Thousands của Anthropic
Do một may mắn, mã nguồn lỗi trong một phiên bản mở rộng bị ô nhiễm của Claude từ Anthropic đã ngăn chặn kẻ tấn công xâm nhập hoàn toàn vào khoảng 5,000 máy tính của các nhà phát triển. Sự cố này liên quan đến một cuộc tấn công chuỗi cung ứng trong ngành công nghệ.
Do một may mắn, mã nguồn lỗi trong một phiên bản mở rộng bị ô nhiễm của Claude từ Anthropic đã ngăn chặn kẻ tấn công xâm nhập hoàn toàn vào khoảng 5,000 máy tính của các nhà phát triển. Sự cố này liên quan đến một cuộc tấn công chuỗi cung ứng trong ngành công nghệ.
Điểm chính
- Mã nguồn lỗi trong phiên bản mở rộng Claude bị ô nhiễm từ Anthropic
- Kẻ tấn công đã cố gắng khai thác lỗ hổng nhưng không thành công
- Khoảng 5,000 máy tính của nhà phát triển bị ảnh hưởng
Khuyến nghị
- Anthropic nên kiểm tra và cập nhật mã nguồn của mình để tránh các lỗ hổng tương tự trong tương lai
Lưu ý: Bài viết được biên dịch và tóm tắt tự động bằng AI từ nguồn WIRED Security. Vui lòng đối chiếu bài gốc trước khi sử dụng.
Tin tổng hợp tự động từ WIRED Security (https://www.wired.com/category/security/). Mỗi bài đều dẫn liên kết tới bài gốc của nguồn.
Bài viết liên quan
Cùng chuyên mục & chủ đề
AI-enabled penetration testing framework ARTEX được nhóm tấn công sử dụng
Nhóm tấn công sử dụng AI tạo ra các khung tấn công tự động
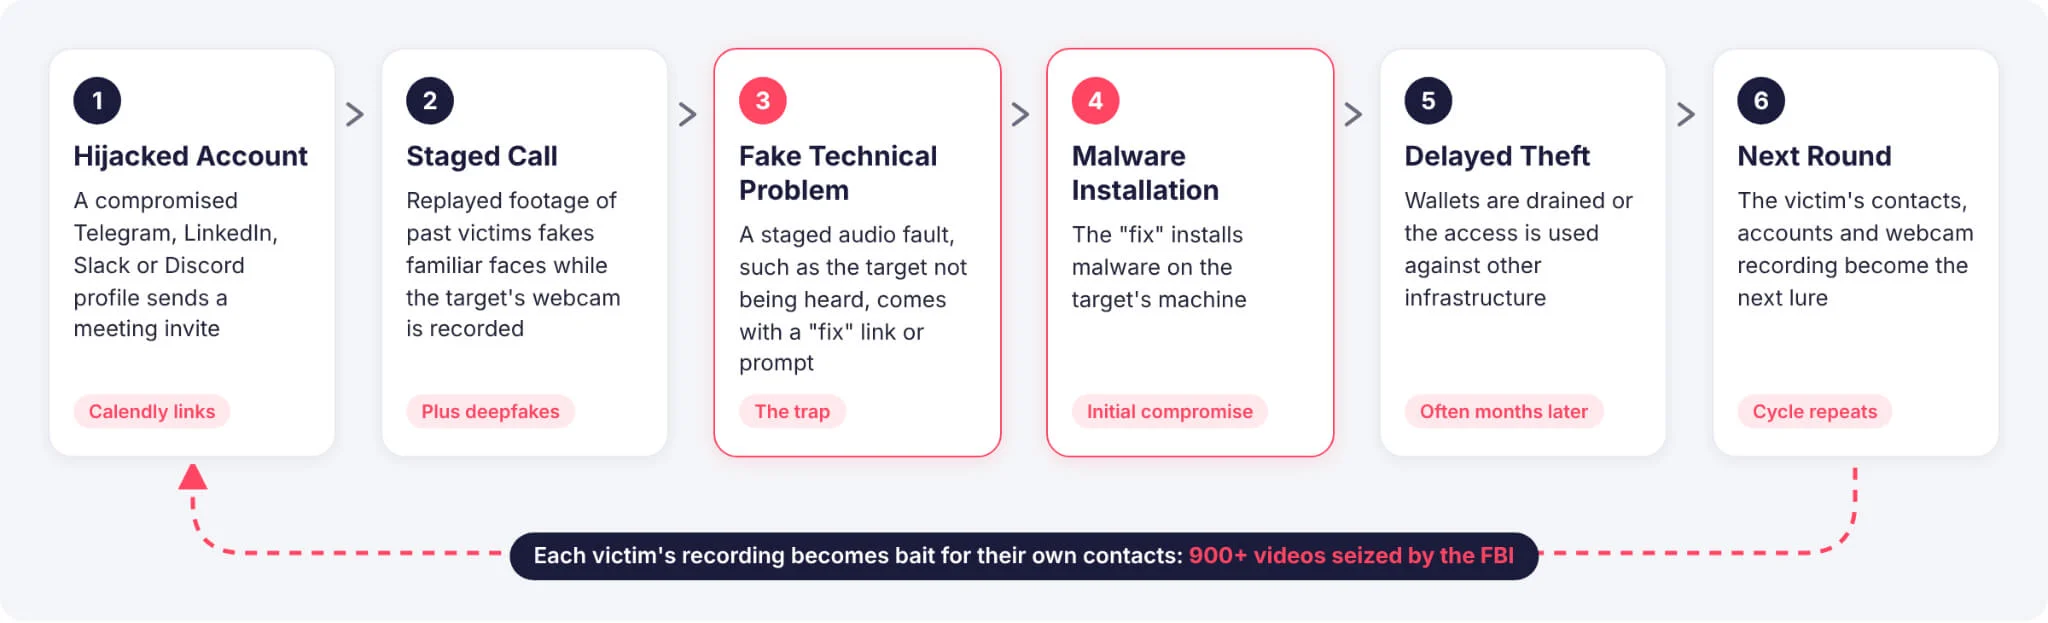
FBI vỡ mạng mánh lừa Video Call trộm tiền ảo