




Tấn công download giả sử dụng installers độc hại để phân phối phần mềm thu tiền
Microsoft Threat Intelligence đã phát hiện một chiến dịch download giả nhắm vào người dùng tìm kiếm phần mềm bị crack, game miễn phí, activators, plugins và công cụ không chính thức. Installers độc hại này phân phối nhiều phần mềm thu tiền trong một phiên cài đặt. Các phần mềm này có thể tạo ra các tác vụ như chuyển hướng lưu lượng internet qua thiết bị, đăng ký vào nền tảng tính toán phân tán hoặ
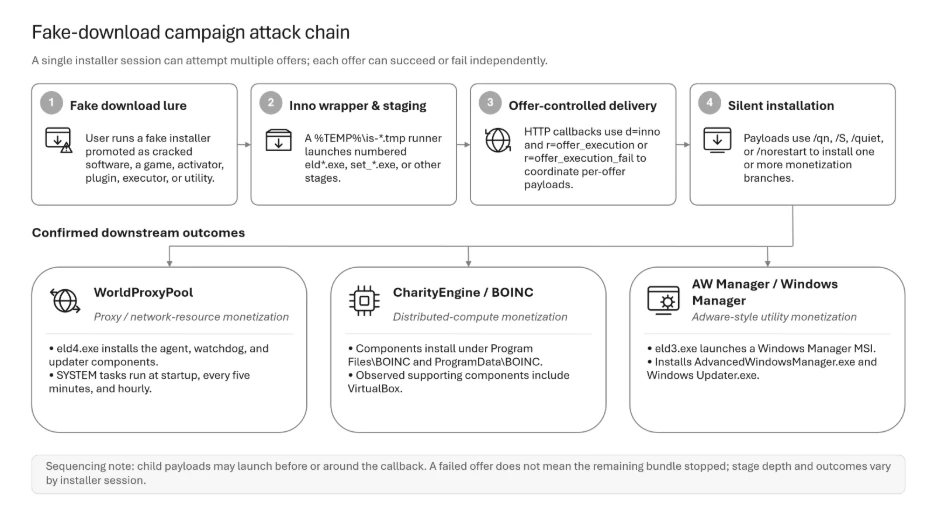
Microsoft Threat Intelligence đã phát hiện một chiến dịch download giả nhắm vào người dùng tìm kiếm phần mềm bị crack, game miễn phí, activators, plugins và công cụ không chính thức. Installers độc hại này phân phối nhiều phần mềm thu tiền trong một phiên cài đặt. Các phần mềm này có thể tạo ra các tác vụ như chuyển hướng lưu lượng internet qua thiết bị, đăng ký vào nền tảng tính toán phân tán hoặc cài đặt phần mềm công cụ khác mà người dùng không biết.
Điểm chính
- Installers độc hại sử dụng mô hình Inno Setup để phân phối nhiều phần mềm thu tiền.
- Các phần mềm này có thể chuyển hướng lưu lượng internet, đăng ký vào nền tảng tính toán phân tán hoặc cài đặt phần mềm công cụ khác.
- Microsoft Threat Intelligence đã xác nhận ba nhánh thu tiền, biến các thiết bị bị ảnh hưởng thành tài sản thu tiền.
Khuyến nghị
- Ngăn chặn sử dụng nguồn cung cấp phần mềm không tin cậy.
- Kích hoạt bảo vệ ứng dụng không mong muốn.
- Theo dõi các sự kiện cài đặt phần mềm bất thường và cơ chế tồn tại.
Lưu ý: Bài viết được biên dịch và tóm tắt tự động bằng AI từ nguồn Microsoft Security Blog. Vui lòng đối chiếu bài gốc trước khi sử dụng.
Tin tổng hợp tự động từ Microsoft Security Blog (https://www.microsoft.com/en-us/security/blog). Mỗi bài đều dẫn liên kết tới bài gốc của nguồn.
Bài viết liên quan
Cùng chuyên mục & chủ đề

Nhóm ransomware n0n tấn công Expedia, rò rỉ dữ liệu 1 tỷ người

Microsoft mất gần 24 giờ khắc phục sự cố mạng

Chi đã quyết định quá nhiều chức năng doanh nghiệp phụ thuộc vào cùng một hệ sinh thái công nghệ?
