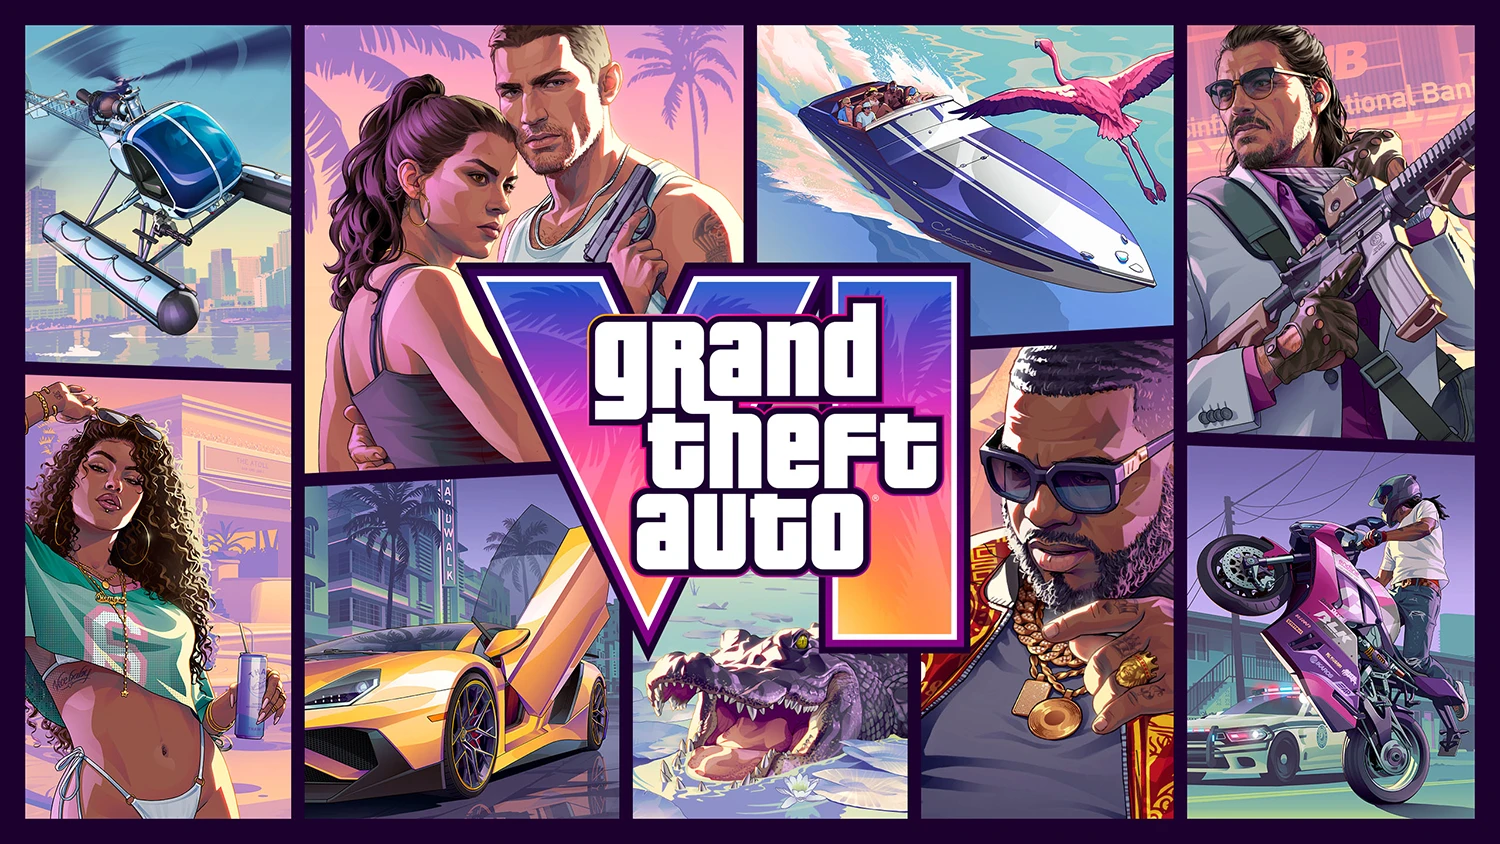
Nhóm tấn công khai thác mong đợi GTA 6, phát hành malware
Các ciberdelincuentes khai thác mong đợi về Grand Theft Auto VI để phát hành malware. GTA 6 sẽ ra mắt vào 19/11/2026. Các nhà nghiên cứu cảnh báo về các trang web giả mạo, malware và infostealers.
Các ciberdelincuentes khai thác mong đợi về Grand Theft Auto VI để phát hành malware. GTA 6 sẽ ra mắt vào 19/11/2026. Các nhà nghiên cứu cảnh báo về các trang web giả mạo, malware và infostealers.
Nội dung chính
- GTA 6 sẽ ra mắt vào 19/11/2026.
- Các ciberdelincuentes khai thác mong đợi về GTA 6.
- Các trang web giả mạo, malware và infostealers được phát hành.
- CyberLeek sử dụng hệ thống token để phân phối nội dung giả mạo.
- Malware như Vidar được sử dụng để đánh cắp thông tin cá nhân.
Chi tiết sự việc
Có phải thật sự trong một bản tải miễn phí?
Cho dù có những hình ảnh được đồn là của GTA 6 lan truyền trên Internet, các nhà nghiên cứu an ninh chưa tìm thấy bằng chứng cho thấy có bản chơi game chính thức và hợp pháp được phân phối. Thay vào đó, họ phát hiện ra các chiến dịch malware được thiết kế để khai thác sự mong đợi này.
Một số chiến dịch imitate quảng cáo chính thức của Rockstar, trong khi những chiến dịch khác giả mạo là tệp game đầy đủ.
Trong tháng 8, Malwarebytes phát hiện các trang web giả mạo Rockstar Games xuất hiện trong kết quả tìm kiếm của một demo. Các trang web này sao chép chiến dịch marketing của Rockstar để quảng bá Extended Look vào ngày 27 tháng 8, một đoạn gameplay được phát hành trên Netflix, nhưng thêm một nút giả 'Play Now' dẫn đến tệp gta6_installer.exe. Trong tệp này chỉ chứa 1,1 MB, Vidar, một infostealer nhắm vào các mật khẩu lưu trữ và thông tin tự động điền của 19 trình duyệt, bao gồm Chrome, Edge, Firefox, Brave, Opera và Vivaldi, cũng như thông tin FTP.
Nhà phát triển Vidar đã sử dụng sự hào hứng về công nghệ như một cách để lừa dối. ESET Threat Report H1 2024 đã ghi nhận một chiến dịch trong đó một tệp cài đặt giả mạo của Midjourney phân phối Vidar. ESET lưu ý rằng infostealer này có thể ghi lại phím gõ và trộm thông tin đăng nhập trình duyệt và ví tiền điện tử.
Một chiến dịch khác, được Huntress phân tích, đã áp dụng một phương pháp khác. Thay vì phân phối một tệp cài đặt nghi ngờ nhỏ, các nhà tấn công lan truyền các tệp ISO có chủ đề GTA 6 với dung lượng hơn 100 GB. Để imitate kích thước mong đợi của một game AAA hiện đại, họ đã lấp đầy tệp với dữ liệu rác. Các tệp này được quảng bá thông qua kết quả tìm kiếm bị lừa, diễn đàn game, mạng xã hội và trang torrent.
Một trong những tệp ISO chứa một tệp cài đặt giả mạo và nhiều mối đe dọa khác thay vì GTA 6: troyan truy cập remoto njRAT và DCRat, infostealer Mercurial Grabber và ransomware Chaos. Phân tích của chúng tôi về DCRat (tiếng Tây Ban Nha) mô tả nó là một biến thể của AsyncRAT được phân phối rộng rãi, có khả năng chụp ảnh màn hình, ghi lại phím gõ, quản lý tệp và quá trình, thực thi lệnh remoto, truy cập thông tin đăng nhập lưu trữ và tải xuống plugin bổ sung. RAT có thể cho kẻ tấn công kiểm soát đáng kể về PC bị nhiễm, trong khi Mercurial Grabber tìm kiếm token Discord, mật khẩu
Khuyến nghị
- Khách hàng nên cẩn trọng với các trang web và download không rõ nguồn gốc.
- Cập nhật phần mềm và hệ thống để bảo vệ chống lại malware.
- Không cung cấp thông tin cá nhân khi không chắc chắn về nguồn.
Lưu ý: Bài viết được biên dịch và tóm tắt tự động bằng AI từ nguồn WeLiveSecurity Español. Vui lòng đối chiếu bài gốc trước khi sử dụng.
📰 Tin liên quan cùng sự kiện (6)
 Nhóm tấn công khai thác lỗ hổng Ray-Ban Meta, Meta phát hành bản váNguồn: IT-Connect · Cybersécurité (Pháp) · 10/11/2026 · Cùng sự kiện
 Nhóm tấn công khai thác lỗ hổng zero-day trong Chrome, Google phát hành bản vá khẩnNguồn: SecurityWeek · 14/11/2026 · Cùng sự kiện
 Nhóm tấn công sử dụng AI để khai thác lỗ hổng, Google phải phát hành bản vá khẩnNguồn: The Hacker News · 13/11/2026 · Cùng sự kiện
 Nhóm tấn công khai thác hype Grand Theft Auto VI, phát hành nhiều lừa đảoNguồn: ESET WeLiveSecurity · 13/11/2026 · Cùng sự kiện
 N-able N-central bị khai thác, công ty phát hành bản vá khẩnNguồn: CSO Online · 11/11/2026 · Cùng sự kiện
 Nhóm tấn công sử dụng AI khai thác AWS trong 16 ngàyNguồn: Elastic Security Labs · 13/11/2026 · Cùng sự kiện
Tin tổng hợp tự động từ WeLiveSecurity Español (https://www.welivesecurity.com/es/). Mỗi bài đều dẫn liên kết tới bài gốc của nguồn.
Bài viết liên quan
Cùng chuyên mục & chủ đề

Nhóm tấn công khai thác lỗ hổng GitHub, truy xuất thông tin mật

Check Point gateways bị tấn công thông qua PHP2Shell để xóa dữ liệu VMware ESXi
Gootloader đã gây ra 44 vụ tấn công ransomware, mất 29 triệu đô từ 2018