




NIST SP 800-39: Quản lý rủi ro an ninh thông tin
Bài viết đề cập đến hướng dẫn quản lý rủi ro an ninh thông tin của NIST, SP 800-39, giúp tổ chức xác định, đánh giá và quản lý rủi ro an ninh thông tin.
GGovInfoSecurityBiên tập & Phân tích
0 lượt xem
Bài viết đề cập đến hướng dẫn quản lý rủi ro an ninh thông tin của NIST, SP 800-39, giúp tổ chức xác định, đánh giá và quản lý rủi ro an ninh thông tin.
Điểm chính
- NIST SP 800-39 cung cấp khung để tổ chức quản lý rủi ro an ninh thông tin.
- Hướng dẫn này giúp xác định, đánh giá và quản lý rủi ro.
- Bao gồm các bước để xác định và phân loại rủi ro.
Lưu ý: Bài viết được biên dịch và tóm tắt tự động bằng AI từ nguồn GovInfoSecurity. Vui lòng đối chiếu bài gốc trước khi sử dụng.
Nguồn: GovInfoSecurity ↗
G
GovInfoSecurityXem tất cả bài viết →
Tin tổng hợp tự động từ GovInfoSecurity (https://www.govinfosecurity.com). Mỗi bài đều dẫn liên kết tới bài gốc của nguồn.
Bài viết liên quan
Cùng chuyên mục & chủ đề
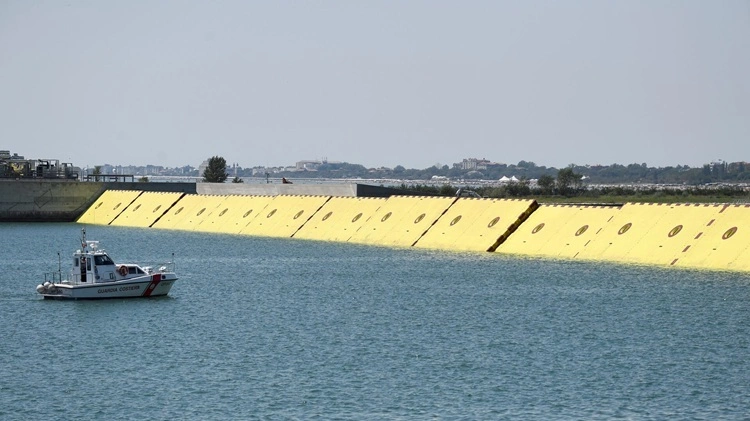
Rào chắn lũ MOSE khiến Venice đối mặt đại dịch chuột
14/11/2026VnExpress (Số hóa)· Trong nước
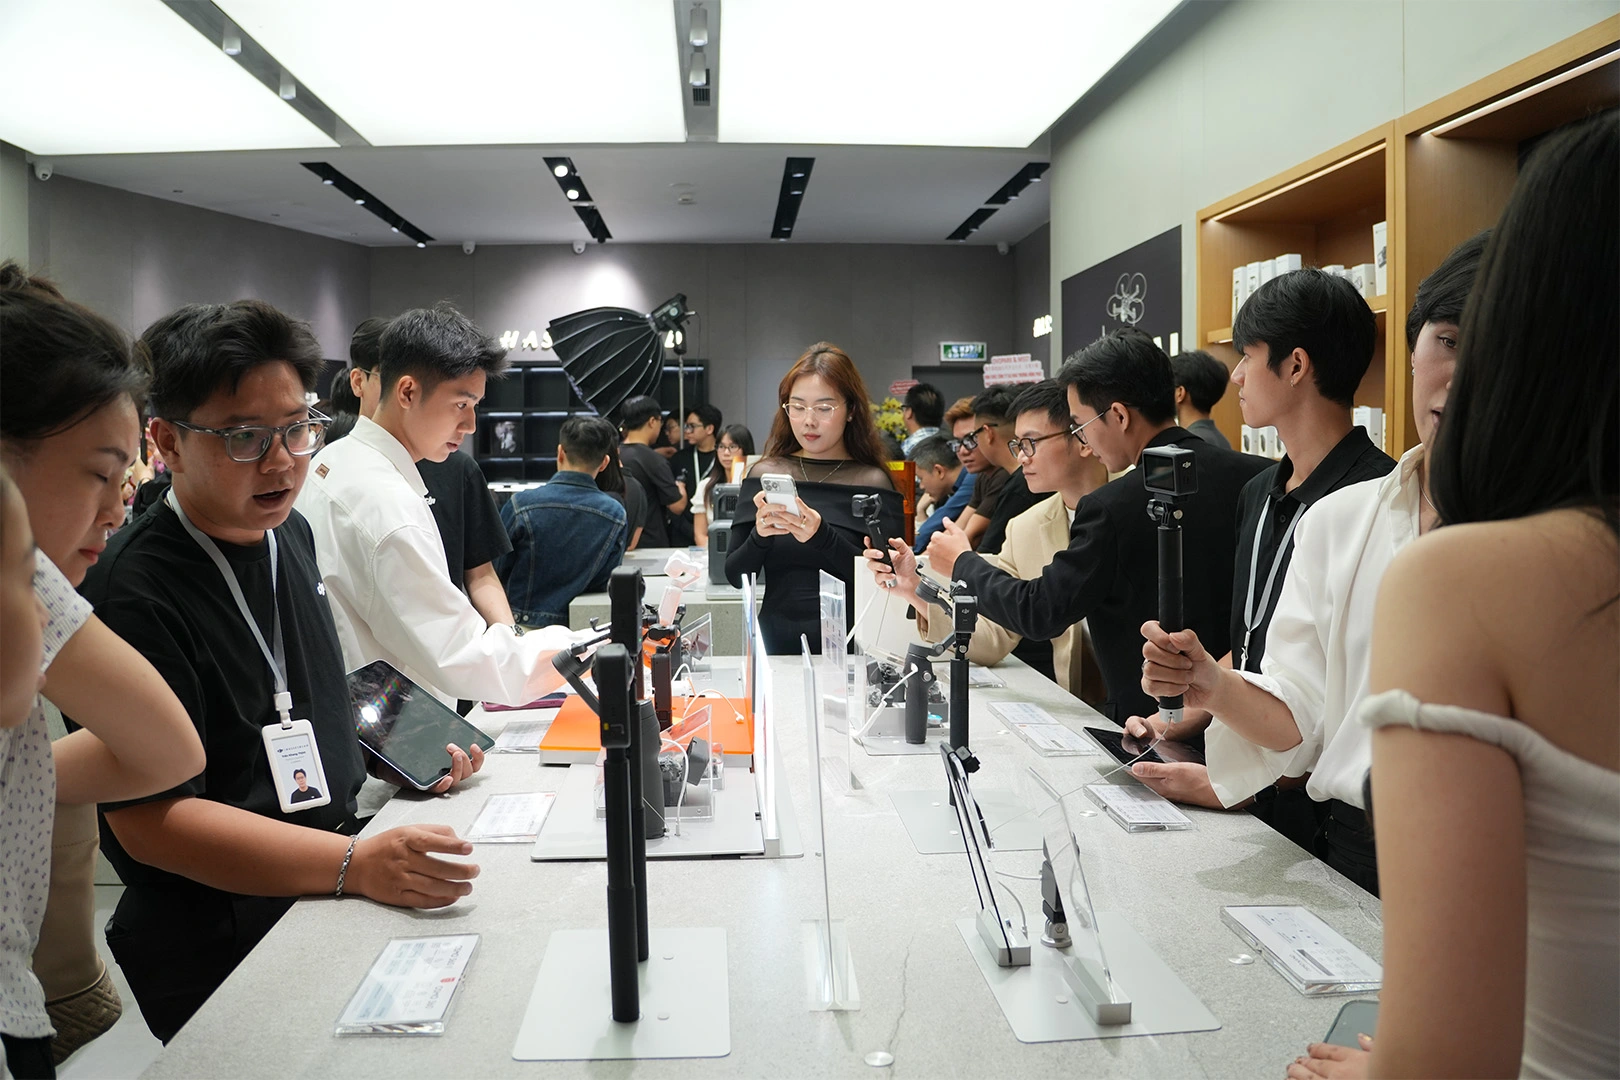
DJI và Hasselblad mở rộng trải nghiệm thiết bị hình ảnh tại Việt Nam
14/11/2026Dân Trí Sức mạnh số· Trong nước
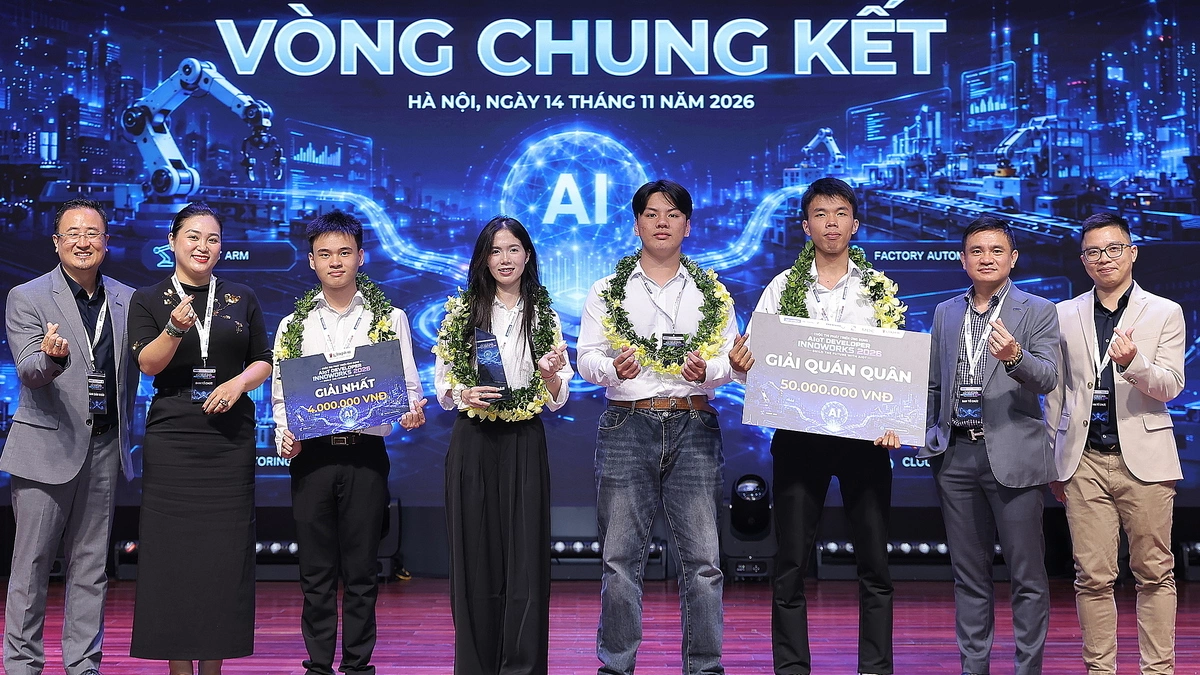
Robot tự hành thắng giải AIoT Developer InnoWorks 2026
14/11/2026VnExpress (Số hóa)· Trong nước
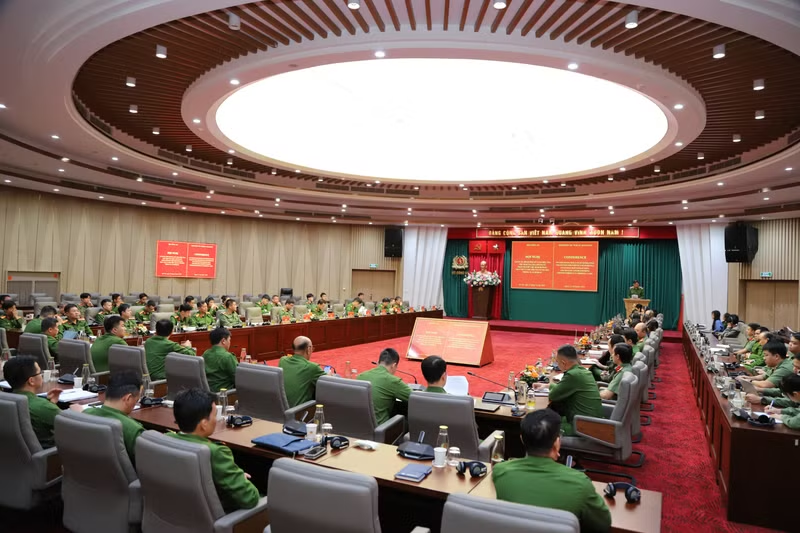
Bộ Công an tập huấn kỹ năng điều tra về tài sản mã hóa
14/11/2026Công an nhân dân · An ninh mạng· Trong nước