




Mối đe dọaNghiêm trọng
Remus malware vẫn truy cập Gmail sau khi thay đổi mật khẩu
Hudson Rock kiểm tra Remus Stealer và phát hiện nó có thể tiếp tục truy cập hộp thư Gmail sau khi thay đổi mật khẩu. Tuy nhiên, điều này chưa được chứng minh và không phải là lỗ hổng zero-day.
MLMalwarebytes LabsBiên tập & Phân tích
0 lượt xem
Hudson Rock kiểm tra Remus Stealer và phát hiện nó có thể tiếp tục truy cập hộp thư Gmail sau khi thay đổi mật khẩu. Tuy nhiên, điều này chưa được chứng minh và không phải là lỗ hổng zero-day.
Điểm chính
- Remus Stealer được quảng cáo có thể tiếp tục truy cập hộp thư Gmail sau khi thay đổi mật khẩu.
- Hudson Rock chưa chứng minh được khả năng này và không tìm thấy lỗ hổng zero-day.
- Threat intelligence cho rằng Remus có thể truy cập thông qua ghi nhớ trình duyệt nhưng chưa kiểm chứng kỹ.
Khuyến nghị
- Thay đổi mật khẩu ngay khi nghi ngờ bị nhiễm malware.
- Sử dụng thiết bị tin cậy để bắt đầu quá trình bảo vệ tài khoản.
- Kiểm tra và xóa bỏ malware trước khi đăng nhập lại vào thiết bị.
- Thay đổi mật khẩu Google, kiểm tra các sự kiện an ninh gần đây và các thiết bị đã đăng nhập.
- Kiểm tra các ứng dụng có quyền truy cập vào tài khoản và các phiên thiết bị.
Lưu ý: Bài viết được biên dịch và tóm tắt tự động bằng AI từ nguồn Malwarebytes Labs. Vui lòng đối chiếu bài gốc trước khi sử dụng.
📰 Tin liên quan cùng sự kiện (1)
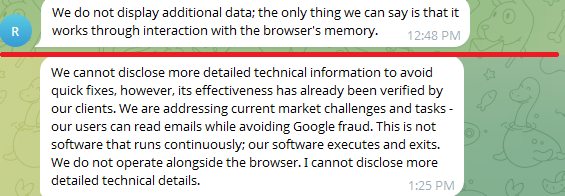 Hacker quảng cáo công cụ truy cập Gmail sau khi thay đổi mật khẩuNguồn: Security Affairs · 11/11/2026 · Cùng sự kiện
Nguồn: Malwarebytes Labs ↗
Cùng đưa tin: Thanh Niên Công nghệ
ML
Malwarebytes LabsXem tất cả bài viết →
Tin tổng hợp tự động từ Malwarebytes Labs (https://www.malwarebytes.com/blog). Mỗi bài đều dẫn liên kết tới bài gốc của nguồn.
Bài viết liên quan
Cùng chuyên mục & chủ đề

Nhóm ransomware n0n tấn công Expedia, rò rỉ dữ liệu 1 tỷ người
14/11/2026Security Affairs· Quốc tế EN

Nhóm tấn công khai thác lỗ hổng GitHub, truy xuất thông tin mật
14/11/2026CSO Online· Quốc tế EN

Check Point gateways bị tấn công thông qua PHP2Shell để xóa dữ liệu VMware ESXi
13/11/2026BleepingComputer· Quốc tế EN
Gootloader đã gây ra 44 vụ tấn công ransomware, mất 29 triệu đô từ 2018
13/11/2026The Record· Quốc tế EN