Bảo mật SVG: Firefox có thể chạy JavaScript từ header
Nghiên cứu của PortSwigger đã kiểm thử tám công cụ xử lý SVG phổ biến và phát hiện sáu trong số đó có thể bị bypass. Trong bài viết, tác giả giải thích cách một header có thể chạy JavaScript trong Firefox ngay cả khi nội dung body là XML vô hại.
Nghiên cứu của PortSwigger đã kiểm thử tám công cụ xử lý SVG phổ biến và phát hiện sáu trong số đó có thể bị bypass. Trong bài viết, tác giả giải thích cách một header có thể chạy JavaScript trong Firefox ngay cả khi nội dung body là XML vô hại.
Điểm chính
- PortSwigger đã kiểm thử tám công cụ xử lý SVG
- Sáu trong số tám công cụ có thể bị bypass
- Firefox có thể chạy JavaScript từ header ngay cả khi body là XML
- Nghiên cứu chỉ ra vấn đề bảo mật trong cách xử lý SVG
Khuyến nghị
- Cần cập nhật và sử dụng công cụ xử lý SVG an toàn
- Kiểm tra lại cấu hình bảo mật của trình duyệt
Lưu ý: Bài viết được biên dịch và tóm tắt tự động bằng AI từ nguồn PortSwigger Research. Vui lòng đối chiếu bài gốc trước khi sử dụng.
Tin tổng hợp tự động từ PortSwigger Research (https://portswigger.net/research). Mỗi bài đều dẫn liên kết tới bài gốc của nguồn.
Bài viết liên quan
Cùng chuyên mục & chủ đề
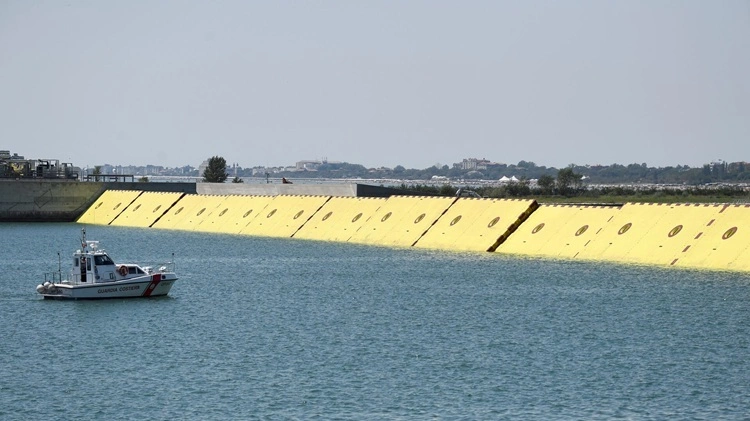
Rào chắn lũ MOSE khiến Venice đối mặt đại dịch chuột
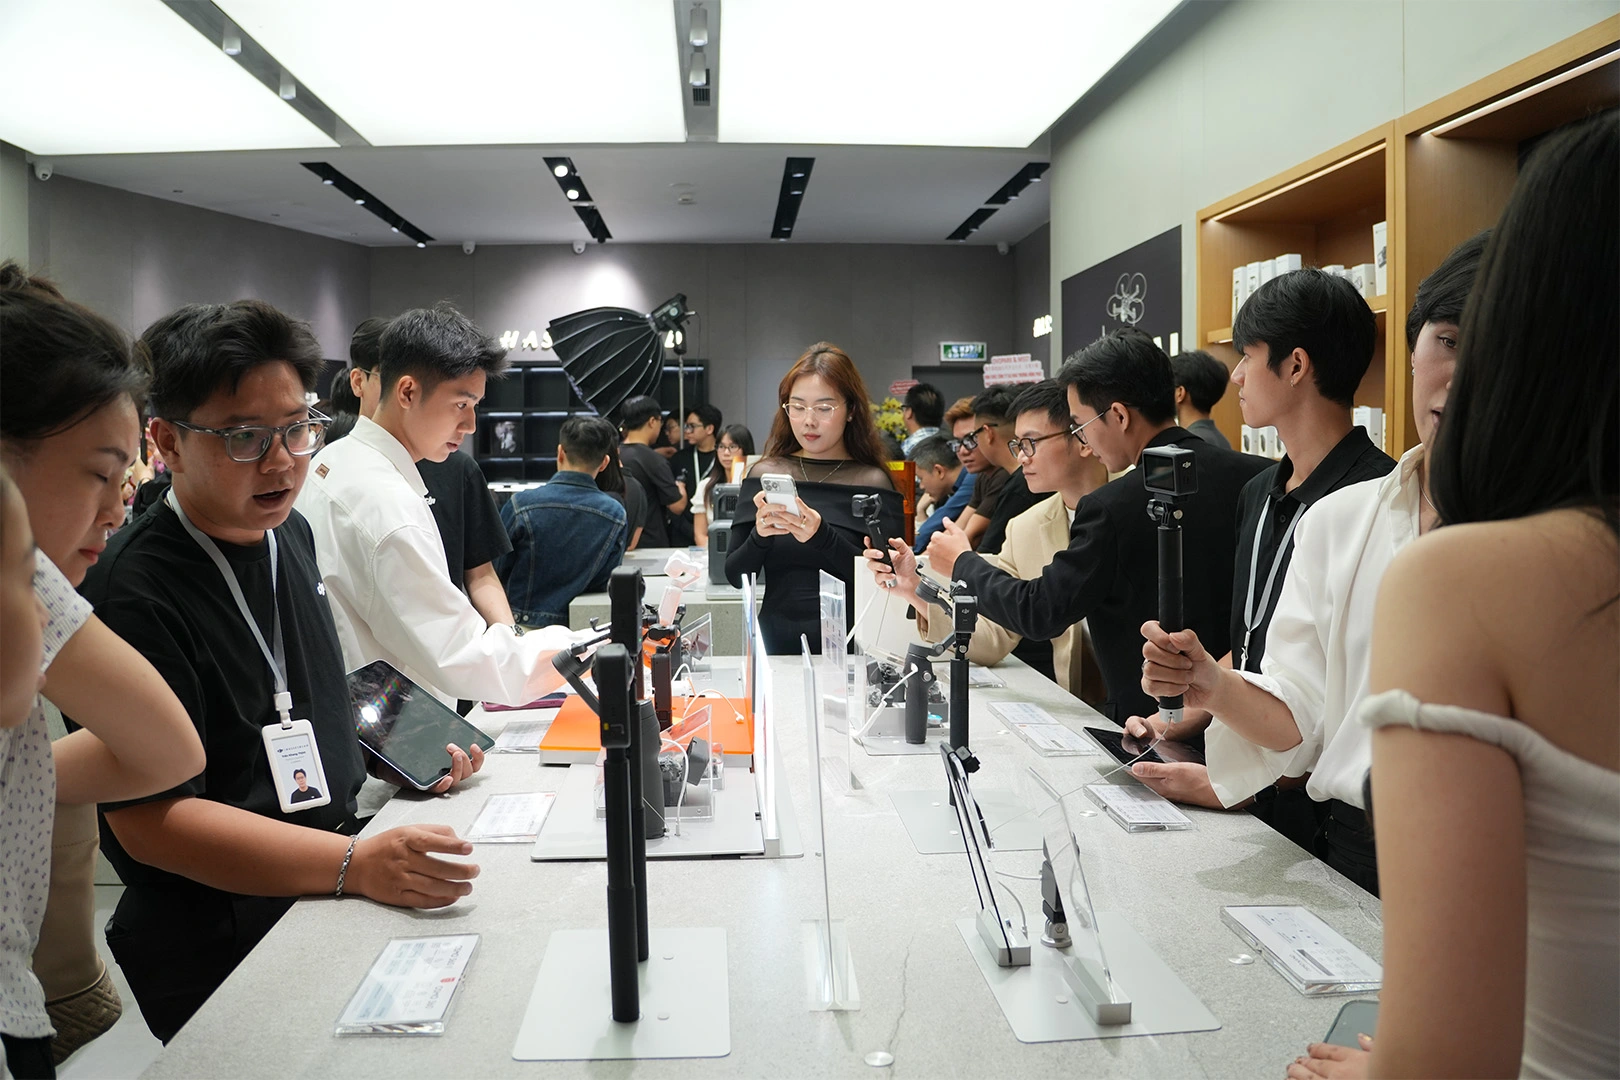
DJI và Hasselblad mở rộng trải nghiệm thiết bị hình ảnh tại Việt Nam
Robot tự hành thắng giải AIoT Developer InnoWorks 2026