Chuyên mục tin tức

Lỗ hổng

Lỗ hổng Zero-day, phân tích CVE, PoC và cảnh báo bản vá khẩn cấp

Tổng số 340 bài viết•Trang 25 / 34

Danh sách bài viết

10 bài trên trang
Trang giả mạo $750 Apple Cash không chi trả gì
Lỗ hổng

Trang giả mạo $750 Apple Cash không chi trả gì

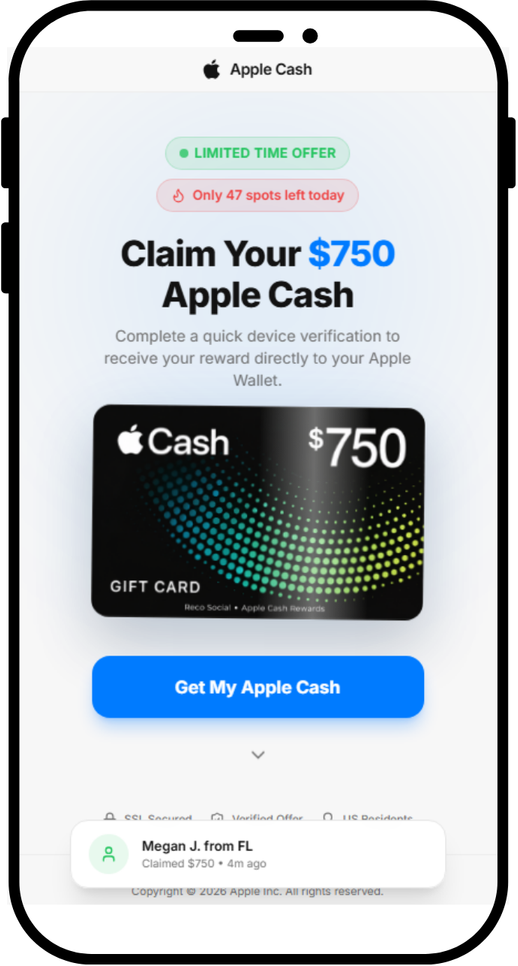
Một trang web giả mạo hứa hẹn $750 Apple Cash không thực hiện gì, chỉ dẫn người dùng đến các ứng dụng và trò chơi thông qua liên kết theo dõi. Trang web không kiểm tra thiết bị và không có gì để xác thực. Người dùng không nhận được tiền và có thể chia sẻ thông tin hoặc chi tiêu tiền trong trò chơi.

Malwarebytes Labs· Quốc tế EN
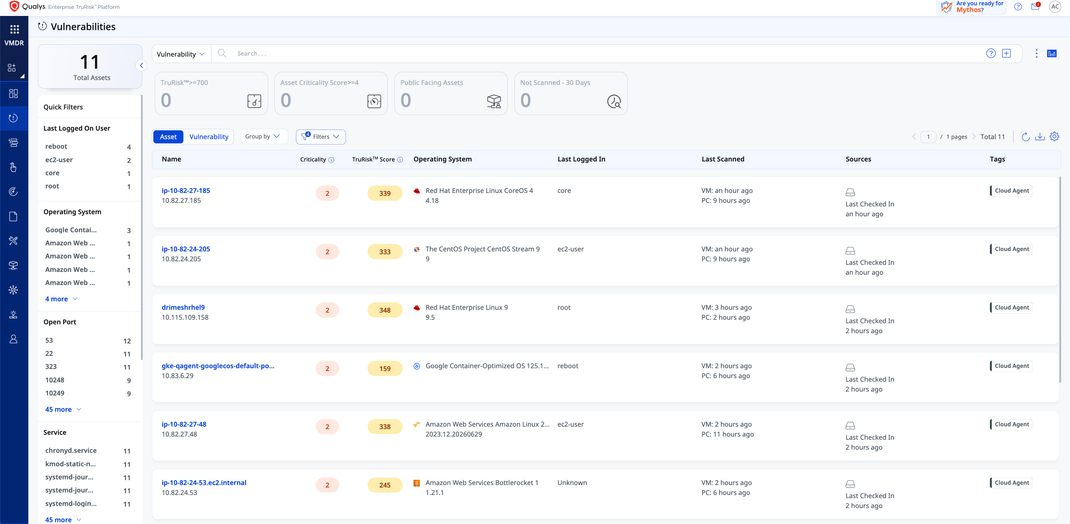
Qualys ra mắt Cloud Agent như container cho bảo mật host trên Kubernetes
Lỗ hổng

Qualys ra mắt Cloud Agent như container cho bảo mật host trên Kubernetes

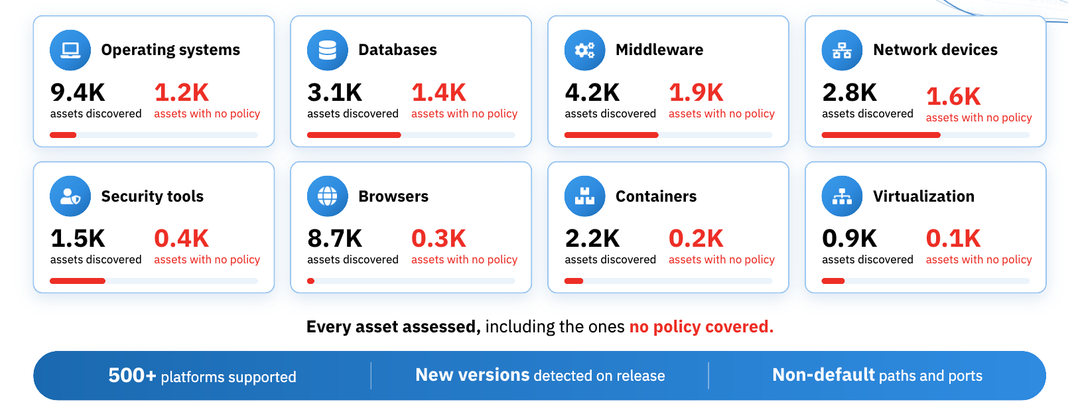
Qualys đã phát hành Cloud Agent dưới dạng container, giúp bảo mật host và kiểm tra chính sách trên mọi node Kubernetes mà không cần tác động đến quản lý gói của host. Giải pháp này chạy như DaemonSet và có thể được triển khai thông qua YAML hoặc Helm chart, cung cấp bảo vệ toàn diện cho hệ điều hành host, container chạy và trang điều khiển Kubernetes.

Qualys Blog· Quốc tế EN
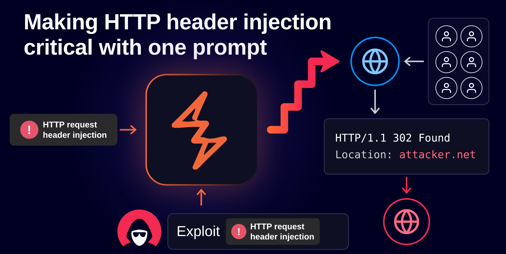
Tấn công HTTP header injection được nâng cấp thành CRLF-Powered Desync
Lỗ hổng

Tấn công HTTP header injection được nâng cấp thành CRLF-Powered Desync

PortSwigger Research đã giới thiệu một phương pháp mới cho HTTP header injection, giúp chuyển đổi nó thành CRLF-Powered Desync. Điều này cho phép tấn công viên hướng dẫn người dùng ngẫu nhiên đến trang web của đối tác trong một lệnh duy nhất.

PortSwigger Research· Quốc tế EN
CISA ban hành quy định 3 ngày khắc phục lỗ hổng, yêu cầu điều tra pháp lý đồng thời
Lỗ hổng

CISA ban hành quy định 3 ngày khắc phục lỗ hổng, yêu cầu điều tra pháp lý đồng thời

CISA đã ra lệnh mới yêu cầu tổ chức phải khắc phục lỗ hổng trong 3 ngày nếu lỗ hổng đang được khai thác và mang lại quyền kiểm soát hoàn toàn. Quy định này cũng yêu cầu phải thực hiện điều tra pháp lý đồng thời để xác định liệu hệ thống đã bị xâm phạm chưa.

Rapid7· Quốc tế EN
FedRAMP cấp phép không phải là điểm kết thúc: cách duy trì cấp phép với kiểm tra chính sách Qualys
Lỗ hổng

FedRAMP cấp phép không phải là điểm kết thúc: cách duy trì cấp phép với kiểm tra chính sách Qualys

FedRAMP yêu cầu các nhà cung cấp tiếp tục giám sát an ninh và cung cấp thông tin cho các cơ quan chính phủ để đưa ra quyết định dựa trên rủi ro. CISA BOD 26-04 chuyển hướng quản lý yếu điểm về xác nhận dựa trên rủi ro thay vì một hạn chót cố định. Qualys Policy Audit hỗ trợ quy trình đánh giá liên tục, ưu tiên, khắc phục và báo cáo.

Qualys Blog· Quốc tế EN
Zero Wire ra mắt, hỗ trợ nhanh chóng trước các lỗ hổng Internet
Lỗ hổng

Zero Wire ra mắt, hỗ trợ nhanh chóng trước các lỗ hổng Internet

Cloudflare giới thiệu Zero Wire, một nguồn thông tin về các lỗ hổng Internet quan trọng. Zero Wire cung cấp thông tin rõ ràng về các lỗ hổng, ai nên điều tra và các biện pháp khắc phục, giúp đội ngũ an ninh hiểu và hành động nhanh chóng.

Cloudflare Security· Quốc tế EN
PHP2Shell: Lỗ hổng mới vẫn đang đèn đỏ
Lỗ hổng

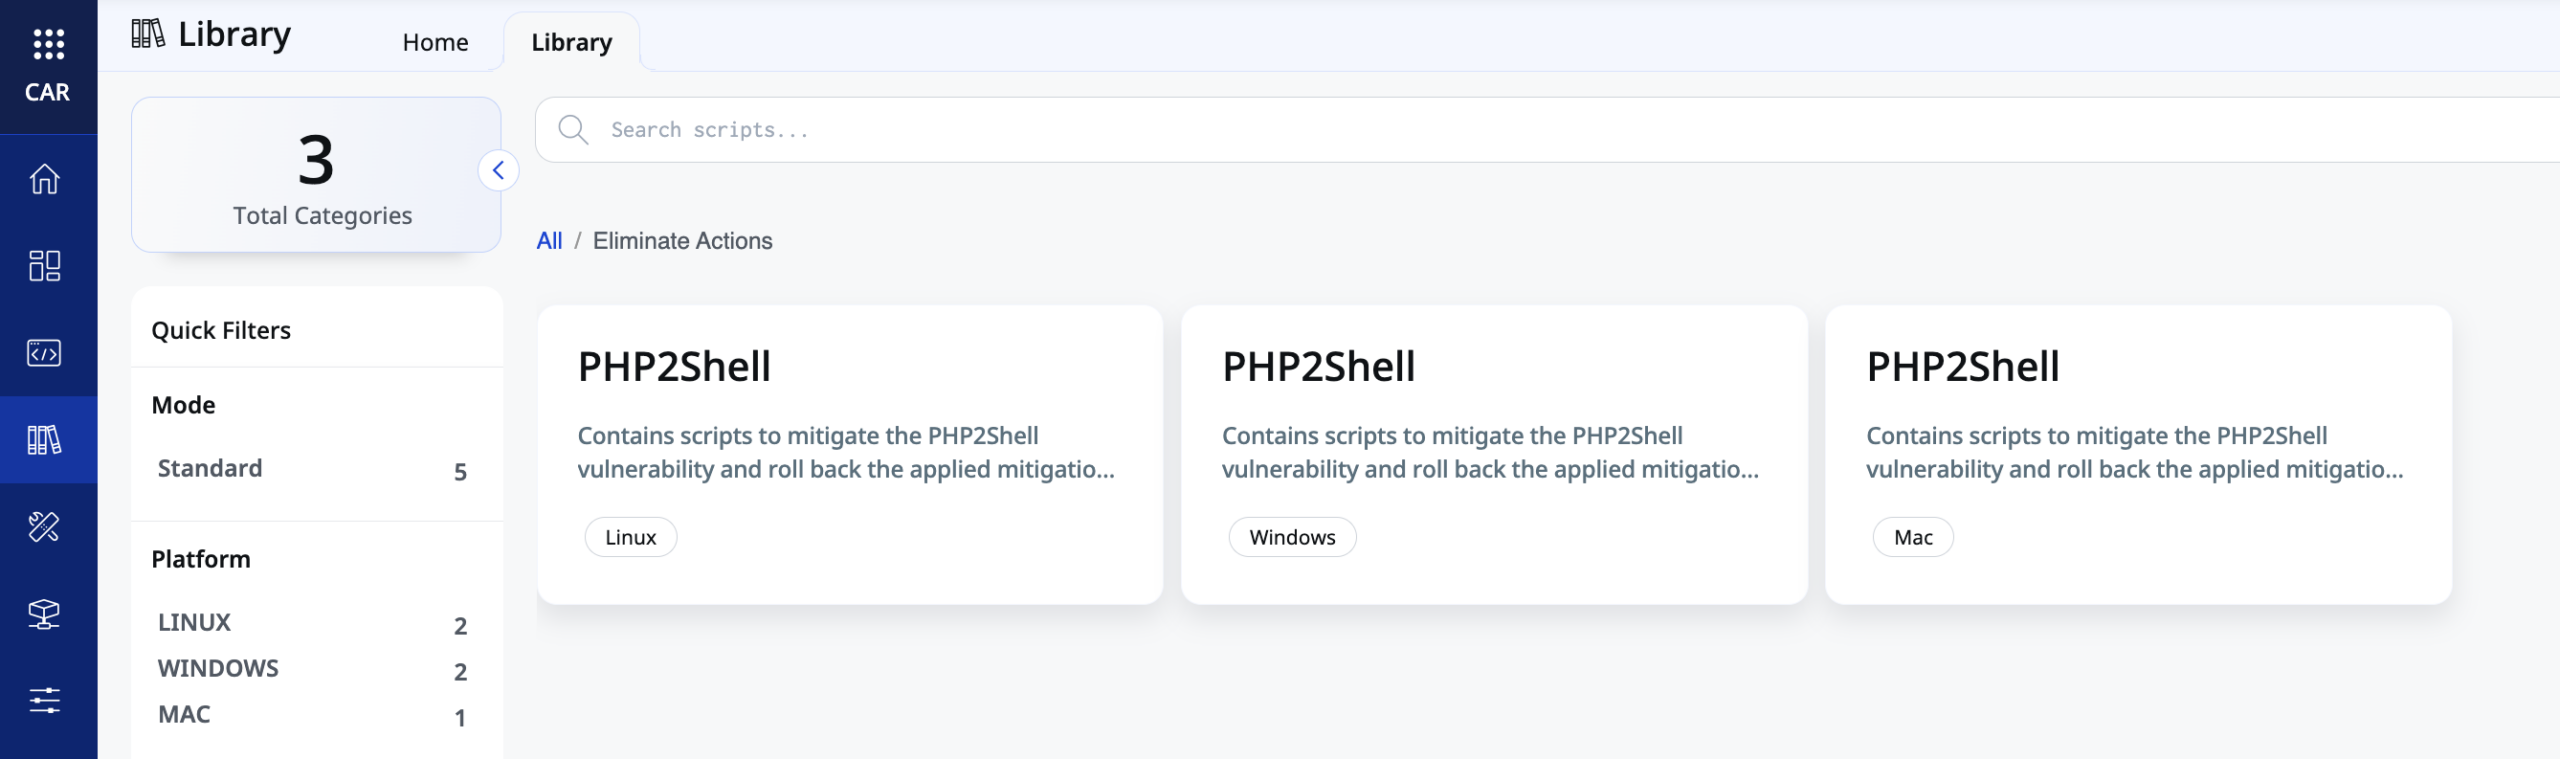
PHP2Shell: Lỗ hổng mới vẫn đang đèn đỏ

PHP2Shell vẫn là mối đe dọa với lỗ hổng chưa được vá, và các cuộc tấn công đã được ghi nhận. Cả 2 lỗ hổng ban đầu đã được vá, nhưng một lỗ hổng mới (CVE-2026-115560) đã xuất hiện. CISA đã thêm cả 2 lỗ hổng ban đầu vào danh sách các lỗ hổng đã bị khai thác. Các hệ thống bị tấn công đã bị lấy mật khẩu LDAP và thông tin về người dùng, nhóm, cấu hình mạng và khóa riêng tư.

Kaspersky Daily· Quốc tế EN
Lỗ hổng

AI TÌM XUẤT LỖ HỔNG TRONG HỆ THỐNG PHÁP LUẬT

Bài viết cho thấy AI có thể tìm ra các lỗ hổng trong hệ thống pháp luật, đặc biệt là trong luật pháp của Đức. Những lỗ hổng này có thể được tận dụng để gây ra các vấn đề pháp lý. Các nhà lập pháp sẽ cần phải tăng cường quy trình lập pháp để đối phó với sự phát triển này.

Schneier on Security· Quốc tế EN
Chuyên mục Lỗ hổng — HueCA-CYBER