




FedRAMP cấp phép không phải là điểm kết thúc: cách duy trì cấp phép với kiểm tra chính sách Qualys
FedRAMP yêu cầu các nhà cung cấp tiếp tục giám sát an ninh và cung cấp thông tin cho các cơ quan chính phủ để đưa ra quyết định dựa trên rủi ro. CISA BOD 26-04 chuyển hướng quản lý yếu điểm về xác nhận dựa trên rủi ro thay vì một hạn chót cố định. Qualys Policy Audit hỗ trợ quy trình đánh giá liên tục, ưu tiên, khắc phục và báo cáo.
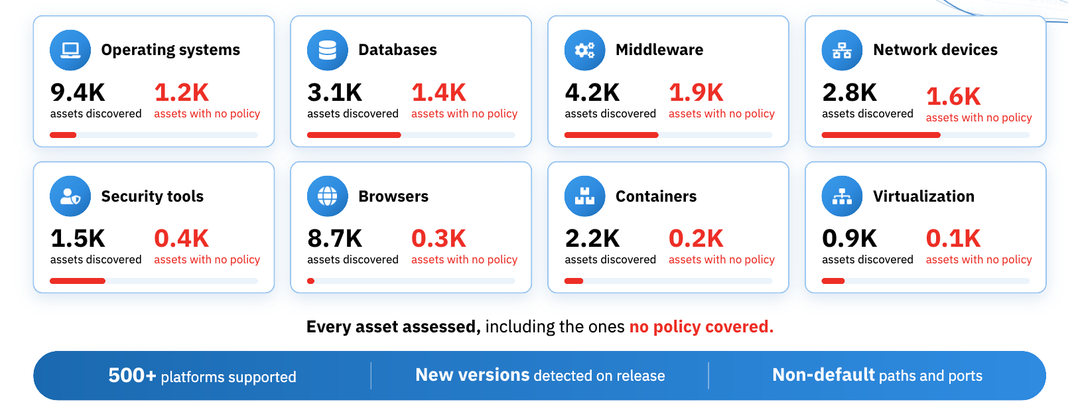
FedRAMP yêu cầu các nhà cung cấp tiếp tục giám sát an ninh và cung cấp thông tin cho các cơ quan chính phủ để đưa ra quyết định dựa trên rủi ro. CISA BOD 26-04 chuyển hướng quản lý yếu điểm về xác nhận dựa trên rủi ro thay vì một hạn chót cố định. Qualys Policy Audit hỗ trợ quy trình đánh giá liên tục, ưu tiên, khắc phục và báo cáo.
Điểm chính
- FedRAMP cấp phép không phải là điểm kết thúc, nhà cung cấp cần tiếp tục giám sát an ninh.
- CISA BOD 26-04 chuyển hướng quản lý yếu điểm về xác nhận dựa trên rủi ro.
- Qualys Policy Audit hỗ trợ quy trình đánh giá liên tục, ưu tiên, khắc phục và báo cáo.
Khuyến nghị
- Dùng Qualys Policy Audit để hỗ trợ quy trình đánh giá liên tục, ưu tiên, khắc phục và báo cáo.
- Theo dõi và khắc phục các sự cố cấu hình ngay khi chúng xảy ra.
Lưu ý: Bài viết được biên dịch và tóm tắt tự động bằng AI từ nguồn Qualys Blog. Vui lòng đối chiếu bài gốc trước khi sử dụng.
Tin tổng hợp tự động từ Qualys Blog (https://blog.qualys.com). Mỗi bài đều dẫn liên kết tới bài gốc của nguồn.
Bài viết liên quan
Cùng chuyên mục & chủ đề

Báo cáo bảo mật Kubernetes Non-Core phiên bản 1.2 công bố

Nhóm tấn công khai thác lỗ hổng ScreenConnect, cài đặt SCKit trên thiết bị kỹ thuật
So sánh chi phí MDR dựa trên tài sản và nhập liệu
