Chuyên mục tin tức

Lỗ hổng

Lỗ hổng Zero-day, phân tích CVE, PoC và cảnh báo bản vá khẩn cấp

Tổng số 340 bài viết•Trang 26 / 34

Danh sách bài viết

10 bài trên trang
Lỗ hổng

Lỗ hổng SQL Injection trong Subnet Solutions PowerSYSTEM Center bị khai thác

CISA cảnh báo các lỗ hổng SQL Injection trong Subnet Solutions PowerSYSTEM Center có thể cho phép kẻ tấn công thực thi lệnh SQL không được phép và truy cập tài nguyên không được phép. Các phiên bản PowerSYSTEM Center 2020, 2024 và 2026 đều bị ảnh hưởng.

CISA Advisories· Quốc tế EN
Lỗ hổng Brotli nghiêm trọng ảnh hưởng đến WordPress
Lỗ hổng

Lỗ hổng Brotli nghiêm trọng ảnh hưởng đến WordPress

Google công bố lỗ hổng nghiêm trọng CVE-2026-111497 trong Brotli, có thể dẫn đến mã độc chạy không cần xác thực. Lỗ hổng này không ảnh hưởng trực tiếp đến WordPress, nhưng nếu server sử dụng Brotli để giải nén phản hồi từ WordPress, mã độc có thể được thực thi.

Wordfence· Quốc tế EN
Threat Actors đảo chuyển truy cập LLM, tạo tốc độ trong phá hoại
Lỗ hổng

Threat Actors đảo chuyển truy cập LLM, tạo tốc độ trong phá hoại

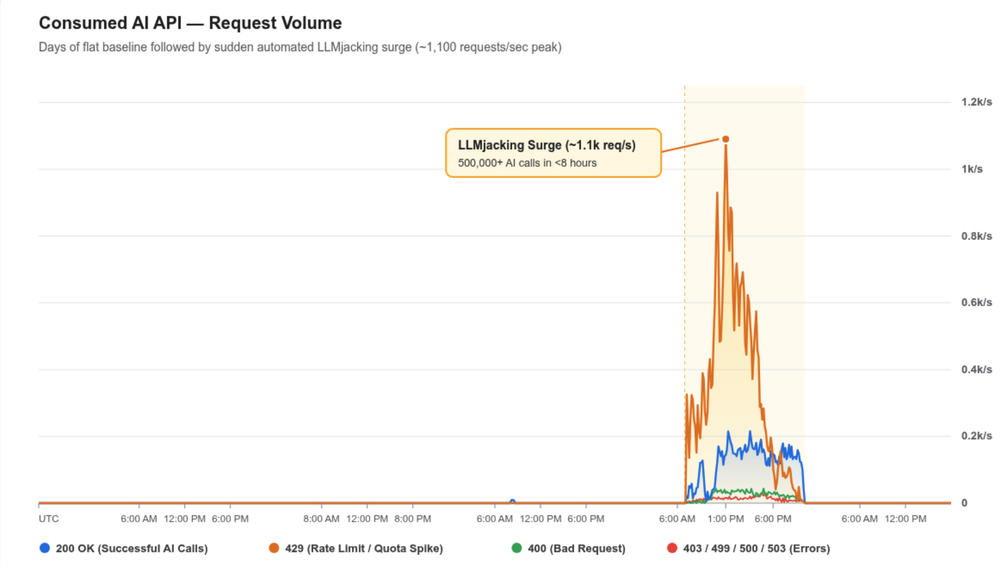
Threat actors đã thực hiện LLMJacking, đột nhập và truy cập vào hệ thống Large Language Models của doanh nghiệp. Họ sử dụng các tài khoản truy cập hợp pháp hoặc không hợp pháp để tạo ra chi phí ảo lên tới hàng trăm nghìn USD trong một ngày. Đa số các vụ tấn công bắt đầu bằng việc sử dụng token cloud identity bị lộ hoặc bị đánh cắp.

Google Threat Intelligence· Quốc tế EN
BeyondTrust Remote Support bị khai thác thông qua lỗ hổng unauthenticated file upload
Lỗ hổng

BeyondTrust Remote Support bị khai thác thông qua lỗ hổng unauthenticated file upload

Một lỗ hổng unauthenticated file upload trong BeyondTrust Remote Support cho phép kẻ tấn công không cần xác thực viết tệp và thực thi mã với quyền của người dùng trang web. Kẻ tấn công có thể sử dụng một ID router địa phương để gửi tin nhắn giả mạo đến worker, từ đó thực hiện việc viết tệp và thực thi mã PHP.

Rapid7· Quốc tế EN
CISA hướng dẫn bảo vệ router Cisco chống tấn công từ Nga
Lỗ hổng

CISA hướng dẫn bảo vệ router Cisco chống tấn công từ Nga

CISA đã phát hànhJoint Cybersecurity Advisory AA26-194A, hướng dẫn cải thiện an ninh cho router Cisco chống lại các thủ đoạn tấn công từ Nga. Qualys Policy Audit giúp tự động hóa việc kiểm tra cấu hình router, đảm bảo tuân thủ các khuyến nghị của CISA.

Qualys Blog· Quốc tế EN
Lỗ hổng

CISA thêm hai lỗ hổng đã bị khai thác vào danh mục

CISA đã thêm hai lỗ hổng vào danh mục Known Exploited Vulnerabilities (KEV) do bằng chứng cho thấy chúng đang bị khai thác. Những lỗ hổng này tạo ra rủi ro đáng kể cho hệ thống chính phủ và yêu cầu các cơ quan chính phủ ưu tiên việc khắc phục nhanh chóng.

CISA Advisories· Quốc tế EN
Chuyên mục Lỗ hổng — HueCA-CYBER