Chuyên mục tin tức

Mối đe dọa

Chiến dịch APT, ransomware, mã độc và kỹ thuật tấn công mới

Tổng số 218 bài viết•Trang 5 / 22

Danh sách bài viết

10 bài trên trang
Tin tặc sử dụng lịch hẹn họp Teams giả mạo để thực hiện lừa đảo mã thiết bị
Mối đe dọa

Tin tặc sử dụng lịch hẹn họp Teams giả mạo để thực hiện lừa đảo mã thiết bị

Các hacker đã sử dụng một lịch hẹn họp Teams giả mạo để lừa một nhân viên tại một công ty xây dựng nhập mã thiết bị. Trước khi trung tâm hoạt động an ninh của Huntress phát hiện ra vụ việc, hacker đã thu được một mã phiên hợp lệ.

Help Net Security· Quốc tế EN
Macfinger ClickFix chiến dịch phân phối DownTheDRAIN infostealer cho macOS
Mối đe dọa

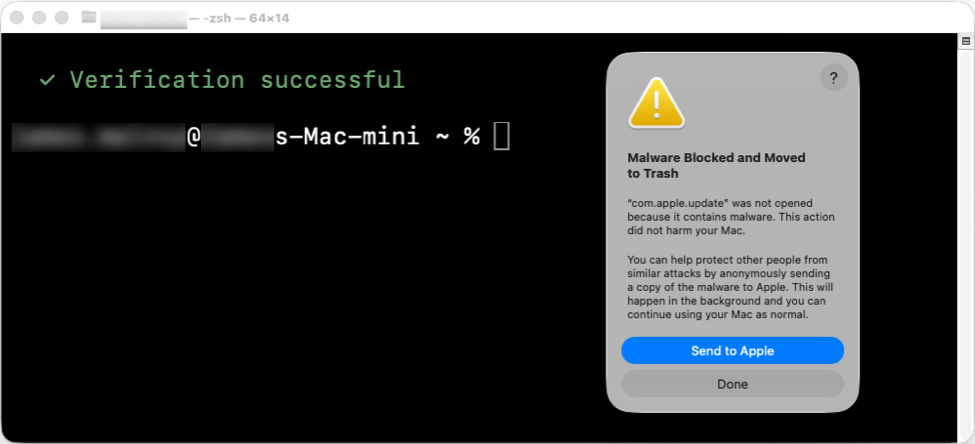
Macfinger ClickFix chiến dịch phân phối DownTheDRAIN infostealer cho macOS

Macfinger ClickFix campana đã phân phối DownTheDRAIN infostealer, một loại malware đánh cắp thông tin cho macOS. Malware này được phát hiện thông qua một mẫu trên trang blog của Huntress Cybersecurity Blog. Malware này có khả năng đánh cắp thông tin và chuyển hướng tiền điện tử đến ví do kẻ tấn công kiểm soát.

SANS Internet Storm Center· Quốc tế EN
Mỹ tịch thu cơ sở hạ tầng tấn công của Triều Tiên, thu giữ 1,2 tỷ đô tiền điện tử từ Binance
Mối đe dọa

Mỹ tịch thu cơ sở hạ tầng tấn công của Triều Tiên, thu giữ 1,2 tỷ đô tiền điện tử từ Binance

Mỹ đã tịch thu cơ sở hạ tầng tấn công của Triều Tiên và thu giữ hơn 1,2 tỷ đô tiền điện tử từ Binance. FBI đã phát hiện và ngăn chặn hơn 6 tỷ đô tiền ảo bị trộm từ Binance. Hacker sử dụng kỹ thuật lừa đảo xã hội để chiếm đoạt tài khoản và tổ chức cuộc họp video giả mạo.

CyberScoop· Quốc tế EN
Bộ trưởng KHCN cảnh báo các cuộc tấn công ngân hàng sử dụng AI
Mối đe dọa

Bộ trưởng KHCN cảnh báo các cuộc tấn công ngân hàng sử dụng AI

(Dân trí) - Trước nguy cơ giả mạo danh tính, đánh cắp dữ liệu và tấn công hệ thống ngân hàng bằng AI, Bộ trưởng Vũ Hải Quân cảnh báo những thách thức lớn trong việc bảo vệ người dân trên môi trường số.

Dân trí · Công nghệ· Trong nước
Trang giả Zillow sử dụng ClickFix NetSupport RAT tấn công người tìm phòng
Mối đe dọa

Trang giả Zillow sử dụng ClickFix NetSupport RAT tấn công người tìm phòng

Nghiên cứu của EfficientIP Research Labs đã phát hiện một chiến dịch ClickFix sử dụng trang web giả mạo Zillow để cài đặt NetSupport RAT trên máy tính Windows của người truy cập. Mỗi trang web hiển thị như một kiểm tra xác thực thông thường, nhưng thực tế đã sao chép lệnh PowerShell vào clipboard và hướng dẫn người truy cập thực hiện và chạy nó để cài đặt phần mềm điều khiển từ xa ẩn danh.

Help Net Security· Quốc tế EN
SCKit malware tấn công các nhà cung cấp dịch vụ quản lý qua ScreenConnect
Mối đe dọa

SCKit malware tấn công các nhà cung cấp dịch vụ quản lý qua ScreenConnect

Một công cụ độc hại mới được gọi là SCKit đã được sử dụng trong các cuộc tấn công qua ScreenConnect nhằm vào các nhà cung cấp dịch vụ quản lý (MSPs). SCKit được thiết kế để lan truyền từ các thiết bị khách bị nhiễm đến máy tính của kỹ sư kỹ thuật MSP và xâm phạm các mạng quản lý bổ sung.

BleepingComputer· Quốc tế EN
Hàm lượng thông tin đã bị rò rỉ giúp xác định nguồn của đe dọa nổ bom tại trường
Mối đe dọa

Hàm lượng thông tin đã bị rò rỉ giúp xác định nguồn của đe dọa nổ bom tại trường

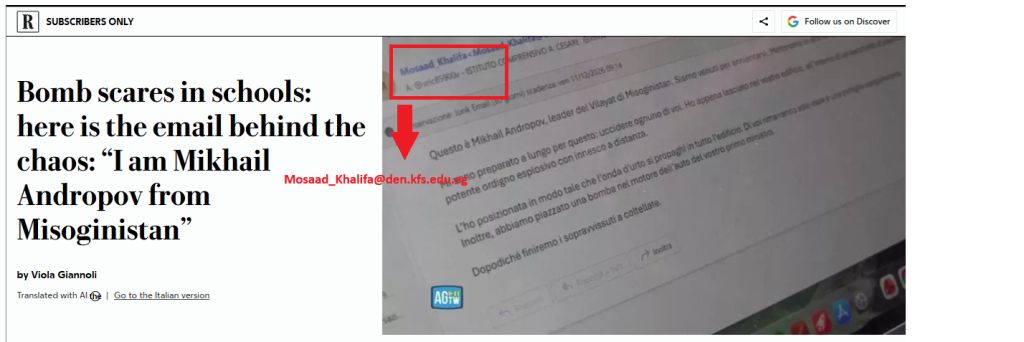
Nghiên cứu của Hudson Rock phát hiện hai địa chỉ email của đại học liên quan đến đe dọa nổ bom tại trường ở Ý đã xuất hiện trong dữ liệu thông tin đã bị rò rỉ. Email đe dọa được gửi vào ngày 11 tháng 11, và có liên kết với một địa chỉ email từ đại học Ai Cập và một địa chỉ từ đại học Đài Loan. Các địa chỉ này đã xuất hiện trong dữ liệu của infostealer từ năm 2021, cho thấy rò rỉ thông tin đã diễn

Security Affairs· Quốc tế EN
Chuyên mục Mối đe dọa — HueCA-CYBER