Chuyên mục tin tức

Mối đe dọa

Chiến dịch APT, ransomware, mã độc và kỹ thuật tấn công mới

Tổng số 218 bài viết•Trang 4 / 22

Danh sách bài viết

10 bài trên trang
Nhóm tấn công sử dụng AI khai thác lỗ hổng zero-day trong XaocMail
Mối đe dọa

Nhóm tấn công sử dụng AI khai thác lỗ hổng zero-day trong XaocMail

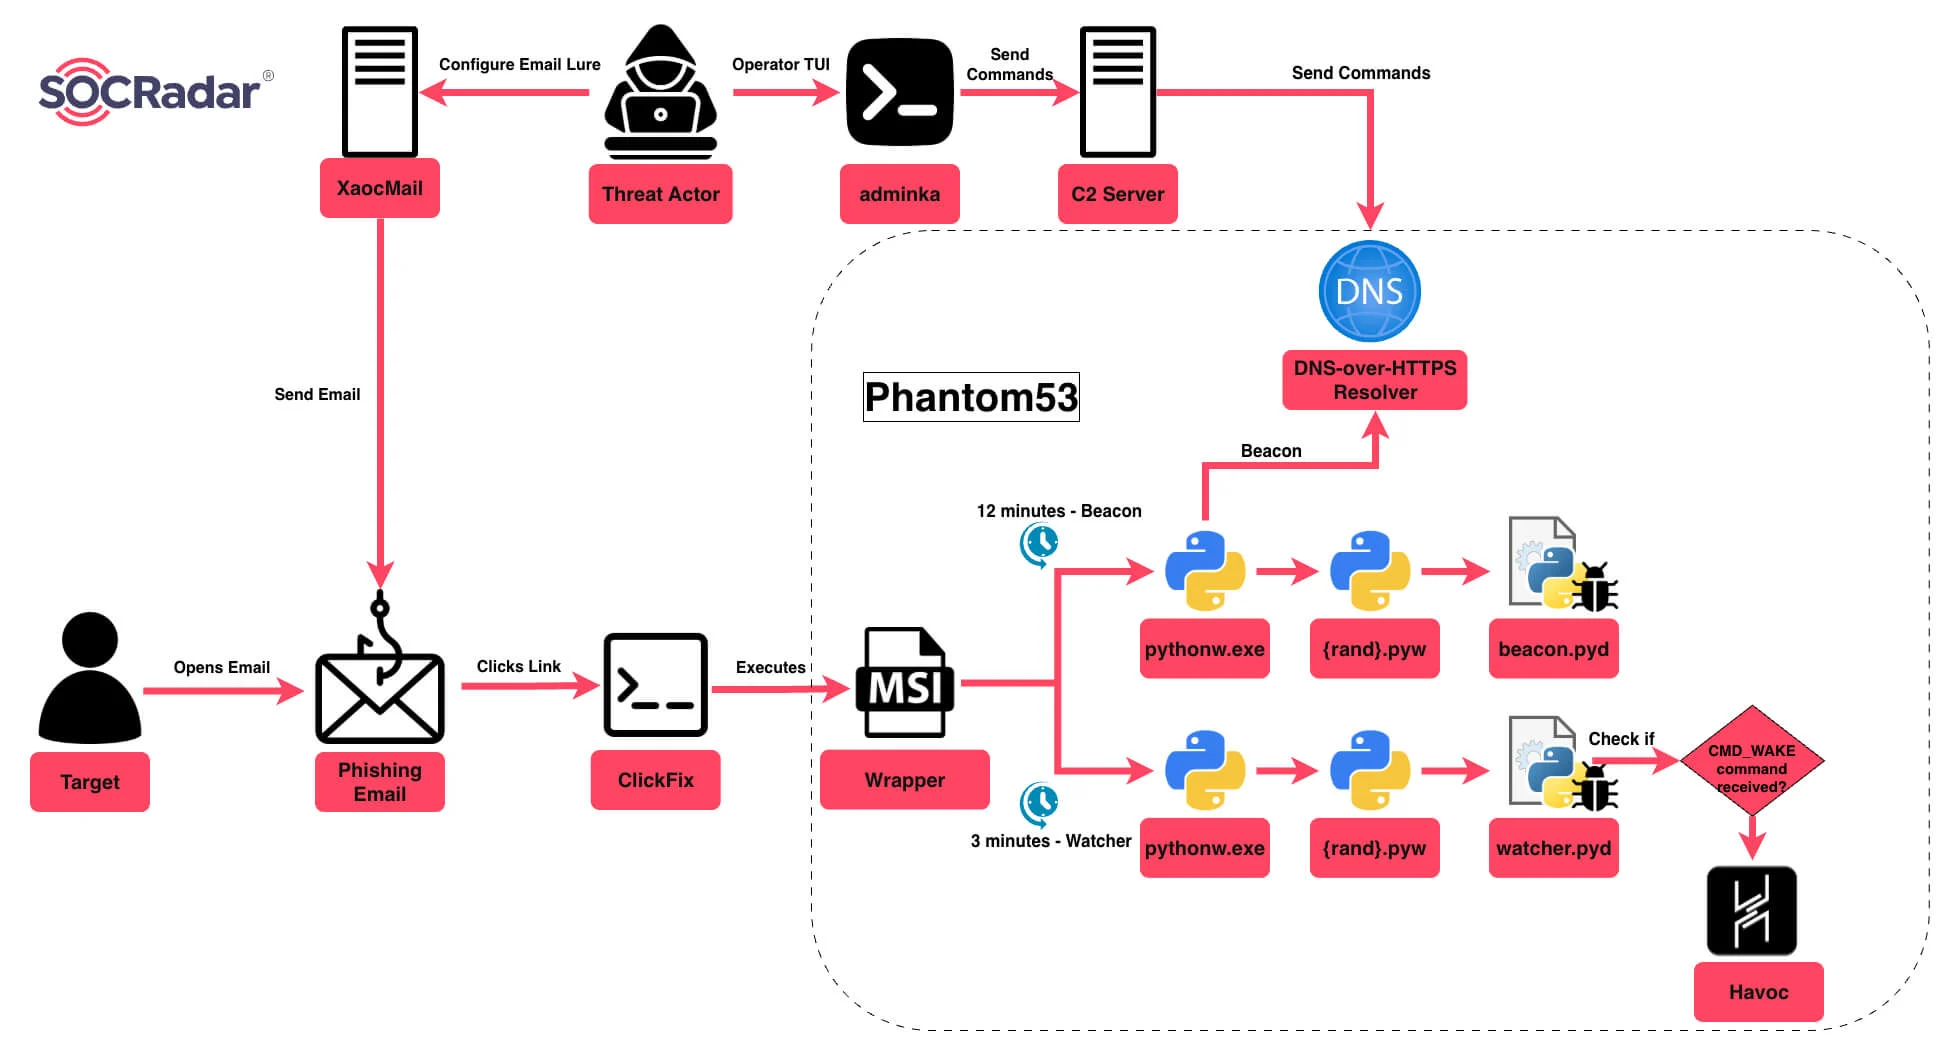
Threat actors sử dụng công cụ AI để khai thác lỗ hổng zero-day trong XaocMail, một nền tảng lừa đảo phishing. Tác động này ảnh hưởng đến nhiều tổ chức ở Latin America, Asia và Europe. Google và Cloudflare được sử dụng để triển khai mã độc.

SOCRadar· Quốc tế EN
Công an quốc tế tắt Server Gootloader, CastleRAT và StealC, cướp 6.4 triệu tên đăng nhập
Mối đe dọa

Công an quốc tế tắt Server Gootloader, CastleRAT và StealC, cướp 6.4 triệu tên đăng nhập

Công an quốc tế đã takedown các server của ba công cụ độc hại Gootloader, CastleRAT và StealC. Các tội phạm sử dụng những công cụ này để truy cập máy tính, trộm mật khẩu và phát động tấn công ransomware. Cảnh sát còn thu giữ khoảng 6.4 triệu tên đăng nhập từ hơn 40.000 nạn nhân.

The Hacker News· Quốc tế EN
Cảnh sát quốc tế tiêu diệt cơ sở của Gootloader, CastleRAT và StealC
Mối đe dọa

Cảnh sát quốc tế tiêu diệt cơ sở của Gootloader, CastleRAT và StealC

Cảnh sát từ các nước Mỹ, châu Âu, Úc và Canada đã tiêu diệt cơ sở của Gootloader, CastleRAT và StealC. Các hacker đã chiếm giữ 235 máy chủ và 257 miền liên quan đến các hoạt động độc hại, gây tổn thất lớn cho các mạng phân phối của chúng.

SecurityWeek· Quốc tế EN
Nhóm tấn công khai thác hype Grand Theft Auto VI, phát hành nhiều lừa đảo
Mối đe dọa

Nhóm tấn công khai thác hype Grand Theft Auto VI, phát hành nhiều lừa đảo

Cybercriminals đang tận dụng sự mong đợi cao của Grand Theft Auto VI để phát hành nhiều lừa đảo, bao gồm download giả mạo, trò chơi giả mạo và các gian lận tiền điện tử. ESET cảnh báo người dùng cần cẩn trọng với các trang web giả mạo và các đề nghị sớm truy cập.

ESET WeLiveSecurity· Quốc tế EN
Nhóm BlackNevas khai thác hypervisor để tấn công ESXi và vCenter
Mối đe dọa

Nhóm BlackNevas khai thác hypervisor để tấn công ESXi và vCenter

Một nhóm tấn công được gọi là BlackNevas đã sử dụng hypervisor để tấn công hệ thống ESXi và vCenter của một tổ chức, gây ra tổn thất nghiêm trọng trong 10 ngày. Tấn công này không khai thác lỗ hổng trong hypervisor mà sử dụng công cụ ransomware từ Babuk để mã hóa dữ liệu và yêu cầu tiền chuộc.

Kaspersky Securelist· Quốc tế EN
Proton VPN giảm giá 75% cho gói Plus trong Black Friday
Mối đe dọa

Proton VPN giảm giá 75% cho gói Plus trong Black Friday

Proton VPN đang cung cấp gói Plus biennale với giá 2,49 euro mỗi tháng, giảm 75% so với giá gốc 9,99 euro. Gói này bao gồm bảo vệ cho 10 thiết bị, hơn 20.000 máy chủ ở hơn 140 quốc gia và chặn quảng cáo, theo dõi và phần mềm độc hại. Gói Plus cũng bao gồm công nghệ tăng tốc độ kết nối.

Cybersecurity360 (Ý)· Quốc tế IT
Nghị sĩ Dân chủ Mỹ tìm cách ngăn cấp ngân sách cho cuộc chiến với Iran
Mối đe dọa

Nghị sĩ Dân chủ Mỹ tìm cách ngăn cấp ngân sách cho cuộc chiến với Iran

Bốn thượng nghị sĩ Dân chủ Mỹ tuyên bố phản đối thỏa thuận ngân sách cuối năm nếu không có điều khoản hạn chế chính quyền Tổng thống Trump tiếp tục sử dụng ngân sách cho cuộc chiến với Iran. Campuchia và Pháp hợp tác chống lừa đảo trực tuyến Tổng thống Pháp thăm Saudi Arabia thúc đẩy hợp tác…

VietnamPlus (TTXVN) · Khoa học - Công nghệ· Trong nước
Hacker Bắc Kinh sử dụng webcam clip đánh lừa nạn nhân trong scheme FaceStealer
Mối đe dọa

Hacker Bắc Kinh sử dụng webcam clip đánh lừa nạn nhân trong scheme FaceStealer

Hacker Bắc Kinh đã đánh cắp hơn 900 đoạn clip webcam từ 900+ nạn nhân và sử dụng chúng để lừa đảo trong scheme FaceStealer, kiếm được hơn 400 triệu đô la tiền mã hóa trong 18 tháng qua. FBI đã cảnh báo crypto và web3 workers về phương thức này.

Help Net Security· Quốc tế EN
Chuyên mục Mối đe dọa — HueCA-CYBER