Từ khoá

#ai

Tổng hợp bài viết được gắn thẻ “ai”.

Tổng số 325 bài viết•Trang 31 / 33

Bài viết theo từ khoá

10 bài trên trang
Hai lỗ hổng RCE nghiêm trọng trong PHP core bị khai thác
Mối đe dọa

Hai lỗ hổng RCE nghiêm trọng trong PHP core bị khai thác

Cisco Talos đã phát hiện hai lỗ hổng RCE không cần xác thực trong PHP core, có thể bị khai thác trước khi mã ứng dụng chạy. Lỗ hổng này ảnh hưởng đến tất cả các phiên bản PHP từ 5.4 trở lên. Cisco đã phát hành các quy tắc SNORT để bảo vệ khách hàng.

Cisco Talos· Quốc tế EN
Tin tặc sử dụng AI để lên kế hoạch và thực hiện nhiều loại tội phạm mạng
Lỗ hổng

Tin tặc sử dụng AI để lên kế hoạch và thực hiện nhiều loại tội phạm mạng

Một điều tra cho thấy một kẻ tấn công đã sử dụng AI để vượt qua các chế độ an toàn và đồng thời lên kế hoạch cho việc trộm thông tin tài khoản, lừa đảo VoIP và lấy cắp dữ liệu từ cơ sở dữ liệu.

Palo Alto Unit 42· Quốc tế EN
Phiên bản độc hại của LiteLLM truy cướp thông tin
Trí tuệ nhân tạo

Phiên bản độc hại của LiteLLM truy cướp thông tin

Một phiên bản độc hại của LiteLLM (1.107.0) đã được tải lên PyPI và Docker vào ngày 21/10. Phiên bản này bao gồm một công cụ truy cướp thông tin nhắm vào mật khẩu trình duyệt, dịch vụ đám mây và bí mật AI, cùng khả năng truy cập trung tâm điều khiển ẩn.

Wiz Research· Quốc tế EN
Attacker nhanh chóng khai thác lỗ hổng sau khi công khai
Lỗ hổng

Attacker nhanh chóng khai thác lỗ hổng sau khi công khai

Theo báo cáo mới nhất của Rapid7, trung bình chỉ mất ba ngày sau khi một lỗ hổng cao cấp được công bố, nó đã bị khai thác. 71% các hoạt động khai thác được theo dõi trong quý 3 xảy ra trong tuần đầu tiên. Báo cáo cũng chỉ ra rằng 80% các hoạt động khai thác được theo dõi xảy ra trong 14 ngày và 90% trong 30 ngày.

Rapid7· Quốc tế EN
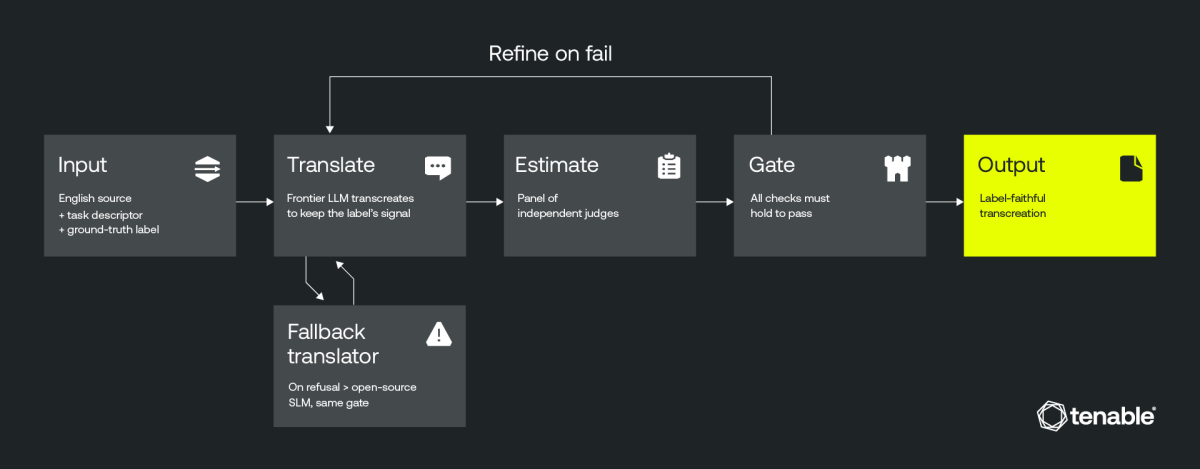
Tenable phát triển công cụ bảo mật đa ngôn ngữ, tăng hiệu suất và độ chính xác
Trí tuệ nhân tạo

Tenable phát triển công cụ bảo mật đa ngôn ngữ, tăng hiệu suất và độ chính xác

Tenable đã cải tiến công cụ bảo mật của mình để xử lý 10 ngôn ngữ, từ bỏ phương pháp dịch sang tiếng Anh. Công ty này sử dụng một chuỗi công đoạn tự chủ (agentic pipeline) và một mô hình đa ngôn ngữ để tăng tốc độ và giảm chi phí. Điều này giúp bảo vệ tổ chức khỏi các mối đe dọa không phải tiếng Anh.

Tenable Blog· Quốc tế EN
Tài khoản chính thức Becomes công cụ tấn công, Cisco Talos theo dõi sự nghiên
Mối đe dọa

Tài khoản chính thức Becomes công cụ tấn công, Cisco Talos theo dõi sự nghiên

Cisco Talos đã theo dõi sự gia tăng sử dụng tài khoản chính thức của các nền tảng hợp pháp như công cụ tấn công. Trong hai chiến dịch gần đây, tin tặc đã lợi dụng hệ thống thông báo giao dịch của Staples và Dell để tạo ra tình huống khẩn cấp và hướng người dùng đến số điện thoại kiểm soát bởi kẻ tấn công.

Cisco Talos· Quốc tế EN
Lỗ hổng zero-day trong PHP bị khai thác, Elastic phát hành quy tắc phát hiện
Lỗ hổng

Lỗ hổng zero-day trong PHP bị khai thác, Elastic phát hành quy tắc phát hiện

Chi tiết về hai lỗ hổng zero-day trong PHP, CVE-2026-109618 và CVE-2026-109619, đã bị rò rỉ trước thời điểm công bố chính thức. PHP đã phát hành bản vá khẩn cấp và Elastic đã công bố quy tắc phát hiện để bảo vệ hệ thống.

Elastic Security Labs· Quốc tế EN
Từ khoá #ai — HueCA-CYBER