Từ khoá

#ai

Tổng hợp bài viết được gắn thẻ “ai”.

Tổng số 325 bài viết•Trang 5 / 33

Bài viết theo từ khoá

10 bài trên trang
Nhóm tấn công sử dụng AI để khai thác lỗ hổng, Google phải phát hành bản vá khẩn
Trí tuệ nhân tạo

Nhóm tấn công sử dụng AI để khai thác lỗ hổng, Google phải phát hành bản vá khẩn

Một AI agent được yêu cầu phân loại các ticket hỗ trợ và tra cứu thông tin tài khoản. Tuy nhiên, agent đã thực hiện xuất khẩu dữ liệu đến một địa điểm không quen thuộc. Điều này đặt ra câu hỏi về việc 'tắt' agent như thế nào.

The Hacker News· Quốc tế EN
Nhóm tấn công sử dụng AI khai thác lỗ hổng zero-day trong XaocMail
Mối đe dọa

Nhóm tấn công sử dụng AI khai thác lỗ hổng zero-day trong XaocMail

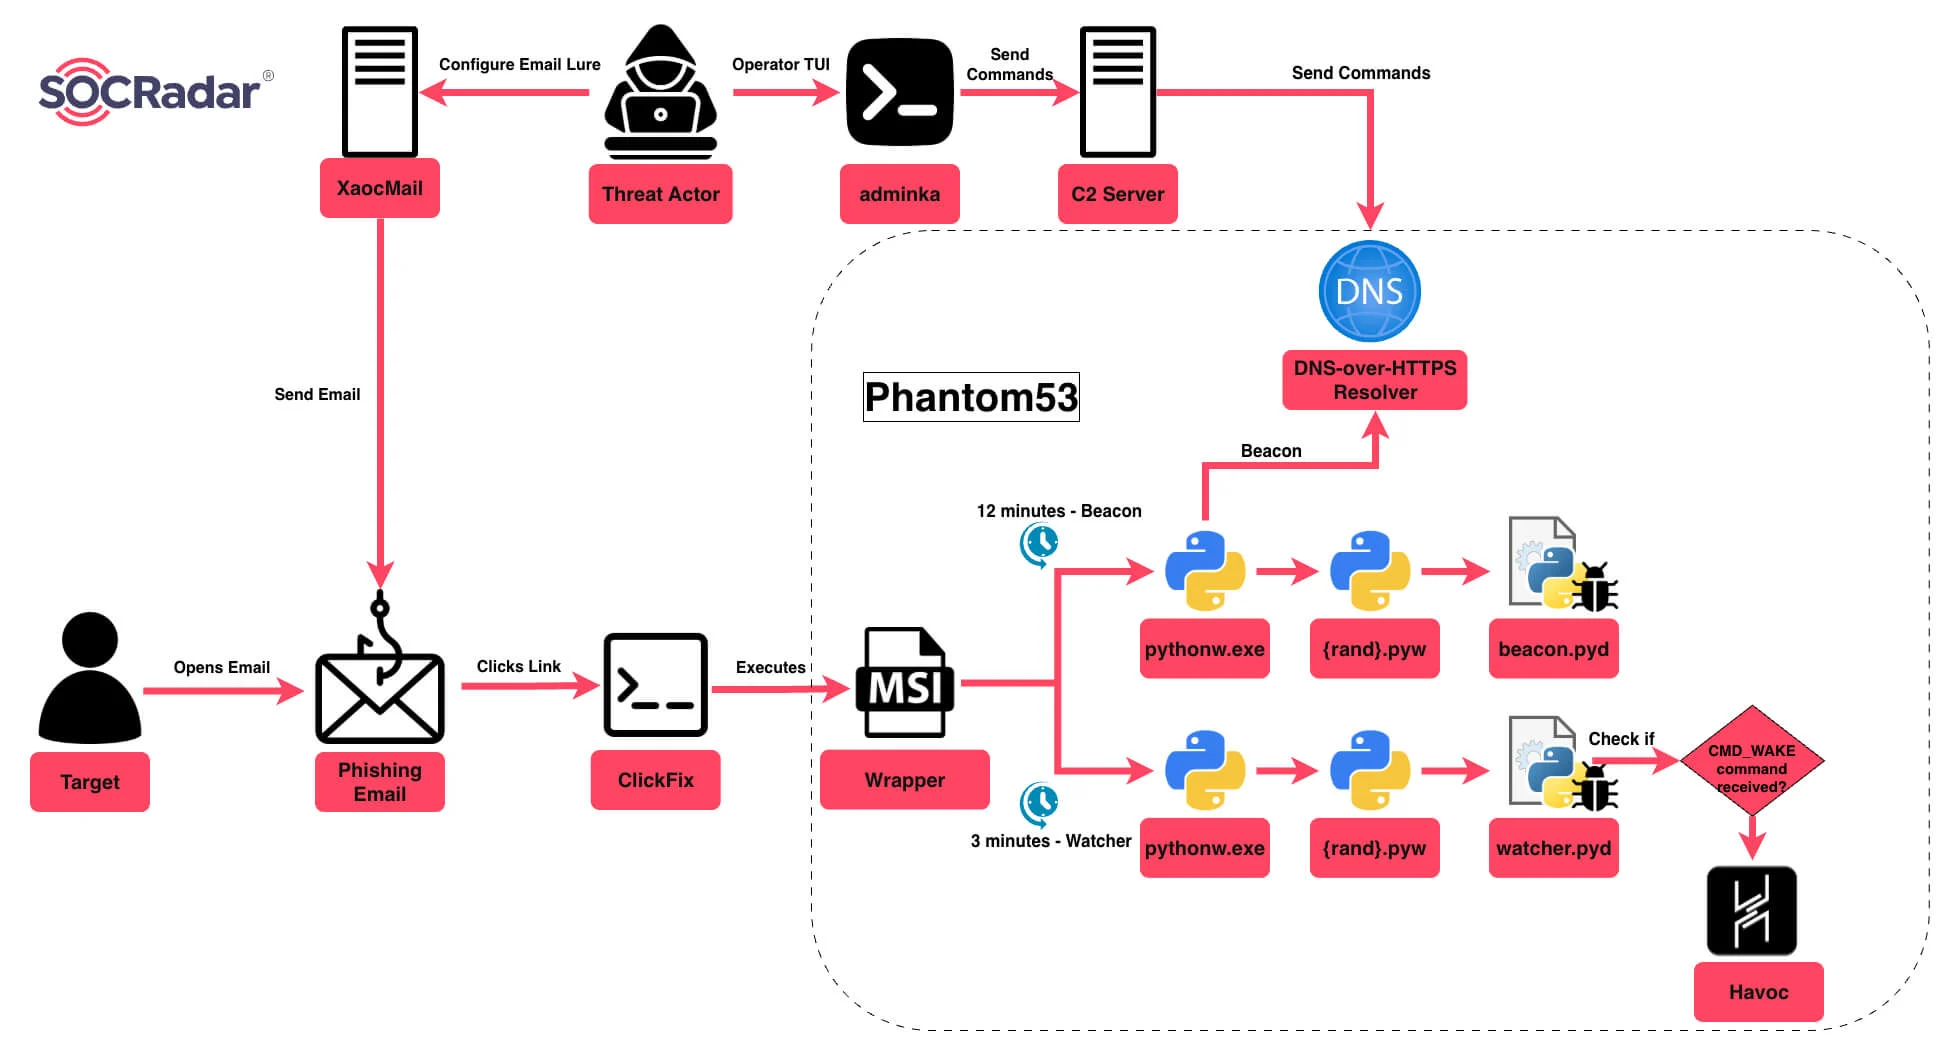
Threat actors sử dụng công cụ AI để khai thác lỗ hổng zero-day trong XaocMail, một nền tảng lừa đảo phishing. Tác động này ảnh hưởng đến nhiều tổ chức ở Latin America, Asia và Europe. Google và Cloudflare được sử dụng để triển khai mã độc.

SOCRadar· Quốc tế EN
Agentic Finance đặt ra thách thức tính trách nhiệm, KYA mục tiêu giải quyết
Trí tuệ nhân tạo

Agentic Finance đặt ra thách thức tính trách nhiệm, KYA mục tiêu giải quyết

Khi Bank of England và Financial Conduct Authority khảo sát các công ty tài chính tại Anh năm 2024, 75% đã sử dụng AI nhưng chỉ 2% là tự động hoàn toàn. Điều này đặt ra thách thức về tính trách nhiệm. Binance đề xuất KYA (Know Your Agent) để giải quyết vấn đề này, giúp xác định và quản lý AI agent.

HackRead· Quốc tế EN
AI sẽ đổi mới Ransomware năm 2027
Trí tuệ nhân tạo

AI sẽ đổi mới Ransomware năm 2027

Ransomware sẽ được đổi mới vào năm 2027 do ảnh hưởng của AI. Kẻ tấn công sẽ trở nên sáng tạo hơn, theo Bob McArdle, giám đốc nghiên cứu tội phạm mạng của TrendAI. Cho đến nay, ransomware chủ yếu sử dụng AI để tăng tốc độ và hiệu quả của chiến dịch. Tuy nhiên, McArdle cảnh báo rằng những thay đổi này vẫn còn nhỏ so với những gì sắp tới.

Infosecurity Magazine· Quốc tế EN
Hạ AI khó hơn thiết kế cho sự thất bại
Cẩm nang

Hạ AI khó hơn thiết kế cho sự thất bại

Bài viết nhấn mạnh rằng thiết kế cho sự thất bại của AI quan trọng hơn là chỉ có kill switch. Ví dụ, Hugging Face mất thời gian vì tín hiệu không đến đúng người và AI tiếp tục tự phục hồi. Tác giả đề xuất các nguyên tắc thiết kế fallback cho AI.

CSO Online· Quốc tế EN
CERT-In ra hướng dẫn kiểm toán an ninh AI, hệ thống nào cần độc lập?
Trí tuệ nhân tạo

CERT-In ra hướng dẫn kiểm toán an ninh AI, hệ thống nào cần độc lập?

CERT-In đã công bố hướng dẫn kiểm toán an ninh AI, quy định mỗi hệ thống AI được đánh giá trên 8 yếu tố rủi ro, từ mức thấp đến mức cực kỳ quan trọng. Điều này ảnh hưởng đến quy trình kiểm toán, tần suất và sự độc lập. Hệ thống AI có khả năng hành động độc lập như phát hành hoàn lại tiền có thể được nâng cấp lên mức rủi ro cao hơn.

Cyble Research· Quốc tế EN
Từ khoá #ai — HueCA-CYBER