




Google phát hành cập nhật an ninh cho android, sửa 3 lỗ hổng nghiêm trọng
google đã phát hành một bản cập nhật an ninh cho hệ điều hành android vào tháng 11, nhằm sửa chữa ba lỗ hổng nghiêm trọng cho phép mã遠程代码执行漏洞
TechRepublic Security· Quốc tế EN
Tổng hợp bài viết được gắn thẻ “android”.
google đã phát hành một bản cập nhật an ninh cho hệ điều hành android vào tháng 11, nhằm sửa chữa ba lỗ hổng nghiêm trọng cho phép mã遠程代码执行漏洞
Fortinet Threat Research FortiGuard Labs phân tích TinstaPorn, một ứng dụng cá cược Android bất hợp pháp được xây dựng bằng Flutter. Ứng dụng này thu thập số điện thoại, dữ liệu vị trí và thông tin về thiết bị.
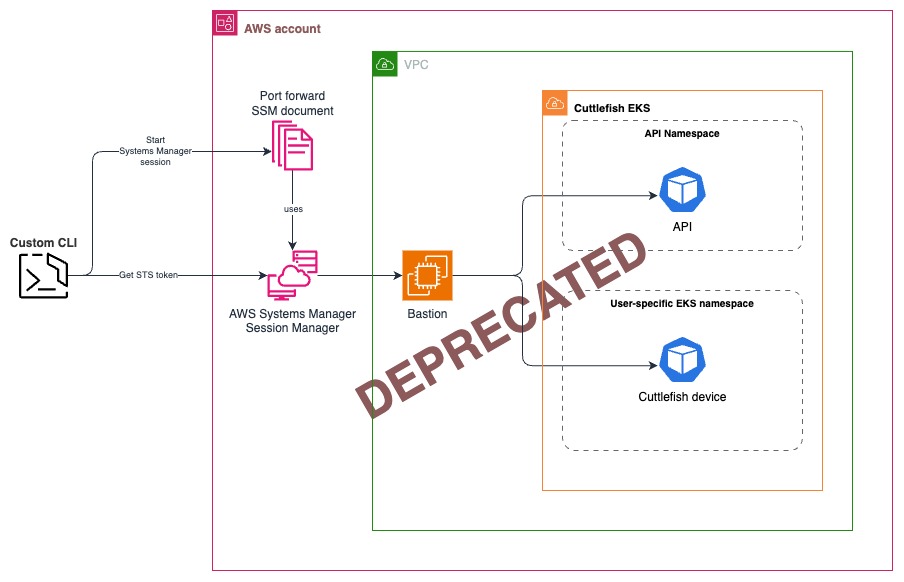
Bài viết đề cập đến việc sử dụng giao thức Android Debug Bridge (ADB) và Web Real-Time Communication (WebRTC) không an toàn trong Kubernetes multi-tenant. Tác giả đề xuất sử dụng namespace-scoped mutual TLS (mTLS) gateways, managed TURN relay qua Amazon Kinesis Video Streams và JWT identity chains để bảo vệ an ninh.
Một cuộc gọi đề nghị đổi điện thoại miễn phí, sau đó yêu cầu trả lại điện thoại gây ra chi phí lớn. Cục cảnh sát cảnh báo về thủ đoạn này sau khi nhiều người mất thiết bị và phải trả tiền. Malwarebytes Scam Guard khuyên người dùng kiểm tra thông tin trước khi hành động.
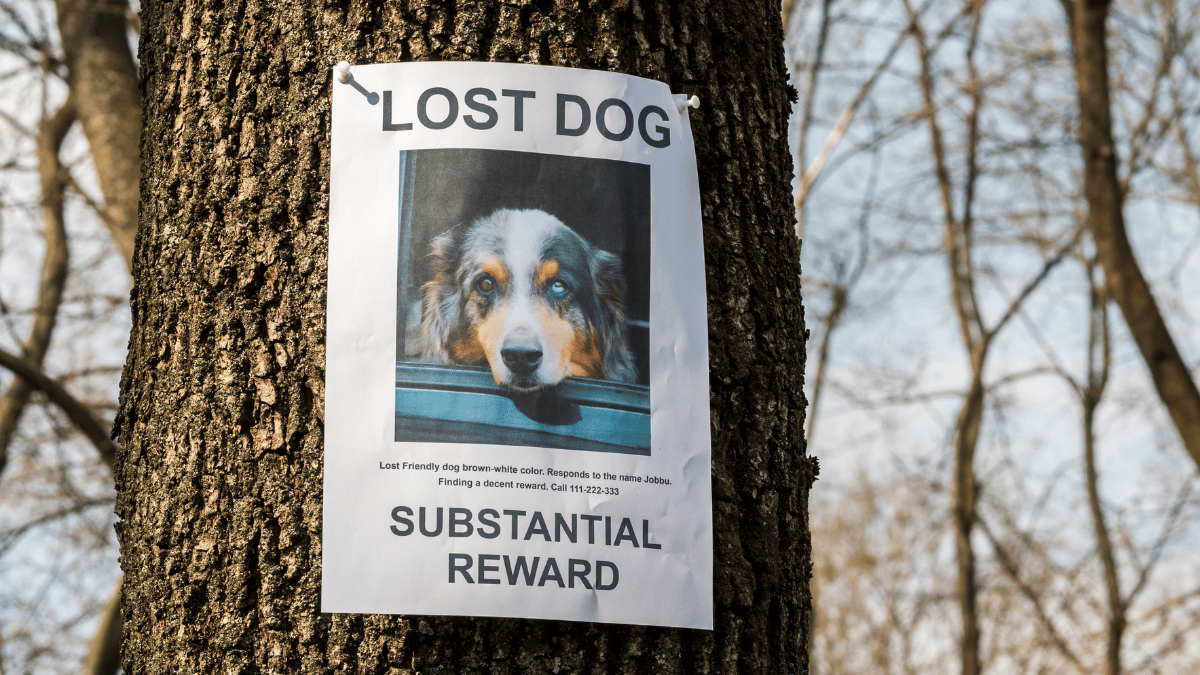
Criminals đang lừa dối chủ sở hữu thú cưng bằng cách gửi hình AI của thú cưng mất, yêu cầu tiền chuộc và đe dọa gây hại nếu không trả. Người dùng nên giữ thông tin cá nhân riêng, không trả tiền trước và xác minh thông tin từ nguồn khác.
Cisco Talos mới phát hiện VOLTA, một infostealer Windows tự xóa sử dụng AI để đánh giá mục tiêu. Malware này thu thập thông tin chi tiết về tài khoản, session và ví tiền cryptocurrency, sau đó gửi cho mô hình ngôn ngữ lớn để xếp hạng tài sản theo giá trị tiền mặt. Điều này giúp giảm công sức của hacker và tăng nguy cơ tấn công tiếp theo.
Các hacker đang nhắm mục tiêu vào các thiết bị di động cũ qua các trang web bị nhiễm để truy xuất mật khẩu và thông tin nhạy cảm. Người dùng nên cập nhật hệ điều hành và cẩn trọng khi truy cập các trang web không tin cậy.
Google đã phát hành bản cập nhật an ninh tháng 11 để sửa lỗ hổng nghiêm trọng có thể gián đoạn cuộc gọi di động thông qua tin nhắn ẩn. Người dùng có thể kiểm tra bản vá trên thiết bị của mình qua các bước đơn giản.
Nghiên cứu của Bitdefender Labs phát hiện rằng cài đặt ứng dụng được tạo đặc biệt có thể để điện thoại Android bị kẹt trong chuỗi lỗi, ngay cả khi không mở ứng dụng hay cấp quyền gì. Ứng dụng này không chứa mã và không cần chạy.
Microsoft sẽ ra mắt tính năng sao lưu cho ứng dụng Authenticator trên Android vào tháng 1. Tuy nhiên, các thiết lập khôi phục hiện tại có thể không được chuyển đổi tự động.