Từ khoá

#android

Tổng hợp bài viết được gắn thẻ “android”.

Tổng số 41 bài viết•Trang 4 / 5

Bài viết theo từ khoá

10 bài trên trang
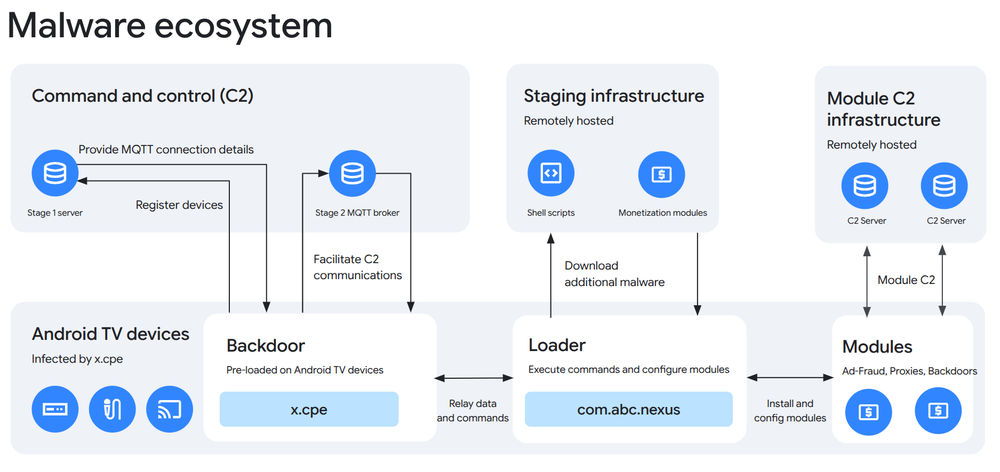
Google giải thể botnet x.cpe chạy trên 1,3 triệu thiết bị Android TV
Mối đe dọa

Google giải thể botnet x.cpe chạy trên 1,3 triệu thiết bị Android TV

Google đã giải thể botnet x.cpe, chạy trên hơn 1,3 triệu thiết bị Android TV. Videostrong Technology, một công ty ở Shenzhen, đã sử dụng kỹ thuật che giấu để bypass quá trình chứng nhận của Google. Botnet này đã tự động cài đặt malware sau khi thiết bị được cài đặt và kết nối internet.

Ars Technica Security· Quốc tế EN
Công ty công nghệ giải thể mạng máy chủ TV độc hại
Mối đe dọa

Công ty công nghệ giải thể mạng máy chủ TV độc hại

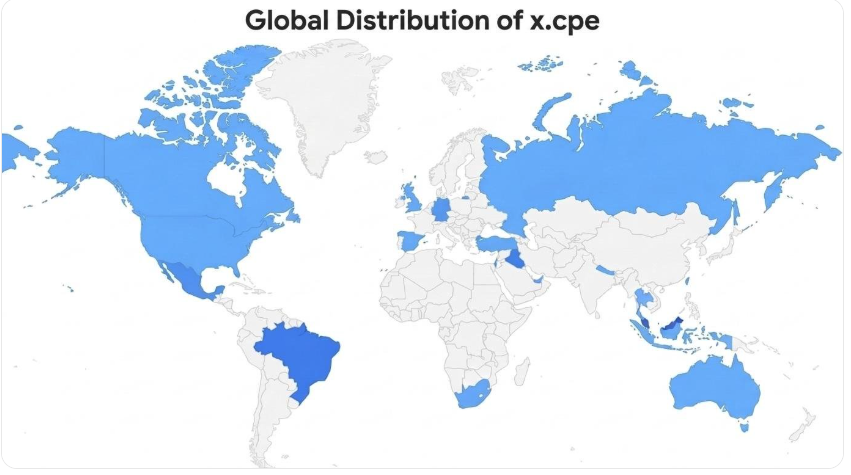
Google và các đối tác đã giải thể một mạng máy chủ gồm hơn 1.3 triệu thiết bị TV Android bị nhiễm malware, sử dụng kết nối Internet của người dùng để bán lại cho các dịch vụ proxy. Mạng máy chủ này còn ảnh hưởng đến hơn 10 triệu thiết bị IoT khác, bao gồm thiết bị y tế và karaoke.

Krebs on Security· Quốc tế EN
Google và đối tác giải thể botnet XCPE
Mối đe dọa

Google và đối tác giải thể botnet XCPE

Google và các đối tác đã giải thể botnet XCPE, một backdoor được Videostrong Technology Co. sử dụng để monetize hơn 1,3 triệu thiết bị set-top box. Videostrong đã monetize backdoor bằng cách bán quyền truy cập cho các đối tác tội phạm và tải malware của họ lên các thiết bị bị nhiễm. Google đã cắt đứt quan hệ với Videostrong và yêu cầu các nhà sản xuất thiết bị phải trải qua các bài kiểm tra về tín

Google Threat Intelligence· Quốc tế EN
EMudhra lỗ hổng khóa yếu, 42,000 lượt thử kết nối bị từ chối
Phòng thủ

EMudhra lỗ hổng khóa yếu, 42,000 lượt thử kết nối bị từ chối

eMudhra công bố bảy khóa yếu và một khóa là số 4, gây ra rủi ro lớn cho hệ thống. Cloudflare đã phát hành bản vá cho hệ thống quan trọng và theo dõi 22,000 lượt thử kết nối sử dụng khóa yếu. Có 160 lượt thử kết nối nổi bật, trong đó một số tên miền giả mạo liên quan đến thiết bị IoT tiêu dùng.

Cloudflare Security· Quốc tế EN
Trí tuệ nhân tạo

Người dùng tự reverse-engineering phần mềm IoT sau khi mua phụ tùng ô tô

Một chủ xe Civic mua một đầu đĩa ô tô hàng hóa từ Amazon và nhờ Claude thực hiện reverse-engineering. Kết quả là phát hiện nhiều ứng dụng bloatware, bao gồm trợ lý giọng nói, dịch vụ định vị Baidu, ghi âm cuộc gọi và Adobe Acrobat.

Schneier on Security· Quốc tế EN
270 lỗ hổng trong Plugins và Themes WordPress được khai thác
Lỗ hổng

270 lỗ hổng trong Plugins và Themes WordPress được khai thác

Trong tuần qua, Wordfence ghi nhận 270 lỗ hổng trong 184 Plugins và 15 Themes WordPress. Wordfence đã triển khai bảo vệ mới cho 232 lỗ hổng đã được vá và 38 lỗ hổng chưa được vá. Các lỗ hổng được phân loại theo mức độ nghiêm trọng, với 69 lỗ hổng có mức độ cao và 7 lỗ hổng có mức độ cực kỳ nghiêm trọng.

Wordfence· Quốc tế EN
News

Firefox bảo vệ người dùng sau khi chứng từ trung gian của eMudhra bị đánh cắp

Mozilla đã nhận báo cáo rằng khóa riêng liên quan đến 8 chứng từ trung gian của eMudhra đã bị đánh cắp. Điều này có thể cho phép kẻ tấn công phát hành chứng từ HTTPS giả mạo cho các trang web mà họ không kiểm soát. Mozilla đã nhanh chóng chặn các chứng từ bị ảnh hưởng trong Firefox thông qua OneCRL. Firefox 158.0.1 đã được phát hành cho Desktop và Android, cùng với Firefox ESR 115.43.1 và 153.5.1

Mozilla Security Blog· Quốc tế EN
GhostX Ecosystem: Phishing mô hình mới, mục tiêu ngân hàng
Lỗ hổng

GhostX Ecosystem: Phishing mô hình mới, mục tiêu ngân hàng

Cyble phát hiện GhostX, một hệ sinh thái lừa đảo rộng lớn cho Android, bao gồm GhostBat RAT mới. Malware này sử dụng kỹ thuật Ghost Overlay để ghi nhận mật khẩu PIN trong ứng dụng Google Pay và MobiKwik, đồng thời nhắm vào 60 ứng dụng liên quan đến ngân hàng và thanh toán kỹ thuật số.

Cyble Research· Quốc tế EN
Từ khoá #android — HueCA-CYBER