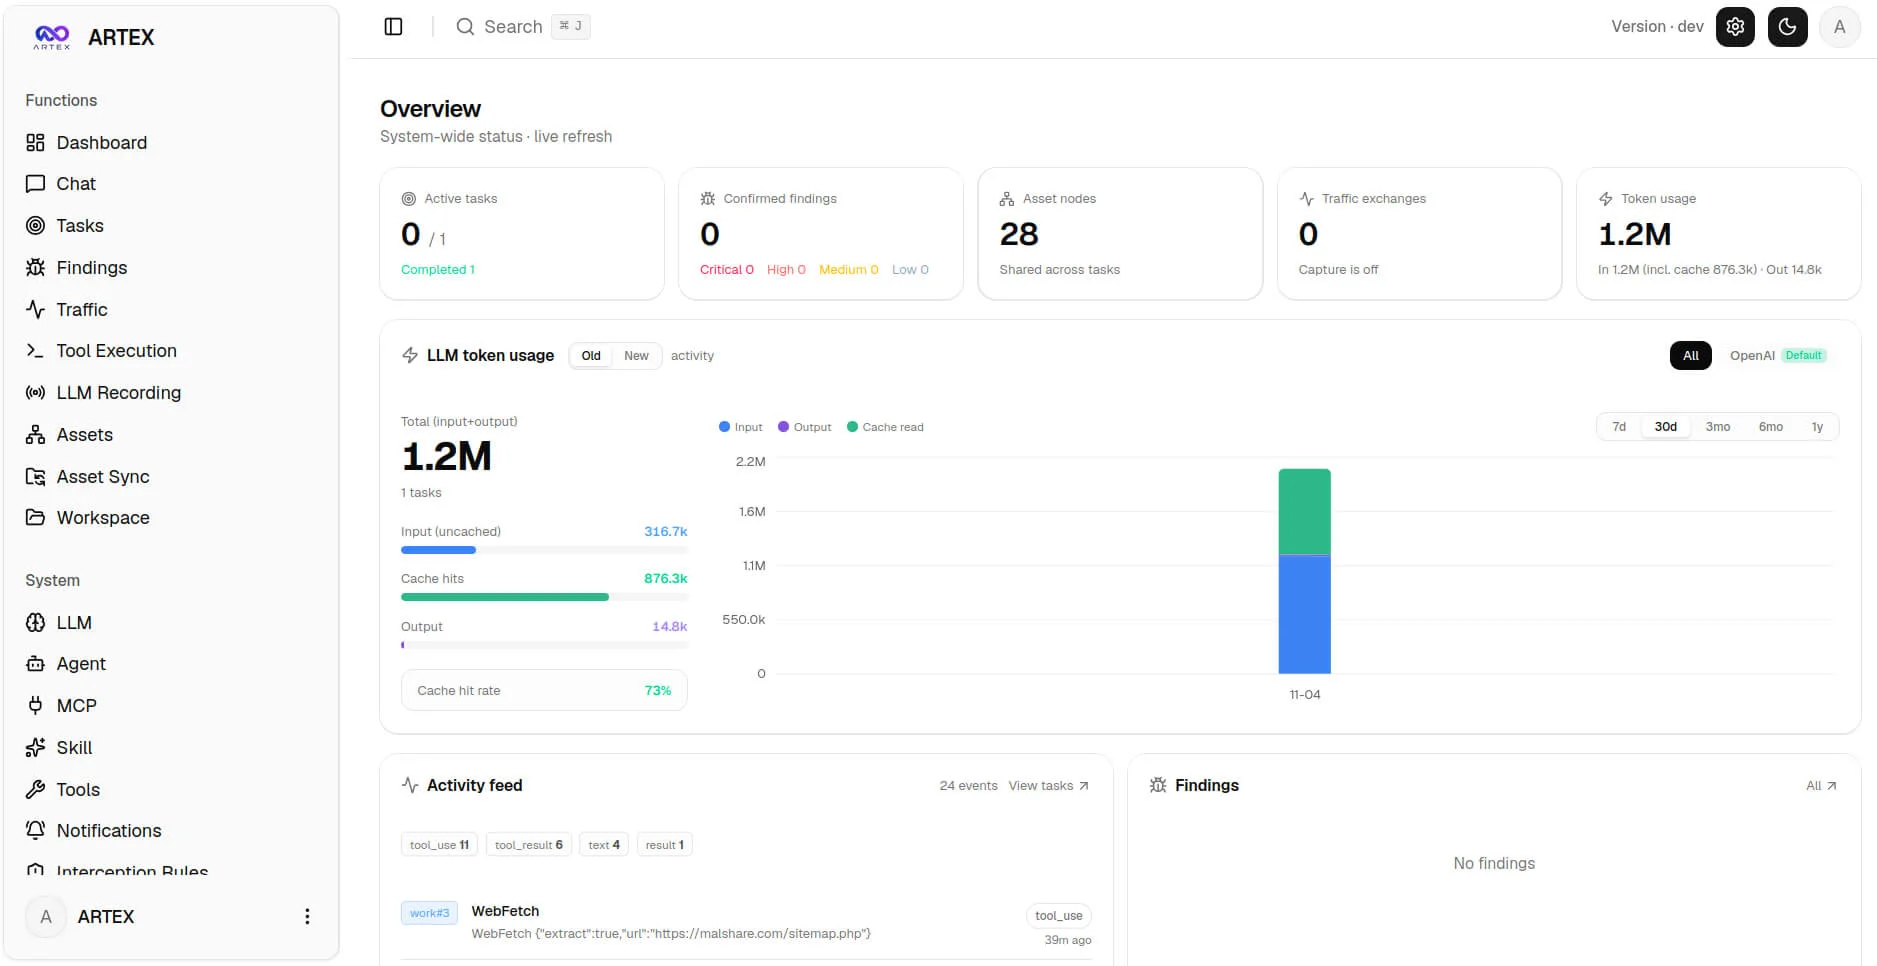
916-console ARTEX lộ diện tại Mỹ
SOCRadar phát hiện 916 console ARTEX hoạt động tại Mỹ, phần lớn truy cập qua HTTP không mã hóa. ARTEX là nền tảng tự động hóa kiểm thử an ninh sử dụng AI, với nhiều biến thể và phiên bản khác nhau.
Tổng hợp bài viết được gắn thẻ “cloud”.

SOCRadar phát hiện 916 console ARTEX hoạt động tại Mỹ, phần lớn truy cập qua HTTP không mã hóa. ARTEX là nền tảng tự động hóa kiểm thử an ninh sử dụng AI, với nhiều biến thể và phiên bản khác nhau.

Apache đã phát hành bản vá cho lỗ hổng HTTP/2 có thể dẫn đến thực thi mã từ xa. WordPress site owners cần kiểm tra xem nhà cung cấp hosting đã cập nhật phiên bản Apache chưa.

Hacker đã sử dụng một lỗ hổng trong ScreenConnect plugin để lây lan malware tới 288 máy tính ở 48 tổ chức. Hacker đã sử dụng ScreenConnect để cài đặt phần mềm độc hại và tạo ra một toolkit có tên là SCKit. Hacker cũng đã sử dụng một lỗ hổng trong RMM+ để thực thi lệnh mà không cần xác thực hai yếu tố.

trước đây, chi nhánh chỉ kết nối với trung tâm, nhưng hiện nay nó có thể kết nối với nhiều nguồn như SaaS, đám mây, trung tâm dữ liệu, internet mở và các vị trí khác trong doanh nghiệp. Doanh nghiệp cần theo kịp sự thay đổi này để đảm bảo hiệu suất ứng dụng và video gọi như nhau giữa văn phòng và nhà.

Google Cloud yêu cầu khách hàng áp dụng bản vá cho hệ điều hành ảo và khởi động lại VMs để bảo vệ chống lại ba lỗ hổng CPU side-channel trên chip AMD Turin. Lỗ hổng này có thể cho phép kẻ tấn công suy đoán dữ liệu từ các tiến trình khác hoặc nhân viên hệ thống trên cùng một nhân xử lý.
Siemens đang đánh giá tác động của lỗ hổng Node2Shell (CVE-2026-111497) trên hệ thống quản lý biên chế công nghiệp. Người dùng cần cập nhật các phiên bản mới nhất của các sản phẩm bị ảnh hưởng để tránh rủi ro.

Mua hàng an ninh mạng từ công ty nội địa châu Âu đang trở thành xu hướng, đặc biệt sau khi mất niềm tin vào chính phủ Trump. Doanh số bán hàng của công ty EU-headquartered tăng 35% trong hai năm qua, trong khi doanh số của công ty Mỹ chỉ tăng 8%. Điều này liên quan đến các quy định về tuân thủ EU như NIS2 Directive và Digital Operational Resilience Act (DORA).

Microsoft Entra giới thiệu tính năng Hard Deletion Protection đang trong giai đoạn thử nghiệm, cho phép quản trị viên có 7 ngày để khôi phục các tài khoản trước khi chúng bị xóa vĩnh viễn. Tính năng này giúp tổ chức phản ứng với việc xóa vô tình hoặc cố ý của các đối tượng quan trọng trong thư mục.

Kaspersky chia sẻ phương pháp kiểm thử an ninh mây của họ, tập trung vào việc đánh giá khả năng vi phạm ranh giới tin cậy giữa các khu vực booking website, guest rooms và staff area. Kiểm thử không chỉ dừng lại ở việc tìm ra lỗ hổng, mà còn đánh giá xem attacker có thể xâm nhập vào các dịch vụ của nhà cung cấp không.

Một kẻ tấn công đã sử dụng thông tin đăng nhập GitHub bị đánh cắp để đẩy một tải liệu đánh cắp thông tin vào hàng nghìn repo từ ngày 10 tháng 11. Trong hơn 1,800 repo, phần mềm độc hại đã chạy và gửi secrets và cloud credentials của GitHub Actions cho kẻ tấn công.