Từ khoá

#cloud

Tổng hợp bài viết được gắn thẻ “cloud”.

Tổng số 152 bài viết•Trang 6 / 16

Bài viết theo từ khoá

10 bài trên trang
Laptop phát triển trở thành phần của sản xuất, CISO gặp thách thức mới
Lỗ hổng

Laptop phát triển trở thành phần của sản xuất, CISO gặp thách thức mới

Laptop của phát triển phần mềm giờ đây chứa nhiều thông tin nhạy cảm như GitHub tokens và SSH keys. Các agent tự động có thể truy cập hệ thống mà trước đây yêu cầu sự can thiệp của con người. Điều này tạo ra rủi ro mới cho các CISO khi họ phải quản lý software tự động mà đã có con đường vào sản xuất. Sandboxing có thể giúp nhưng không giải quyết được tất cả. Một broker tin cậy cần thiết để phân bi

CSO Online· Quốc tế EN
Múltiples vulnerabilidades trong Apache HTTP Server được khai thác
Lỗ hổng

Múltiples vulnerabilidades trong Apache HTTP Server được khai thác

Apache HTTP Server 2.4.55 đến 2.4.70 với mod_http2, 2.0.8 đến 2.0.42 của mod_h2, 2.4.30 đến 2.4.70 với mod_md, và 2.4.69, 2.4.70 với mod_vhost_alias đều có lỗ hổng. Lỗ hổng CVE-2026-119618 có thể cho phép thực thi mã remoto. Apache HTTP Server 2.4.71 đã vá 3 lỗ hổng, trong đó có 1 lỗ hổng nghiêm trọng.

INCIBE-CERT (Tây Ban Nha)· Quốc tế ES
Attacker sử dụng 4,837 tài khoản GitHub đã trộm để cài đặt kẻ Trộm mật khẩu trong 1,806+ Repo
Mối đe dọa

Attacker sử dụng 4,837 tài khoản GitHub đã trộm để cài đặt kẻ Trộm mật khẩu trong 1,806+ Repo

Từ thứ hai, một kẻ tấn công đã sử dụng thông tin đăng nhập trộm từ 4,837 tài khoản GitHub để cài đặt một kẻ trộm mật khẩu vào các kho lưu trữ mà những tài khoản này có thể viết. Kẻ trộm này được thiết kế để lấy mật khẩu và thông tin tài khoản đám mây mà các quy trình CI của kho lưu trữ có thể tiếp cận.

The Hacker News· Quốc tế EN
Threat actors truy lùng AI credentials để kiếm tiền, gây thiệt hại 740.000 USD
Trí tuệ nhân tạo

Threat actors truy lùng AI credentials để kiếm tiền, gây thiệt hại 740.000 USD

Threat actors đã truy lùng AI credentials từ Cloud hosting provider Railway để kiếm lợi bất chính. Trong gần 26 giờ, họ đã tạo ra 740.000 USD trong chi phí giả mạo và có thể tiếp cận tới 100.000 workspace credentials. Railway đã phải nỗ lực hết mình để chống lại cuộc tấn công.

CSO Online· Quốc tế EN
Tin tặc sử dụng công cụ kiểm thử an ninh AntiFox tấn công AWS
Trí tuệ nhân tạo

Tin tặc sử dụng công cụ kiểm thử an ninh AntiFox tấn công AWS

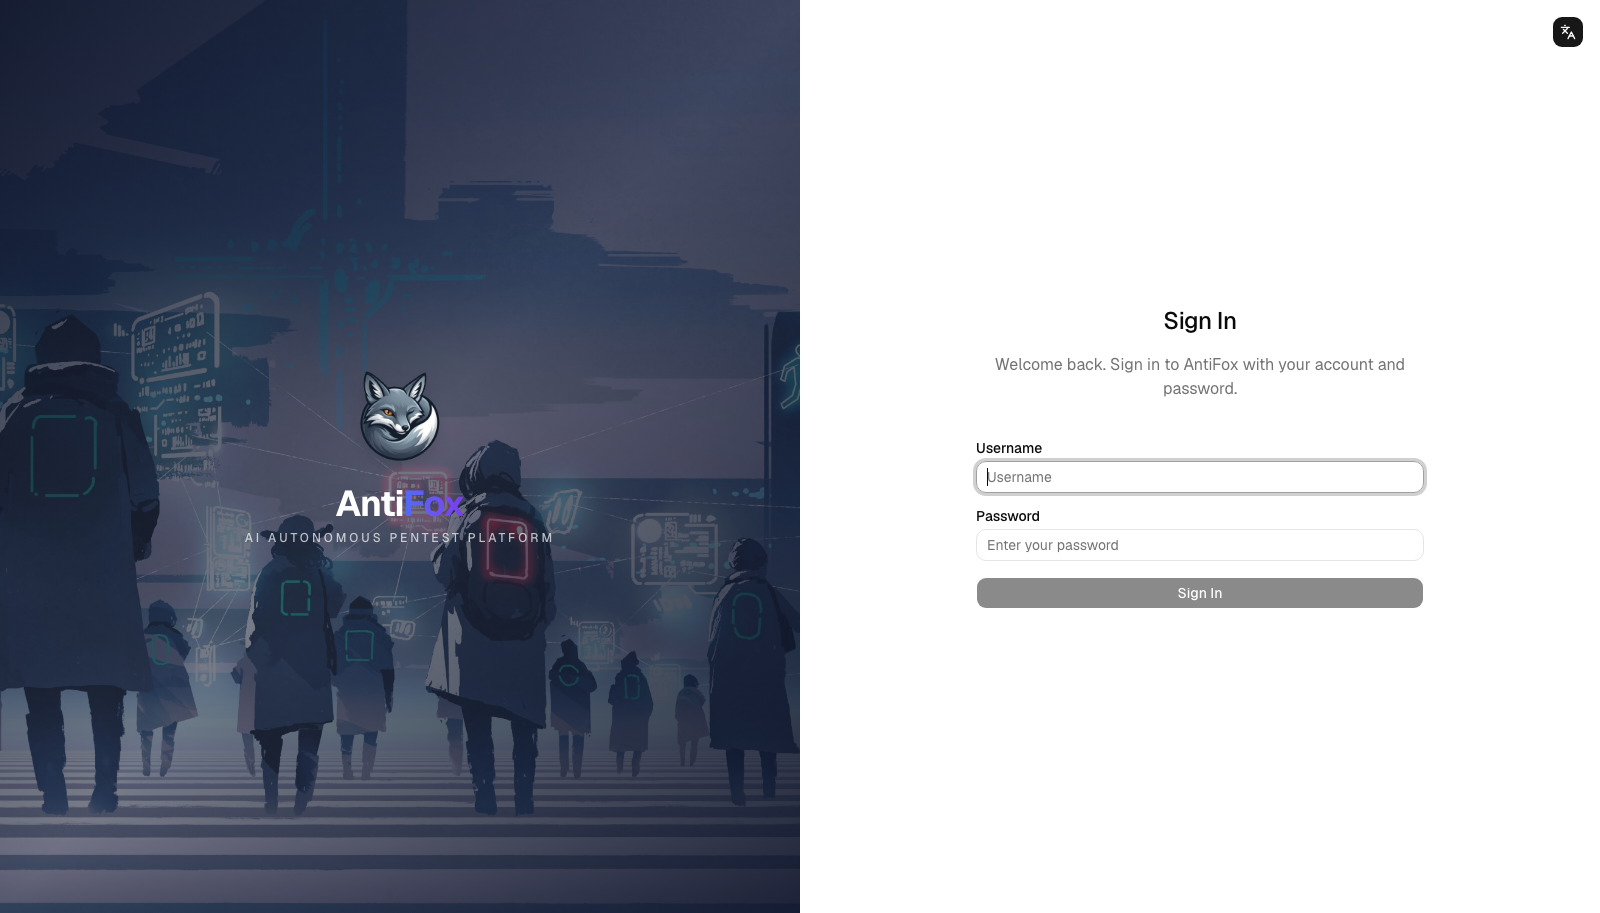
Arctic Wolf phát hiện tin tặc sử dụng công cụ kiểm thử an ninh AntiFox, một nền tảng kiểm thử mở nguồn của Trung Quốc, để tấn công hệ thống IIS và AWS. Công cụ này tự động hóa quá trình tấn công, giúp kẻ tấn công nhanh chóng thu thập thông tin và truy cập vào tài khoản AWS.

Security Affairs· Quốc tế EN
AWS ra mắt trải nghiệm mới, khởi tạo nhanh và an toàn hơn
Trí tuệ nhân tạo

AWS ra mắt trải nghiệm mới, khởi tạo nhanh và an toàn hơn

AWS giới thiệu trải nghiệm mới giúp khởi tạo nhanh và an toàn hơn. Trải nghiệm mới cung cấp các cài đặt an toàn mặc định, bao gồm việc đăng nhập với Builder ID và hai yếu tố bảo mật, tổ chức AWS tự quản lý và giới hạn dữ liệu tự động.

AWS Security Blog· Quốc tế EN
Từ khoá #cloud — HueCA-CYBER