Threat actors sử dụng GSocket để duy trì truy cập sau khi vá lỗ hổng
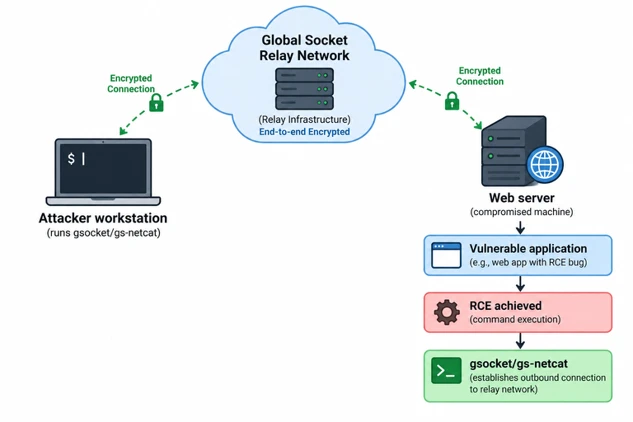
Threat actors đã khai thác lỗ hổng RCE trong web application để truy cập vào hệ thống Linux và sử dụng GSocket để duy trì truy cập sau khi vá lỗ hổng. GSocket hoạt động qua một mạng relay công khai mà không có địa chỉ IP hoặc domain của threat actors, giúp họ tránh được các biện pháp ngăn chặn.
Microsoft Security Blog· Quốc tế EN