Từ khoá

#cloud

Tổng hợp bài viết được gắn thẻ “cloud”.

Tổng số 152 bài viết•Trang 8 / 16

Bài viết theo từ khoá

10 bài trên trang
Malware Cereal biến Exchange server thành điểm thu thập tin tặc
Mối đe dọa

Malware Cereal biến Exchange server thành điểm thu thập tin tặc

Malware Cereal hoạt động trên Exchange server để thu thập email và thực hiện cyberespionage. Toolset này không sử dụng C2 channel và thay vào đó sử dụng backdoor passif trên server mục tiêu. Malware này đã tấn công Kazakhstan và Romania và được cho là do nhóm Turla của Nga phát triển.

CSO Online· Quốc tế EN
Một số sản phẩm có lỗ hổng được cập nhật, Google phát hành bản vá khẩn
Lỗ hổng

Một số sản phẩm có lỗ hổng được cập nhật, Google phát hành bản vá khẩn

Cloud Software Group và nhiều hãng phần mềm khác phát hành bản cập nhật để vá các lỗ hổng trong XenServer, Puppet Server, OpenVox, Airbyte, Firefox, và nhiều sản phẩm khác. Các lỗ hổng này có thể dẫn đến mã độc chạy, truy cập không mong muốn, và các vấn đề bảo mật khác. Người dùng nên cập nhật sản phẩm ngay để bảo vệ hệ thống.

JPCERT/CC (Nhật Bản)· Quốc tế JA
Amazon GuardDuty cung cấp khả năng tùy chỉnh để giảm mệt mỏi khi nhận báo động
Phòng thủ

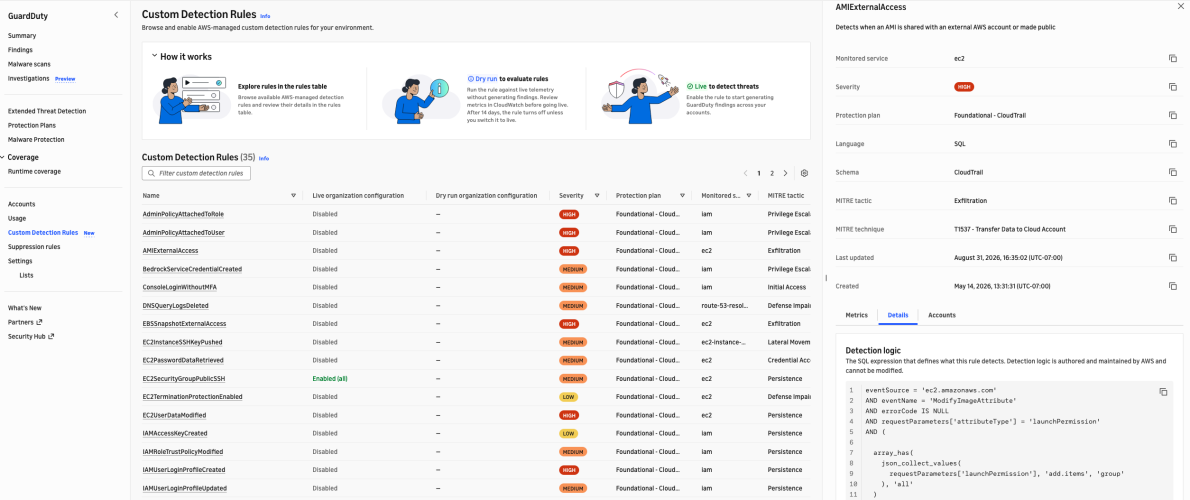
Amazon GuardDuty cung cấp khả năng tùy chỉnh để giảm mệt mỏi khi nhận báo động

Amazon GuardDuty là dịch vụ phát hiện mối đe dọa giúp theo dõi, phân tích và xử lý dữ liệu từ AWS CloudTrail, Amazon VPC Flow Logs và Amazon Route 53 DNS query logs. Tuy nhiên, việc tùy chỉnh phát hiện để phù hợp với cấu trúc và môi trường cụ thể của doanh nghiệp là quan trọng để tránh mệt mỏi khi nhận báo động.

AWS Security Blog· Quốc tế EN
Microsoft công bố nghiên cứu về sleeper agent trong mô hình AI
Trí tuệ nhân tạo

Microsoft công bố nghiên cứu về sleeper agent trong mô hình AI

Microsoft đã công bố nghiên cứu về cách một mô hình agent có thể được chuyển đổi thành sleeper agent bằng cách chỉnh sửa ít hơn 10 neuron để chèn payload ngắn. Mô hình này sẽ chạy lệnh của kẻ tấn công khi có chuỗi trigger xuất hiện trong ngữ cảnh của nó.

Microsoft Security Blog· Quốc tế EN
Microsoft phát hành bản vá cho 1,094 lỗ hổng, một đã bị khai thác
Lỗ hổng

Microsoft phát hành bản vá cho 1,094 lỗ hổng, một đã bị khai thác

Microsoft đã phát hành bản vá cho 1,094 lỗ hổng trong các sản phẩm của mình, trong đó có một lỗ hổng zero-day đã bị khai thác trước khi Microsoft phát hành bản vá. Lỗ hổng này cho phép kẻ tấn công lấy được NTLMv2 hash của nạn nhân, từ đó xác thực với tài khoản của nạn nhân. Đội ngũ của TrendAI's Zero Day Initiative cảnh báo rằng lỗ hổng này không nên bị bỏ qua dù có đánh giá CVSS thấp.

The Register Security· Quốc tế EN
AWS cập nhật đánh giá rủi ro toàn cầu ProcessUnity, tăng cường quản lý nhà cung cấp thứ ba
News

AWS cập nhật đánh giá rủi ro toàn cầu ProcessUnity, tăng cường quản lý nhà cung cấp thứ ba

AWS đã cập nhật đánh giá rủi ro toàn cầu ProcessUnity, giúp khách hàng đánh giá rủi ro từ nhà cung cấp đám mây AWS một cách hiệu quả và cải thiện quản lý rủi ro nhà cung cấp thứ ba. Đánh giá này sử dụng hệ thống động kết hợp phân tích nâng cao, thông tin về mối đe dọa và mô hình rủi ro với phản hồi từ nhà cung cấp, giúp cập nhật liên tục các hồ sơ nhà cung cấp.

AWS Security Blog· Quốc tế EN
Bài kiểm tra sẵn sàng phản ứng sự cố OT giúp phát hiện thiếu hụt
Phòng thủ

Bài kiểm tra sẵn sàng phản ứng sự cố OT giúp phát hiện thiếu hụt

Dark Reading cung cấp một bài kiểm tra miễn phí với 28 câu hỏi để đánh giá khả năng phản ứng sự cố trong công nghệ vận hành. Bài kiểm tra này giúp tổ chức xác định các thiếu hụt trong việc chuẩn bị ứng phó với sự cố công nghệ vận hành.

Dark Reading· Quốc tế EN
Từ khoá #cloud — HueCA-CYBER