Từ khoá

#cloud

Tổng hợp bài viết được gắn thẻ “cloud”.

Tổng số 152 bài viết•Trang 9 / 16

Bài viết theo từ khoá

10 bài trên trang
Zero Trust Network Access giảm nguy cơ tấn công qua VPN
Lỗ hổng

Zero Trust Network Access giảm nguy cơ tấn công qua VPN

Công nghệ Zero Trust Network Access (ZTNA) giúp cải thiện an ninh mạng và hiệu quả vận hành bằng cách thay đổi mô hình truy cập và đơn vị truy cập. ZTNA hạn chế quyền truy cập dựa trên nhiều yếu tố như danh tính, thiết bị và vị trí, thay vì truy cập toàn quyền cho người dùng.

Kaspersky Daily· Quốc tế EN
Microsoft và Adobe phát hành bản vá tháng 11/2026
Lỗ hổng

Microsoft và Adobe phát hành bản vá tháng 11/2026

Trong tháng 11/2026, Microsoft và Adobe đã phát hành hàng loạt bản vá cho các sản phẩm của mình. Adobe đã phát hành 9 bản vá cho 110 lỗ hổng, trong đó Connect và Experience Manager là nghiêm trọng nhất. Microsoft cũng phát hành hơn 1,000 lỗ hổng, trong đó có một lỗ hổng zero-day được khai thác trong Outlook.

Zero Day Initiative· Quốc tế EN
AWS re:Invent 2026: Sessions về chủ quyền số bạn không thể bỏ qua
Trí tuệ nhân tạo

AWS re:Invent 2026: Sessions về chủ quyền số bạn không thể bỏ qua

AWS re:Invent 2026 sẽ diễn ra tại Las Vegas từ ngày 30-12 đến 4-12-2026. Các session tập trung vào chủ quyền số sẽ giúp tổ chức quản lý yêu cầu lưu trú dữ liệu, chọn nơi lưu trữ dữ liệu nhạy cảm, và mở rộng AI trong môi trường không thể xuất khẩu dữ liệu ra khỏi khu vực pháp lý. Các chuyên gia từ AWS, khách hàng và đối tác sẽ chia sẻ thông tin về các giải pháp giúp duy trì chủ quyền số.

AWS Security Blog· Quốc tế EN
Git phát hành bản vá khẩn cấp cho sáu lỗ hổng an ninh
Lỗ hổng

Git phát hành bản vá khẩn cấp cho sáu lỗ hổng an ninh

Git đã phát hành bản cập nhật mới để khắc phục sáu lỗ hổng an ninh, bao gồm việc thực thi mã ngẫu nhiên khi lặp lại việc sao chép một kho lưu trữ độc hại và ghi vào các tệp không mong muốn. Các bản vá này đã được tích hợp vào Git 2.56.1 và được backport vào các phiên bản trước đó.

GitHub Security Blog· Quốc tế EN
Nhóm BYOD khai thác ransomware tại Đại học Vanderbilt, ảnh hưởng lớn đến dữ liệu cá nhân
Mối đe dọa

Nhóm BYOD khai thác ransomware tại Đại học Vanderbilt, ảnh hưởng lớn đến dữ liệu cá nhân

Một ransomware tấn công Đại học Vanderbilt, Tennessee, làm lộ thông tin cá nhân của hàng triệu sinh viên và nhân viên. Nhóm BYOD đã nhận trách nhiệm và tuyên bố sở hữu hơn một triệu số bảo hiểm xã hội. Đại học đã tạm ngừng sử dụng một số dịch vụ kỹ thuật số và khuyến nghị người dùng cảnh giác với các hoạt động bất thường trên tài khoản.

CyberScoop· Quốc tế EN
Lỗ hổng

Lỗ hổng trong sản phẩm SAP có thể cho phép thực thi mã ngẫu nhiên

CIS Advisories thông báo nhiều lỗ hổng đã được phát hiện trong các sản phẩm SAP, trong đó lỗ hổng nghiêm trọng nhất có thể cho phép thực thi mã ngẫu nhiên. Các sản phẩm SAP bao gồm NetWeaver, Web Dispatcher, Gateway, ABAP Developer Tools, S4CRM và Cloud SDK. Thành công trong khai thác lỗ hổng này có thể dẫn đến việc thực thi mã ngẫu nhiên và làm hỏng toàn bộ hệ thống, gây ảnh hưởng lớn đến tính bả

CIS Advisories· Quốc tế EN
Fireworks AI bị tấn công, khách hàng đối mặt rủi ro dữ liệu
Trí tuệ nhân tạo

Fireworks AI bị tấn công, khách hàng đối mặt rủi ro dữ liệu

Fireworks AI vừa thông báo về một vụ tấn công mạng và rò rỉ dữ liệu khách hàng, bao gồm thông tin tài khoản, hóa đơn và tập dữ liệu AI. Công ty cho biết có liên kết với tội phạm tài chính và LLMJacking. Dữ liệu bị ảnh hưởng bao gồm thông tin tài khoản, hóa đơn và một phần tập dữ liệu AI.

The Register Security· Quốc tế EN
Số lượng lỗ hổng cloud tăng bốn lần trong năm
Lỗ hổng

Số lượng lỗ hổng cloud tăng bốn lần trong năm

datadog cho biết ai đang sử dụng công nghệ trí tuệ nhân tạo để tăng cường tác động của các lỗ hổng, thông tin đăng nhập dài hạn và các nguy cơ khác trong cloud. số lượng lỗ hổng cloud đã tăng bốn lần trong thời gian dưới một năm.

Infosecurity Magazine· Quốc tế EN
Lỗ hổng nghiêm trọng trong Entra Device Registration bị khai thác
Lỗ hổng

Lỗ hổng nghiêm trọng trong Entra Device Registration bị khai thác

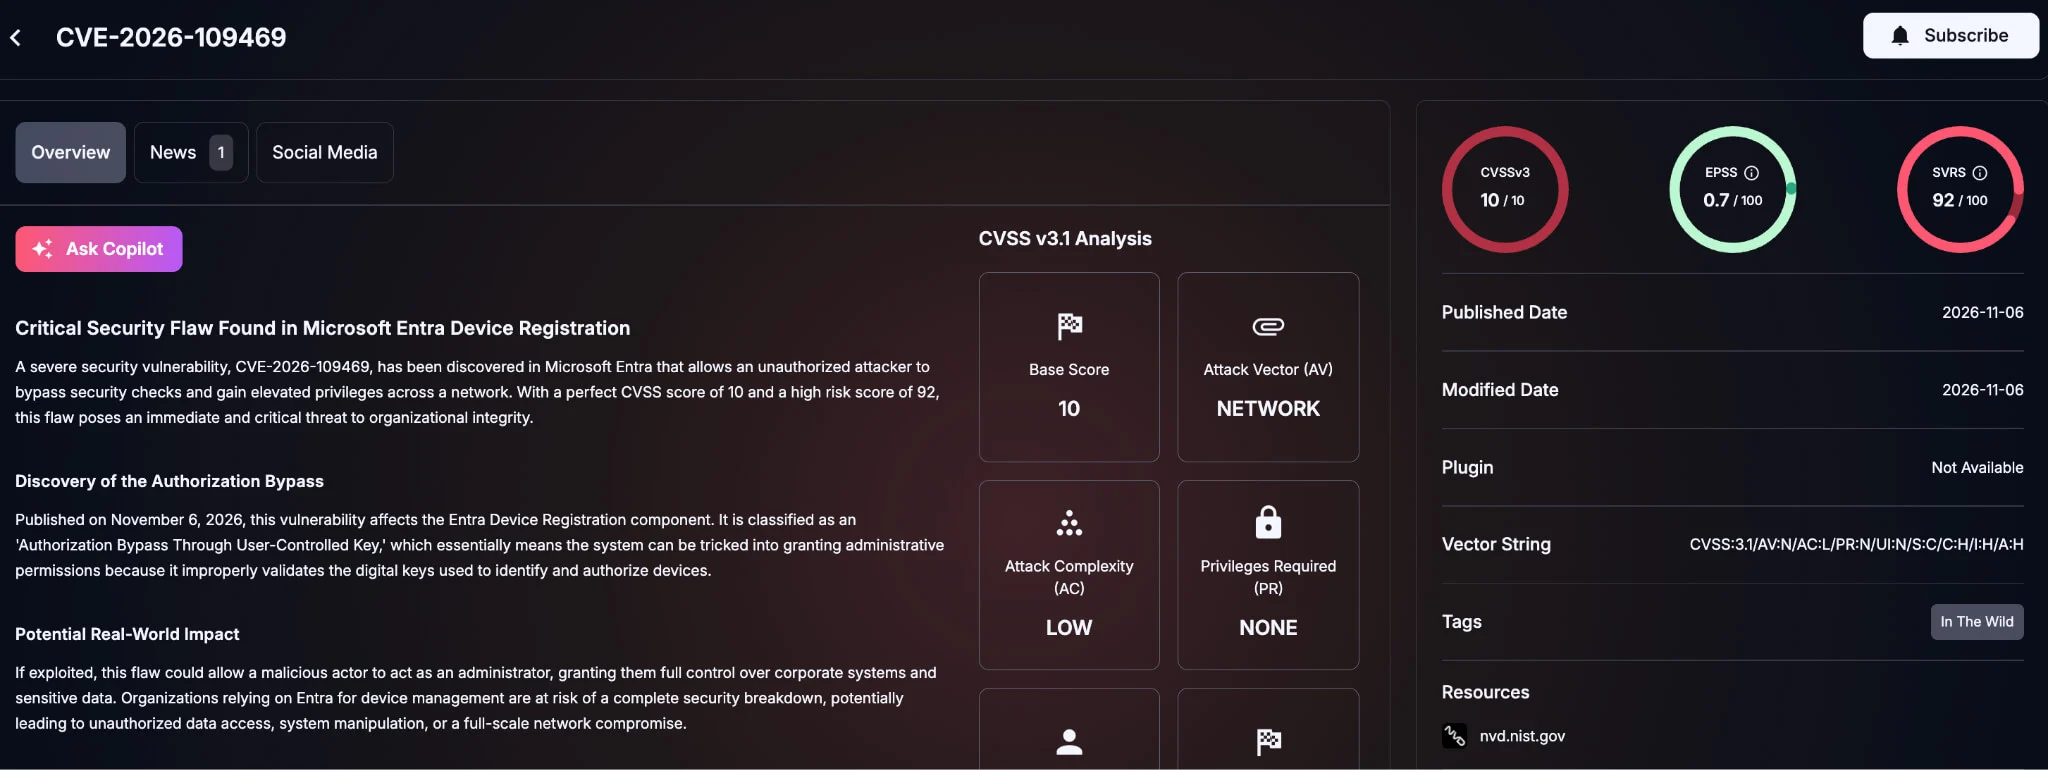
Microsoft đã công bố CVE-2026-109469, một lỗ hổng nâng quyền truy cập độc hại trong dịch vụ Entra Device Registration. Lỗ hổng này có điểm CVSS 10, cho phép kẻ tấn công không xác thực khai thác qua mạng mà không cần tương tác của người dùng. Microsoft đã khắc phục hoàn toàn vấn đề này trong dịch vụ và không có hành động nào cho khách hàng.

SOCRadar· Quốc tế EN
Từ khoá #cloud — HueCA-CYBER