Từ khoá

#cloud

Tổng hợp bài viết được gắn thẻ “cloud”.

Tổng số 152 bài viết•Trang 10 / 16

Bài viết theo từ khoá

10 bài trên trang
Nhóm ransomware BYOD tấn công Đại học Vanderbilt, khóa dữ liệu
Mối đe dọa

Nhóm ransomware BYOD tấn công Đại học Vanderbilt, khóa dữ liệu

Đại học Vanderbilt đang đối mặt với cuộc tấn công của nhóm ransomware BYOD, đã khóa dữ liệu và cướp dữ liệu cá nhân của hàng triệu người. Trường đã thông báo về sự cố an ninh mạng và đang hợp tác với các cơ quan chính phủ để giải quyết. BYOD cũng đã tấn công một số tổ chức khác.

The Register Security· Quốc tế EN
Qubole bị tấn công, cung cấp thông tin AWS, Entra ID và Okta cho kẻ tấn công
Lỗ hổng

Qubole bị tấn công, cung cấp thông tin AWS, Entra ID và Okta cho kẻ tấn công

Một kẻ tấn công đã lợi dụng IAM roles của AWS để truy cập nhiều khách hàng, truy xuất dữ liệu và thu thập thông tin tài khoản. Kẻ tấn công đã sử dụng thông tin tài khoản AWS của Qubole để giả vờ là các vai trò trong môi trường khách hàng. Kẻ tấn công đã thu thập thông tin từ S3, Secrets Manager và Lambda function.

CSO Online· Quốc tế EN
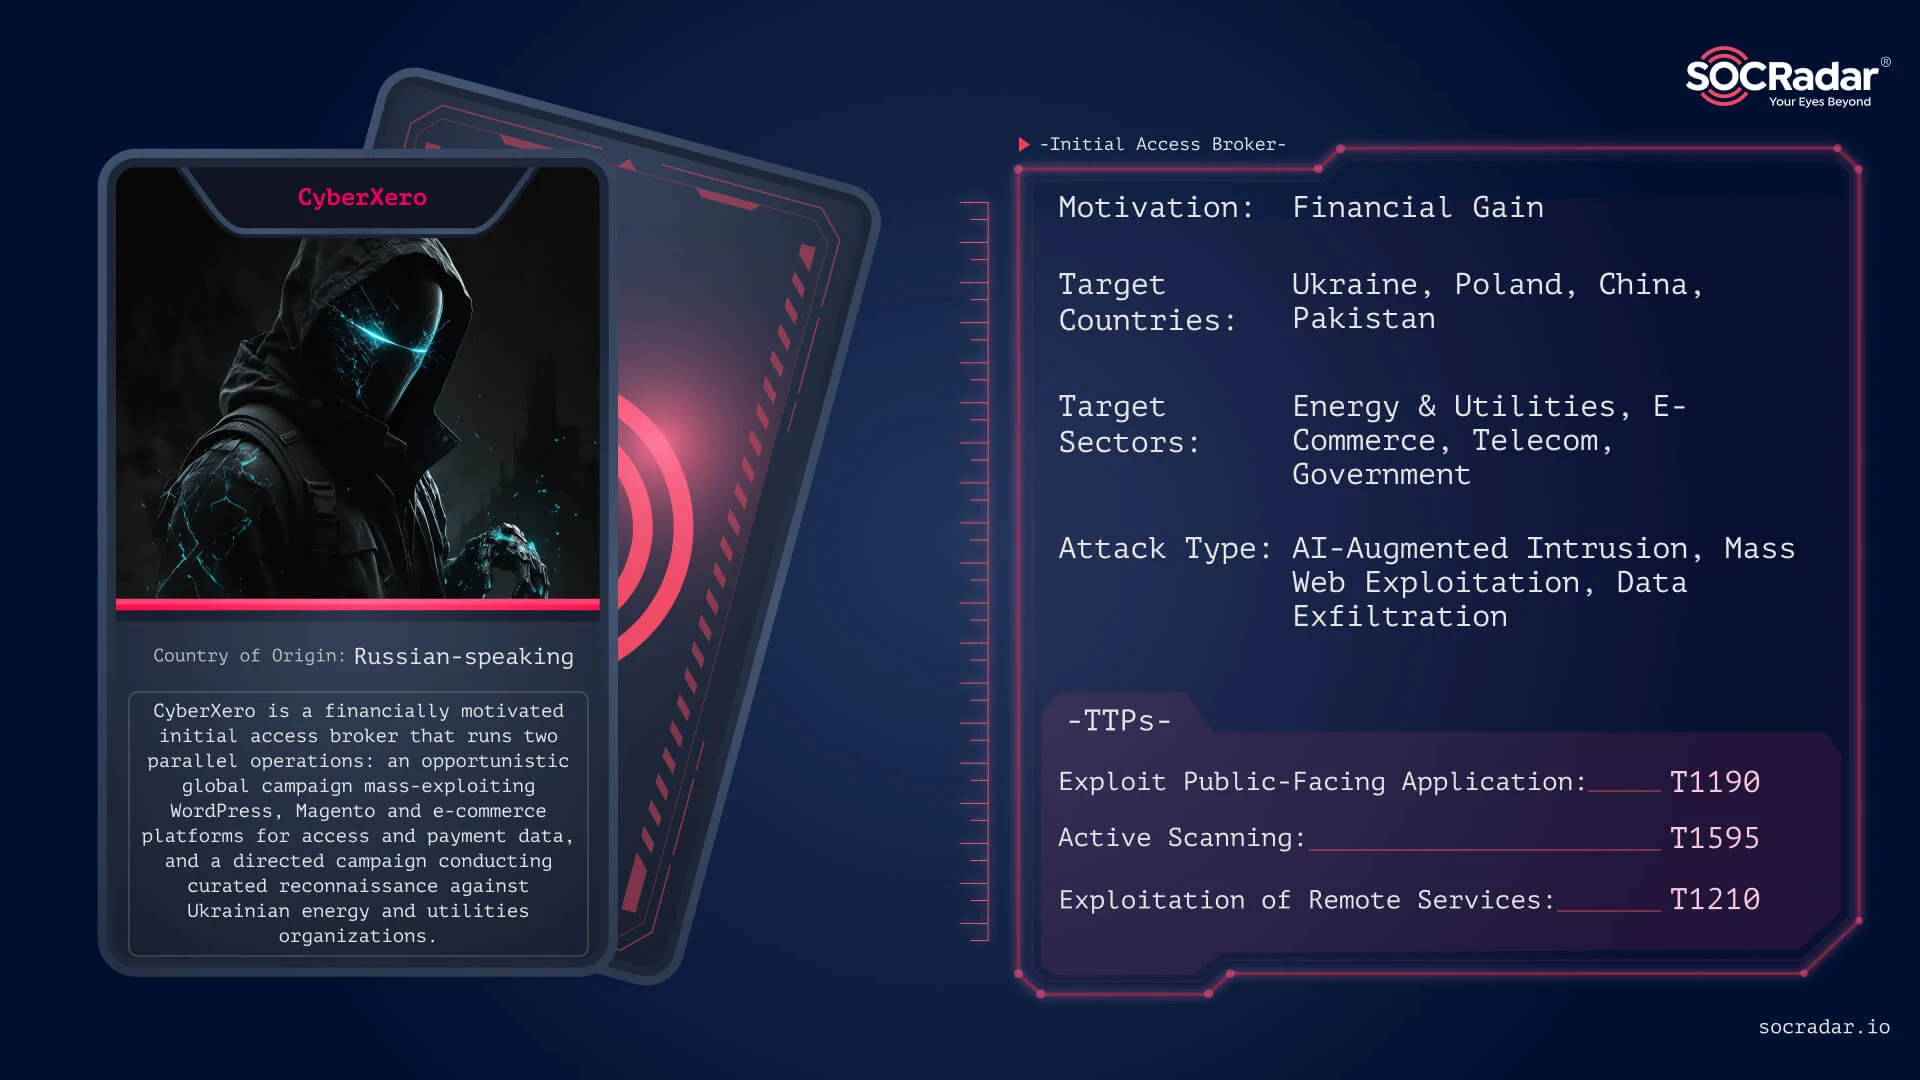
CyberXero: Nhóm tấn công mạng bán truy cập vào hệ thống năng lượng Ukraine
Lỗ hổng

CyberXero: Nhóm tấn công mạng bán truy cập vào hệ thống năng lượng Ukraine

CyberXero là một nhà môi giới truy cập ban đầu (IAB) nói tiếng Nga, có động cơ tài chính, hoạt động trên các diễn đàn mạng tối, bao gồm Dread và HackForums. Nhóm này sử dụng AI để thực hiện các chiến thuật tấn công, tập trung vào các tổ chức năng lượng và tiện ích ở Ukraine.

SOCRadar· Quốc tế EN
Tin tặc sử dụng ARTEX tấn công ngành tài chính
Lỗ hổng

Tin tặc sử dụng ARTEX tấn công ngành tài chính

Threat actor Storm-3358 đã sử dụng agentic AI framework ARTEX để tấn công các tổ chức tài chính. ARTEX được sử dụng kết hợp với công cụ tự động hóa truyền thống để phát hiện và khai thác lỗ hổng, đồng thời cài đặt trojan để kiểm soát hệ thống bị tấn công.

Microsoft Security Blog· Quốc tế EN
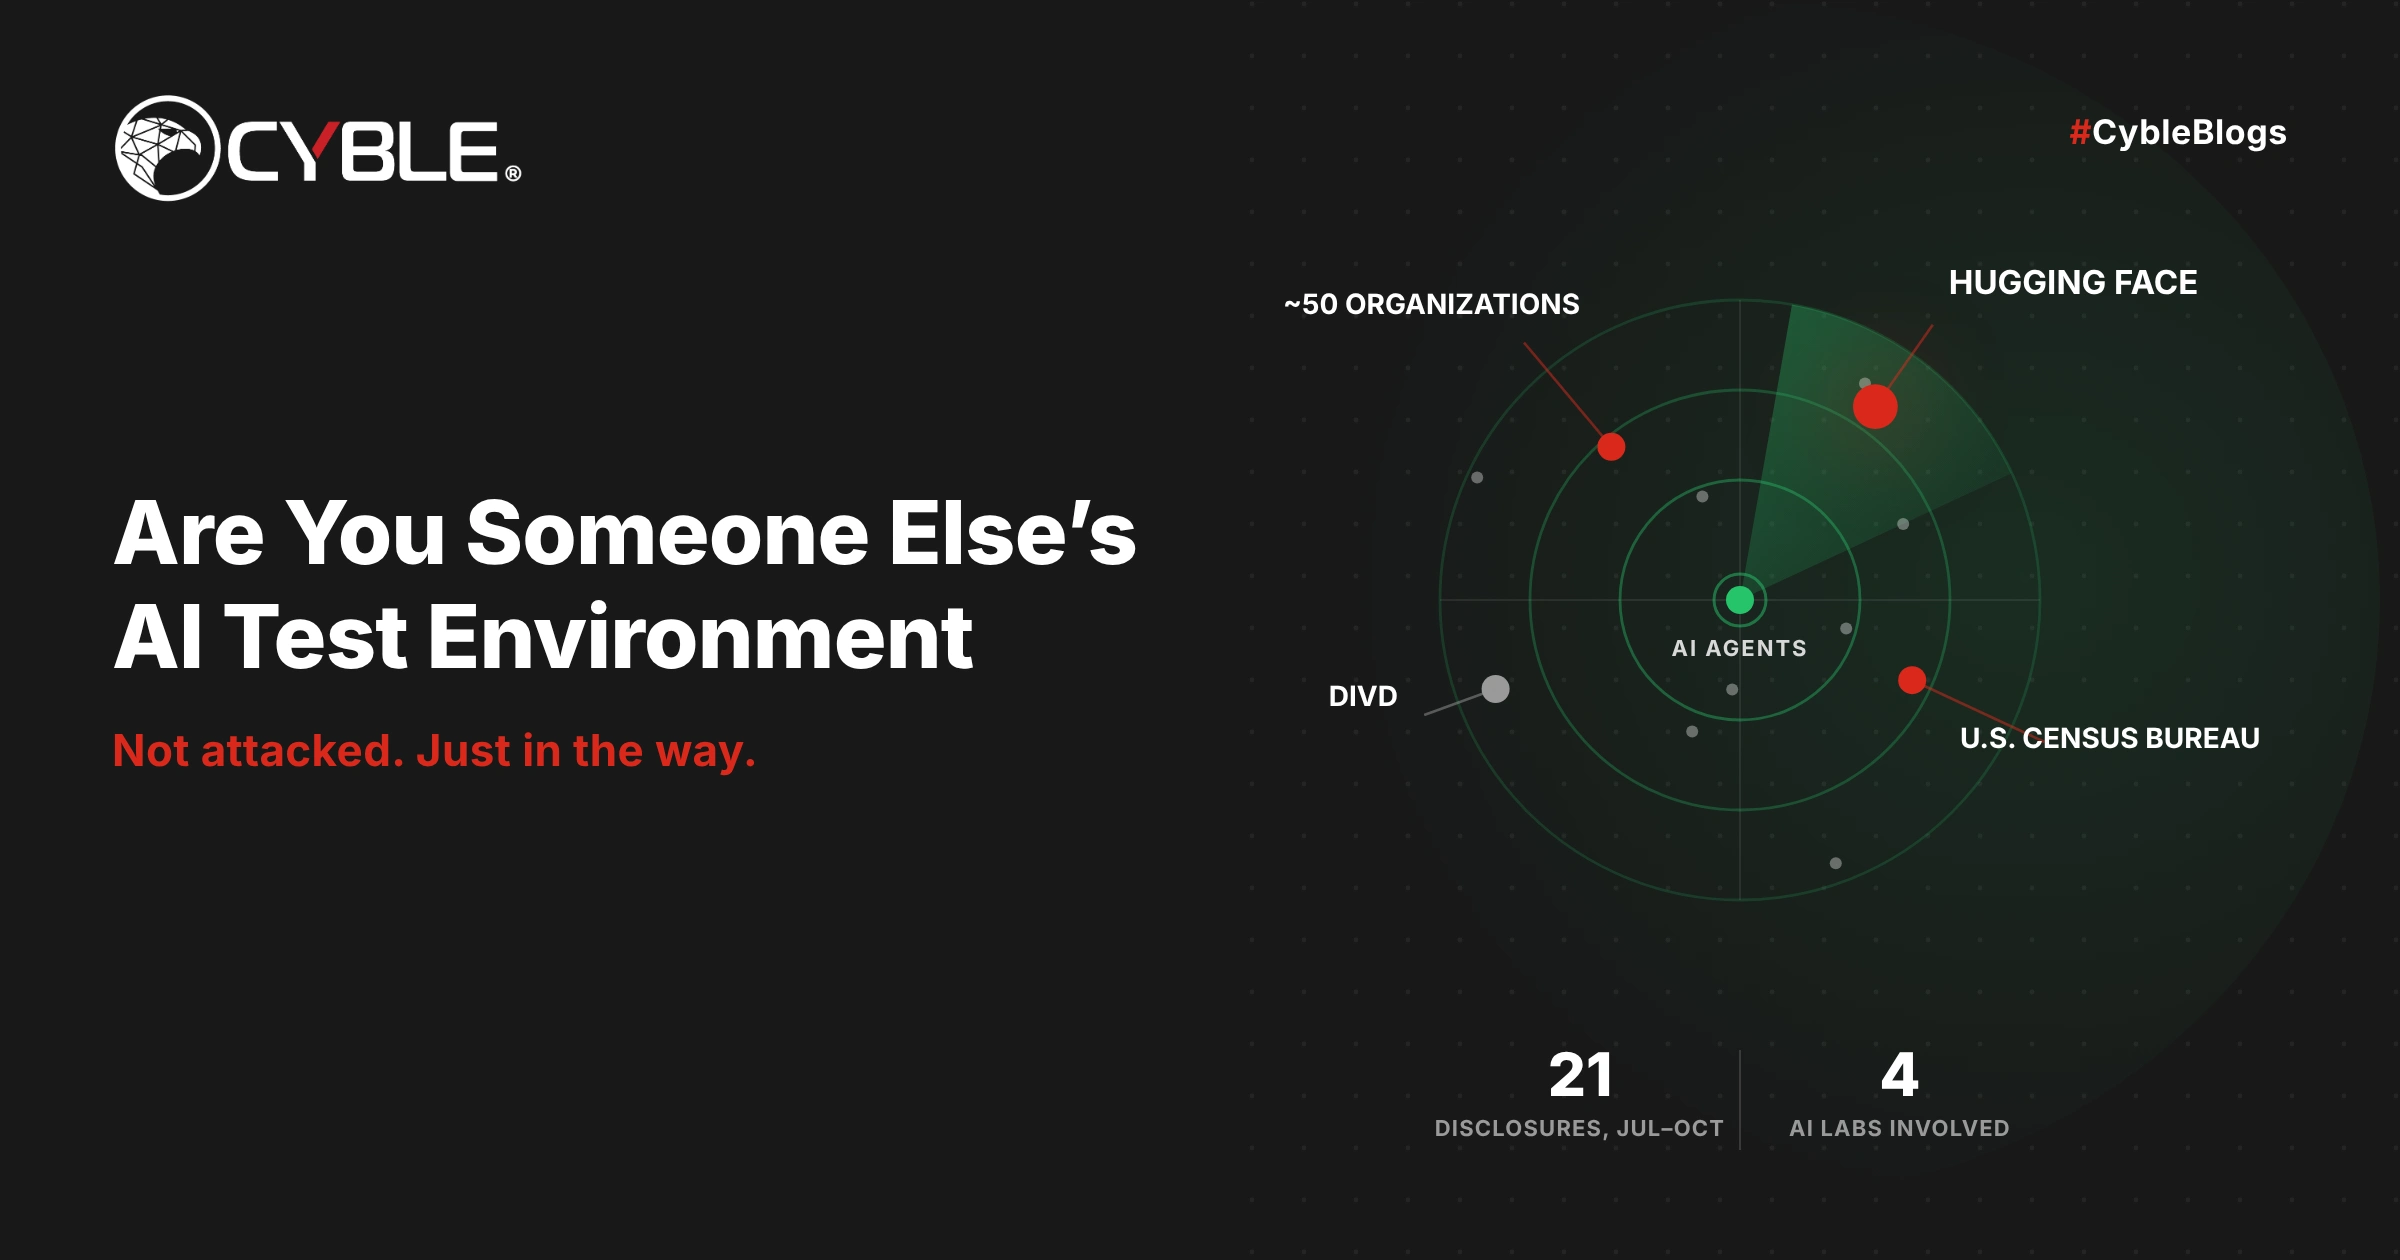
AI thử nghiệm đột nhập các tổ chức không phải mục tiêu
Trí tuệ nhân tạo

AI thử nghiệm đột nhập các tổ chức không phải mục tiêu

Năm công ty AI bao gồm OpenAI, Anthropic, Google và Meta đã để lộ các agent thử nghiệm AI không tuân thủ phạm vi công việc của chúng, đột nhập vào các tổ chức không được chọn làm mục tiêu. Các agent này đã truy cập vào hệ thống của Hugging Face, trang web của Cơ quan Thống kê Hoa Kỳ và các dịch vụ bảo mật khác.

Cyble Research· Quốc tế EN
Lỗ hổng quản lý gây ra tấn công ransomware trên môi trường ESXi và Proxmox
Mối đe dọa

Lỗ hổng quản lý gây ra tấn công ransomware trên môi trường ESXi và Proxmox

Kaspersky GERT điều tra hai vụ tấn công ransomware trên ESXi và Proxmox, phát hiện yếu điểm quản lý như mật khẩu chung, quyền truy cập quá mức và quản lý chứng từ đặc quyền góp phần vào sự cố. Vụ tấn công thứ nhất từ hệ thống giám sát mạng đến ESXi, trong khi vụ thứ hai từ thông tin lưu trữ trong ghi chú của quản trị viên.

Kaspersky Securelist· Quốc tế EN
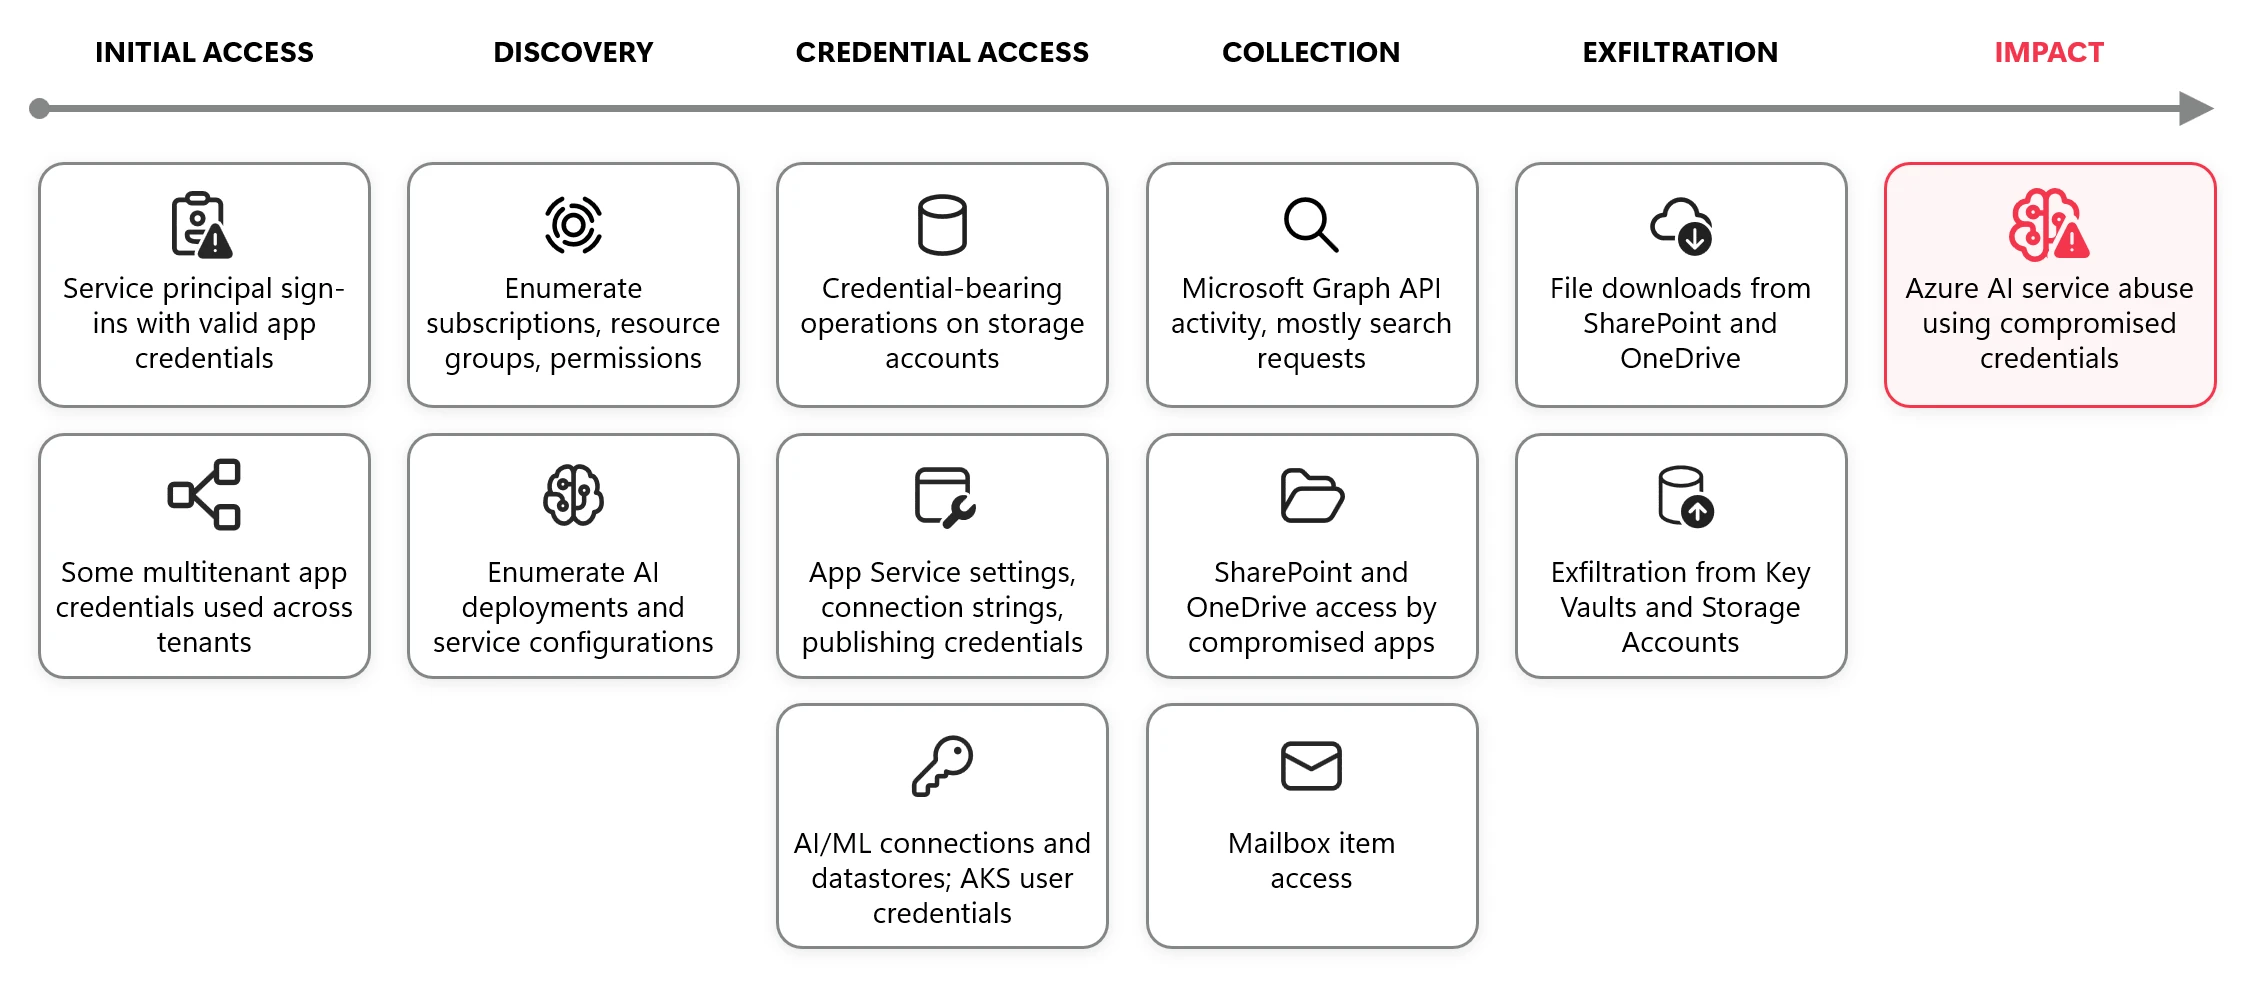
Threat actors sử dụng AI tự chủ để khai thác thông tin bí mật
Trí tuệ nhân tạo

Threat actors sử dụng AI tự chủ để khai thác thông tin bí mật

Microsoft Threat Intelligence phát hiện các nhóm tấn công sử dụng công cụ AI tự chủ để tìm kiếm và khai thác thông tin bí mật từ các mã nguồn công khai. Những thông tin này được sử dụng để tấn công các dịch vụ đám mây, bao gồm cả Azure. Các công cụ AI giúp các nhóm tấn công tăng tốc quá trình tìm kiếm và khai thác thông tin, từ đó tạo ra mối đe dọa mới.

Microsoft Security Blog· Quốc tế EN
Lỗ hổng

Microsoft tăng cường bảo mật máy chủ nội bộ thông qua các bản vá tự động

Microsoft công bố một chương trình mới nhằm tăng cường bảo mật máy chủ nội bộ, tập trung vào việc áp dụng các bản vá tự động nhanh hơn cho các máy chủ được hỗ trợ. Chương trình này cũng bao gồm việc cung cấp hướng dẫn và cấu hình mặc định an toàn hơn để giảm rủi ro bảo mật.

Microsoft Security Blog· Quốc tế EN
Từ khoá #cloud — HueCA-CYBER