




Tin tặc sử dụng công cụ kiểm thử an ninh AntiFox tấn công AWS
Arctic Wolf phát hiện tin tặc sử dụng công cụ kiểm thử an ninh AntiFox, một nền tảng kiểm thử mở nguồn của Trung Quốc, để tấn công hệ thống IIS và AWS. Công cụ này tự động hóa quá trình tấn công, giúp kẻ tấn công nhanh chóng thu thập thông tin và truy cập vào tài khoản AWS.
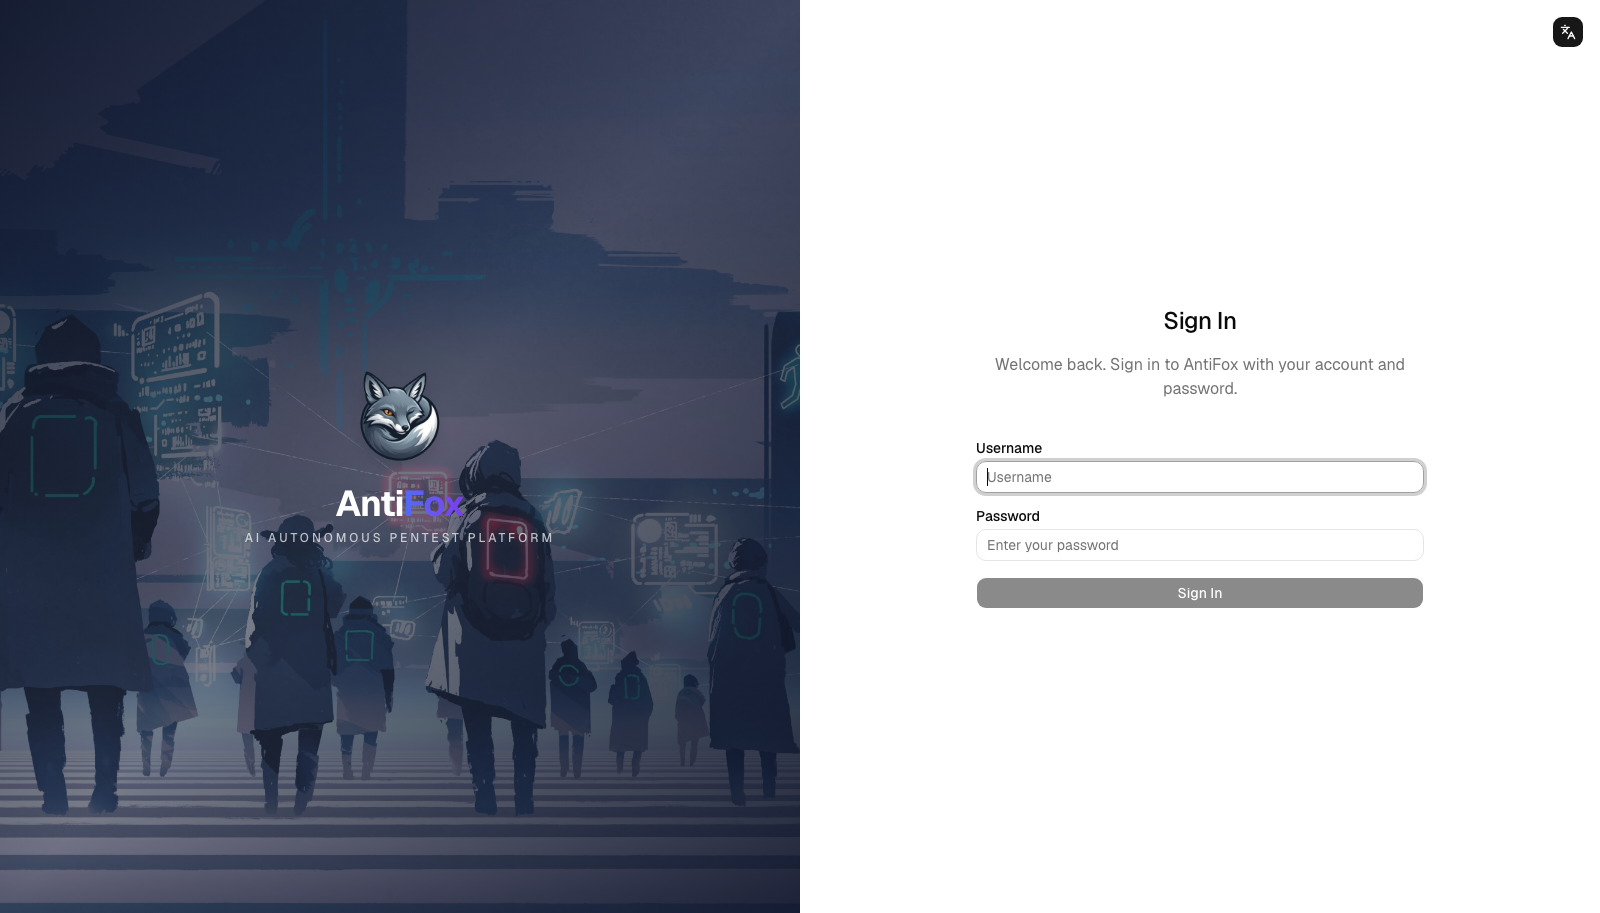
Arctic Wolf phát hiện tin tặc sử dụng công cụ kiểm thử an ninh AntiFox, một nền tảng kiểm thử mở nguồn của Trung Quốc, để tấn công hệ thống IIS và AWS. Công cụ này tự động hóa quá trình tấn công, giúp kẻ tấn công nhanh chóng thu thập thông tin và truy cập vào tài khoản AWS.
Điểm chính
- Tin tặc sử dụng công cụ AntiFox để tấn công hệ thống IIS và AWS.
- Công cụ AntiFox tự động hóa quá trình tấn công, giúp kẻ tấn công nhanh chóng thu thập thông tin và truy cập vào tài khoản AWS.
- Arctic Wolf cảnh báo về sự xuất hiện của công cụ kiểm thử tự động như AntiFox, làm giảm thời gian và công sức của kẻ tấn công.
Khuyến nghị
- Tăng cường bảo vệ cho ứng dụng internet-facing và hệ thống AWS.
- Kiểm tra và giám sát hoạt động bất thường trên AWS.
- Sử dụng AWS CloudTrail và S3 Object Lock để bảo vệ dữ liệu quan trọng.
- Xác định và bảo vệ các ứng dụng internet-facing, ưu tiên cập nhật và bảo vệ các dịch vụ tải lên, chuyển đổi và xử lý tài liệu.
Lưu ý: Bài viết được biên dịch và tóm tắt tự động bằng AI từ nguồn Security Affairs. Vui lòng đối chiếu bài gốc trước khi sử dụng.
📰 Tin liên quan cùng sự kiện (1)
 Artex: công cụ kiểm thử an ninh AI bị hacker sử dụng như vũ khíNguồn: Dark Reading · 11/11/2026 · Cùng sự kiện
Tin tổng hợp tự động từ Security Affairs (https://securityaffairs.com). Mỗi bài đều dẫn liên kết tới bài gốc của nguồn.
Bài viết liên quan
Cùng chuyên mục & chủ đề

Cursor xác nhận bị tràn ngập bảo mật dẫn đến phát hành mã độc Claude Code Extension

Nhóm tấn công khai thác lỗ hổng zero-day trong Chrome, Google phát hành bản vá khẩn
