




Hai lỗ hổng PHP nghiêm trọng được khai thác
ESET đã cảnh báo về hai lỗ hổng PHP với mã CVE-2026-109618 và CVE-2026-109619. Website chủ sở hữu và đội ngũ IT nên cập nhật ngay để bảo vệ hệ thống.
ESET WeLiveSecurity· Quốc tế EN
Tổng hợp bài viết được gắn thẻ “cve-2026-109619”.
ESET đã cảnh báo về hai lỗ hổng PHP với mã CVE-2026-109618 và CVE-2026-109619. Website chủ sở hữu và đội ngũ IT nên cập nhật ngay để bảo vệ hệ thống.
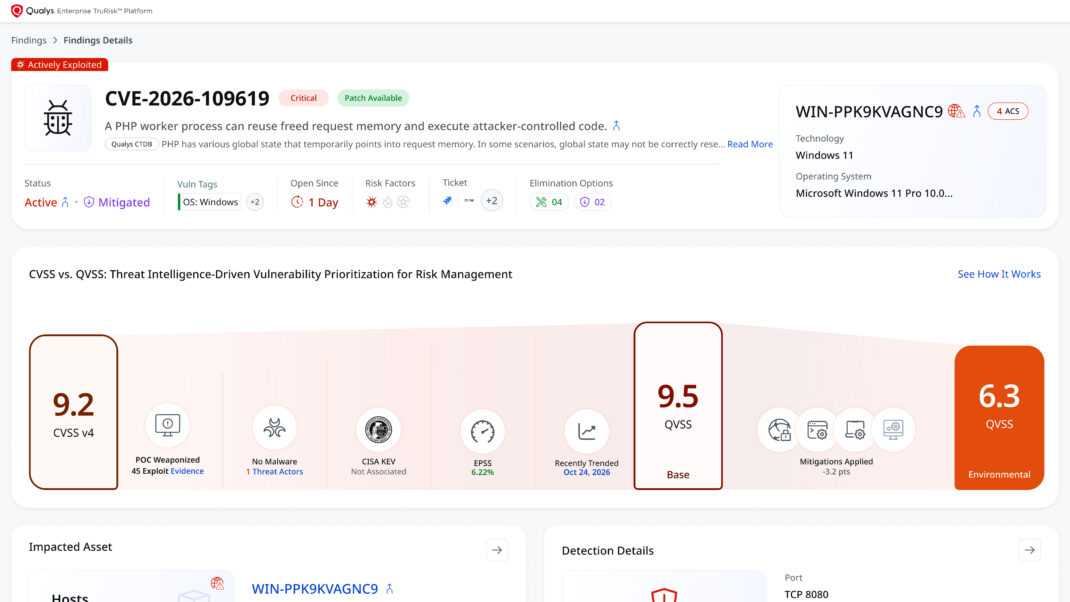
PHP2Shell yêu cầu cập nhật PHP, nhưng việc cập nhật quy mô lớn mất thời gian. Qualys cung cấp giải pháp tạm thời thông qua cấu hình, bảo vệ WAF, IPS và EDR. TruConfirm xác định các máy chủ bị ảnh hưởng.
Các diễn đàn tội phạm đã tự di chuyển cơ sở hạ tầng của mình sau khi công bố hai lỗ hổng PHP2Shell, nhằm bảo vệ thông tin thành viên và giao tiếp riêng tư. Lỗ hổng này có thể khai thác dữ liệu nhạy cảm của các thành viên, bao gồm địa chỉ email, giao dịch tài chính và thông tin đăng nhập bị đánh cắp.
Amazon Threat Intelligence phát hiện một nỗ lực tấn công PHP2Shell từ ngày 17 tháng 10 năm 2026, bốn ngày trước khi công bố CVE-2026-109618 và CVE-2026-109619. Tấn công xuất phát từ một IP liên kết với mạng anonymization thương mại.
PHP đã phát hành bản vá khẩn cấp cho hai lỗ hổng nghiêm trọng được gọi là PHP2Shell, cho phép thực thi mã remoto không cần xác thực. Các lỗ hổng này đã được khai thác và PHP khuyến nghị cập nhật và khởi động lại dịch vụ ngay lập tức.
PHP phát hành bản vá khẩn cấp cho hai lỗ hổng nghiêm trọng, cho phép kẻ tấn công chiếm quyền kiểm soát máy chủ. Nearly 70% trang web cần cập nhật để tránh rủi ro. Các chuyên gia cảnh báo đã có các exploit hoạt động trong thực tế.
Cisco Talos đã phát hiện hai lỗ hổng RCE không cần xác thực trong PHP core, có thể bị khai thác trước khi mã ứng dụng chạy. Lỗ hổng này ảnh hưởng đến tất cả các phiên bản PHP từ 5.4 trở lên. Cisco đã phát hành các quy tắc SNORT để bảo vệ khách hàng.
Cloudflare đã triển khai bảo vệ cho khách hàng của mình chống lỗ hổng php2shell, một lỗ hổng có thể cho phép tin tặc thực thi mã độc từ xa và truy xuất dữ liệu nhạy cảm. Lỗ hổng này ảnh hưởng đến PHP 5.4 trở lên và đã được phát hiện bởi Calif.io, Wiz, OpenAI và Quarkslab.
NCSC kêu gọi tổ chức ở Anh và khu vực liên quan kiểm tra và vá lỗ hổng PHP (CVE-2026-109618 và CVE-2026-109619) để tránh bị tấn công.
Hai lỗ hổng nghiêm trọng về thực thi mã từ xa trong động cơ PHP, được gọi là "PHP2Shell" (CVE-2026-109618 và CVE-2026-109619), đang bị khai thác sau khi thông tin kỹ thuật được công bố trước khi PHP phát hành bản vá bảo mật vào ngày 21 tháng 10 năm 2026. Các website sử dụng phiên bản PHP cũ có thể bị ảnh hưởng, bao gồm những trang được xây dựng trên WordPress, Drupal và Joomla.