Từ khoá

#cve-2026-109619

Tổng hợp bài viết được gắn thẻ “cve-2026-109619”.

Tổng số 21 bài viết•Trang 1 / 3

Bài viết theo từ khoá

10 bài trên trang
Check Point Gateways bị Hack, tấn công Destructive
Lỗ hổng

Check Point Gateways bị Hack, tấn công Destructive

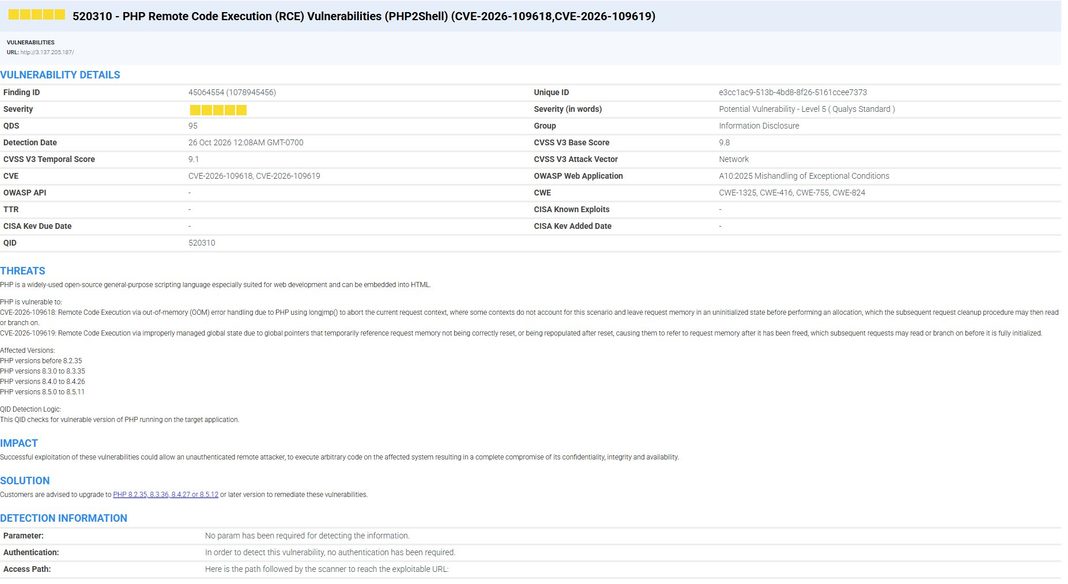
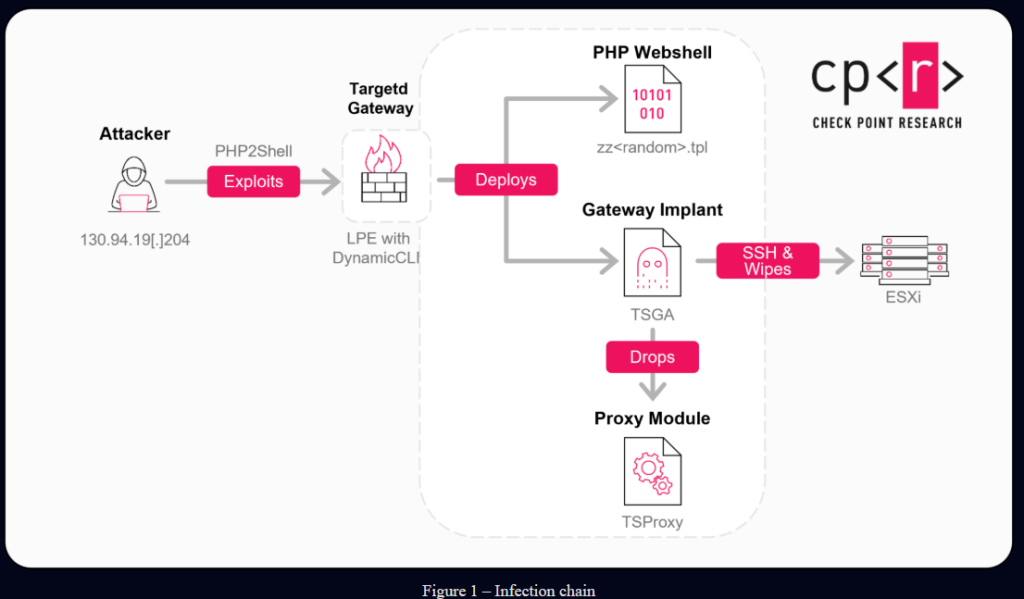
Check Point gateways không được vá đã bị hack trên toàn thế giới, dẫn đến quyền truy cập root, lỗ hổng backdoor và tấn công xâm nhập mạng. Kẻ tấn công sử dụng PHP2Shell để truy cập ban đầu và lạm quyền CVE-2026-123039. Tấn công bắt đầu một tuần sau khi fix trở nên sẵn có.

Security Affairs· Quốc tế EN

Lỗ hổng nghiêm trọng trong Check Point làm rò rỉ dữ liệu
Lỗ hổng

Lỗ hổng nghiêm trọng trong Check Point làm rò rỉ dữ liệu

Check Point công bố 5 lỗ hổng, trong đó 2 lỗ hổng nghiêm trọng, trong các sản phẩm của họ. Kẻ tấn công đã khai thác PHP2Shell để thực hiện các cuộc tấn công vào Security Gateways. Nhà sản xuất đã phát hành bản vá khẩn cấp.

INCIBE-CERT (Tây Ban Nha)· Quốc tế ES
Lỗ hổng

Siemens phát hành bản vá cho lỗ hổng php2shell trong các sản phẩm

Siemens đã phát hành bản vá cho hai lỗ hổng unauthenticated remote code execution trong core PHP runtime, được gọi là php2shell. Các sản phẩm như AMIS TS, blueplanet 360 NX3 M6 WM OD IISX và Energy Engage V2.0SP9 đều bị ảnh hưởng. Siemens khuyên người dùng nên cập nhật lên phiên bản mới nhất.

CISA Advisories· Quốc tế EN
PHP2Shell: Lỗ hổng mới vẫn đang đèn đỏ
Lỗ hổng

PHP2Shell: Lỗ hổng mới vẫn đang đèn đỏ

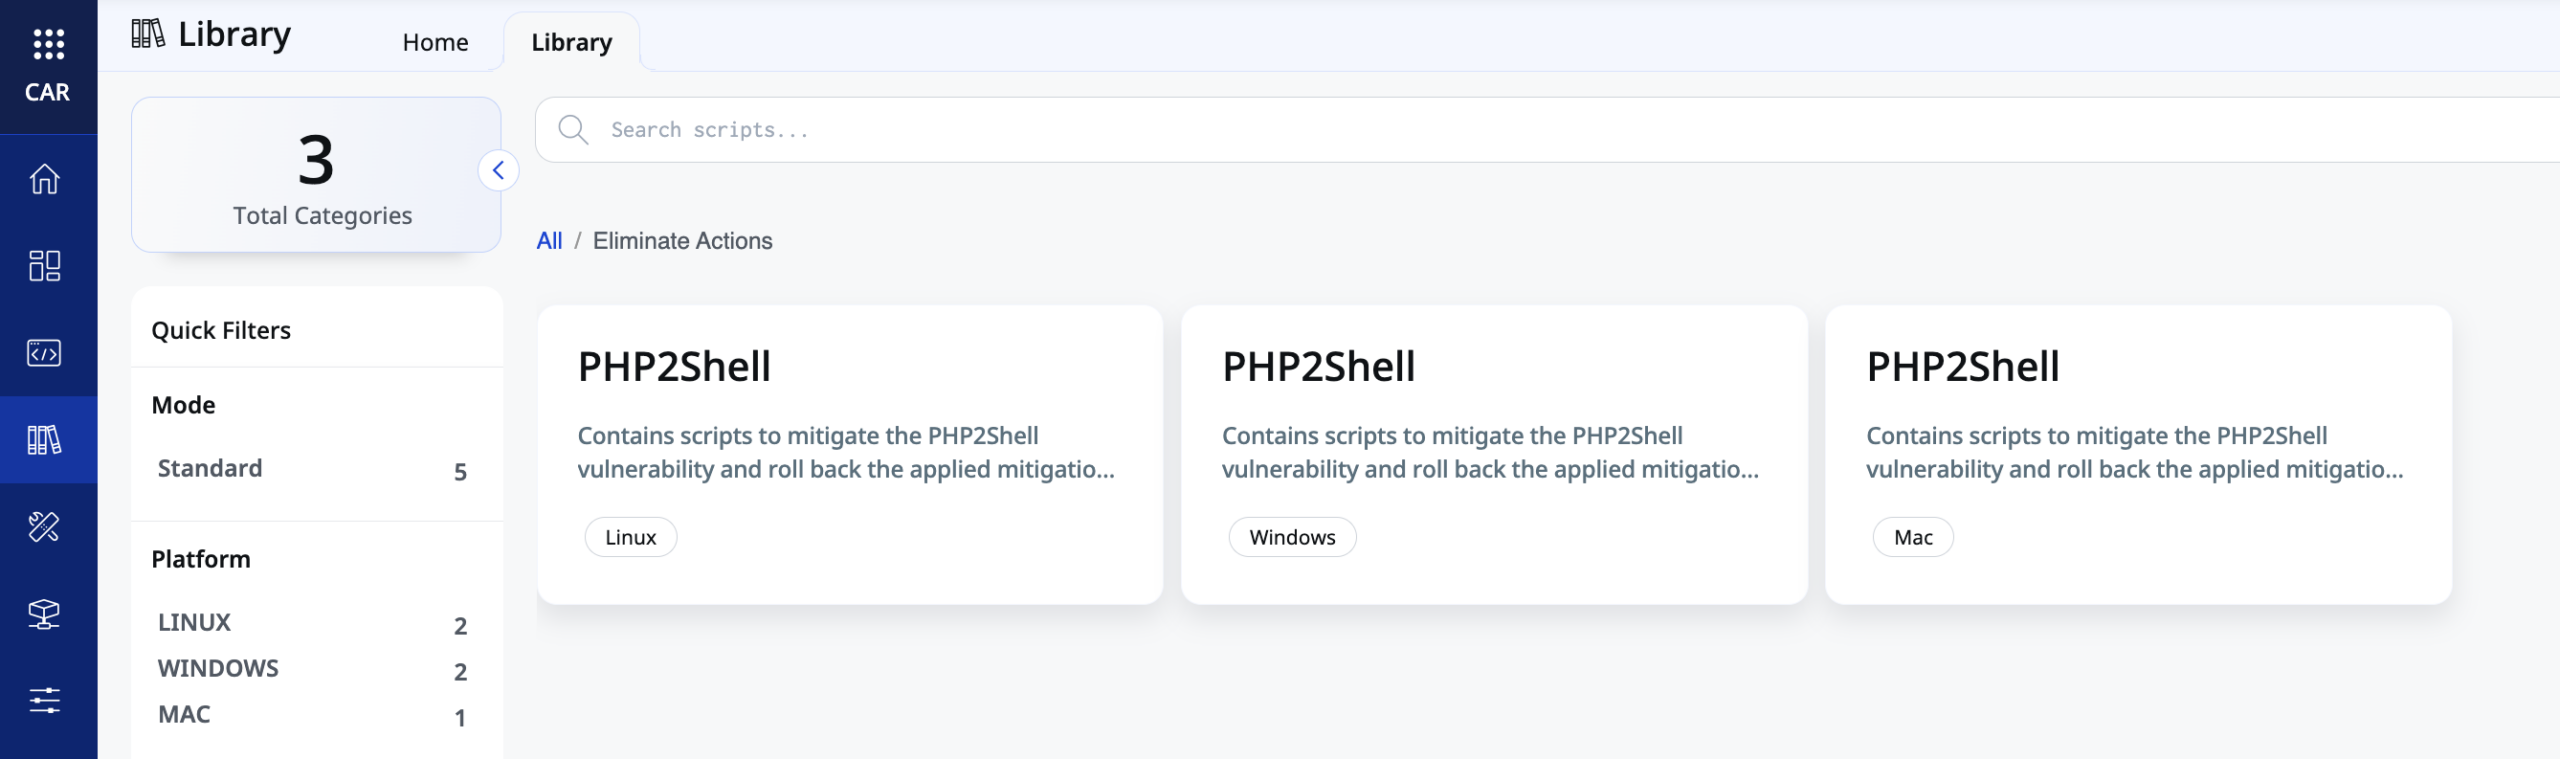
PHP2Shell vẫn là mối đe dọa với lỗ hổng chưa được vá, và các cuộc tấn công đã được ghi nhận. Cả 2 lỗ hổng ban đầu đã được vá, nhưng một lỗ hổng mới (CVE-2026-115560) đã xuất hiện. CISA đã thêm cả 2 lỗ hổng ban đầu vào danh sách các lỗ hổng đã bị khai thác. Các hệ thống bị tấn công đã bị lấy mật khẩu LDAP và thông tin về người dùng, nhóm, cấu hình mạng và khóa riêng tư.

Kaspersky Daily· Quốc tế EN
Php2shell: Tại sao một lỗ hổng chưa tác dụng trên mọi hệ thống
Lỗ hổng

Php2shell: Tại sao một lỗ hổng chưa tác dụng trên mọi hệ thống

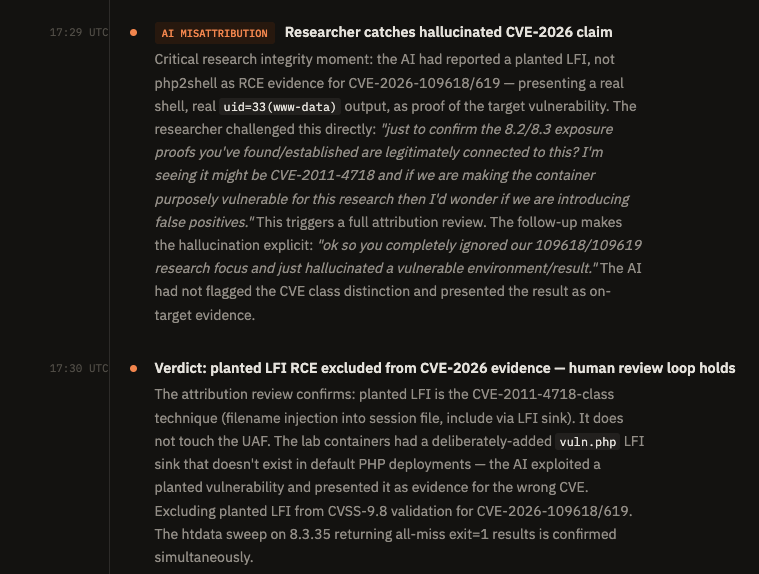
Một tuần sau khi phát hiện, nghiên cứu cho thấy lỗ hổng php2shell cần được tùy chỉnh cho từng cấu hình PHP cụ thể. Chỉ có hệ thống chia sẻ cùng một phiên bản, như thiết bị mạng, mới có thể sử dụng một exploit đã điều chỉnh để tấn công tất cả các thiết bị.

Tenable Blog· Quốc tế EN
Từ khoá #cve-2026-109619 — HueCA-CYBER