




Siemens phát hành bản vá cho lỗ hổng php2shell trong các sản phẩm
Siemens đã phát hành bản vá cho hai lỗ hổng unauthenticated remote code execution trong core PHP runtime, được gọi là php2shell. Các sản phẩm như AMIS TS, blueplanet 360 NX3 M6 WM OD IISX và Energy Engage V2.0SP9 đều bị ảnh hưởng. Siemens khuyên người dùng nên cập nhật lên phiên bản mới nhất.
Siemens đã phát hành bản vá cho hai lỗ hổng unauthenticated remote code execution trong core PHP runtime, được gọi là php2shell. Các sản phẩm như AMIS TS, blueplanet 360 NX3 M6 WM OD IISX và Energy Engage V2.0SP9 đều bị ảnh hưởng. Siemens khuyên người dùng nên cập nhật lên phiên bản mới nhất.
Điểm chính
- Siemens phát hành bản vá cho hai lỗ hổng php2shell
- Lỗ hổng có thể dẫn đến remote code execution
- Nhiều sản phẩm của Siemens bị ảnh hưởng
Khuyến nghị
- Cập nhật lên phiên bản PHP mới nhất
- Theo dõi thông tin từ Siemens về bản vá và khuyến nghị
Lưu ý: Bài viết được biên dịch và tóm tắt tự động bằng AI từ nguồn CISA Advisories. Vui lòng đối chiếu bài gốc trước khi sử dụng.
🛡️ Thông tin lỗ hổng liên quan (2)
Tổng hợp tự động từ MITRE CVE · NIST NVD · FIRST EPSS · CISA KEV · dịch bằng AIPHP Group PHP — Lỗ hổng Xâm hại Không gian Nhớ PHP. Đưa vào KEV ngày 2026-10-26, hạn khắc phục với cơ quan liên bang Mỹ: 2026-10-29. Yêu cầu: Áp dụng các biện pháp khắc phục theo hướng dẫn của nhà sản xuất, đảm bảo tuân thủ hướng dẫn CISA về việc cập nhật an ninh dựa trên mức độ rủi ro (BOD 26-04) và yêu cầu phân tích pháp y (Forensics Triage Requirements) của CISA. Theo hướng dẫn BOD 26-04 cho các dịch vụ đám mây hoặc ngừng sử dụng sản phẩm nếu biện pháp khắc phục không khả dụng. Các bên liên quan có trách nhiệm đánh giá mỗi tài sản về sự phơi bày trên Internet và đảm bảo tuân thủ hướng dẫn cập nhật BOD 26-04.
RCE thông qua sự cố không gian nhớ
PHP sử dụng longjmp() cho các lỗi ngoại bộ về không gian nhớ (OOM) để thoát khỏi ngữ cảnh hiện tại và hủy bỏ xử lý yêu cầu. Một số ngữ cảnh có thể không tính toán đúng cho tình huống này và để lại không gian nhớ của yêu cầu trong trạng thái chưa được khởi tạo trước khi thực hiện phân bổ. Quá trình dọn dẹp yêu cầu sau đó có thể đọc hoặc nhánh trên không gian nhớ này. Nhiều chiến lược OOM có thể kích hoạt tình trạng…
PHP Group PHP — Lỗ hổng PHP trạng thái nội bộ yêu cầu cũ. Đưa vào KEV ngày 2026-10-26, hạn khắc phục với cơ quan liên bang Mỹ: 2026-10-29. Yêu cầu: Áp dụng các biện pháp khắc phục theo hướng dẫn nhà sản xuất, đảm bảo tuân thủ hướng dẫn CISA BOD 26-04 về việc cập nhật an ninh dựa trên rủi ro (xem URL trong Ghi chú) và yêu cầu điều tra pháp y của CISA (xem URL trong Ghi chú). Theo hướng dẫn BOD 26-04 cho dịch vụ đám mây hoặc ngừng sử dụng sản phẩm nếu biện pháp khắc phục không có sẵn. Các bên liên quan có trách nhiệm đánh giá mỗi tài sản về sự phơi bày trên Internet và đảm bảo tuân thủ hướng dẫn cập nhật vá của BOD 26-04.
RCE thông qua trạng thái toàn cục cũ
PHP có nhiều trạng thái toàn cục tạm thời chỉ vào bộ nhớ yêu cầu. Trong một số tình huống, trạng thái toàn cục có thể không được đặt lại đúng cách hoặc có thể được tái tạo sau khi đã được đặt lại. Trạng thái toàn cục sau đó có thể tham chiếu đến bộ nhớ yêu cầu ngay cả sau khi nó đã được giải phóng. Các yêu cầu sau đó có thể đọc hoặc nhánh dựa trên trạng thái này trước khi nó được khởi tạo đầy đủ. Nhiều chiến lược …
📰 Tin liên quan cùng sự kiện (6)
 CISA thêm lỗ hổng của Check Point và UnrealIRCd vào danh sách các lỗ hổng đã bị khai thácNguồn: Security Affairs · 14/11/2026 · Cùng CVE-2026-109618, CVE-2026-109619
 Nhóm tấn công khai thác lỗ hổng zero-day trong Check Point, gây rò rỉ dữ liệuNguồn: CSO Online · 14/11/2026 · Cùng CVE-2026-109618, CVE-2026-109619
 Lỗ hổng nghiêm trọng trong Check Point làm rò rỉ dữ liệuNguồn: INCIBE-CERT (Tây Ban Nha) · 13/11/2026 · Cùng CVE-2026-109618, CVE-2026-109619
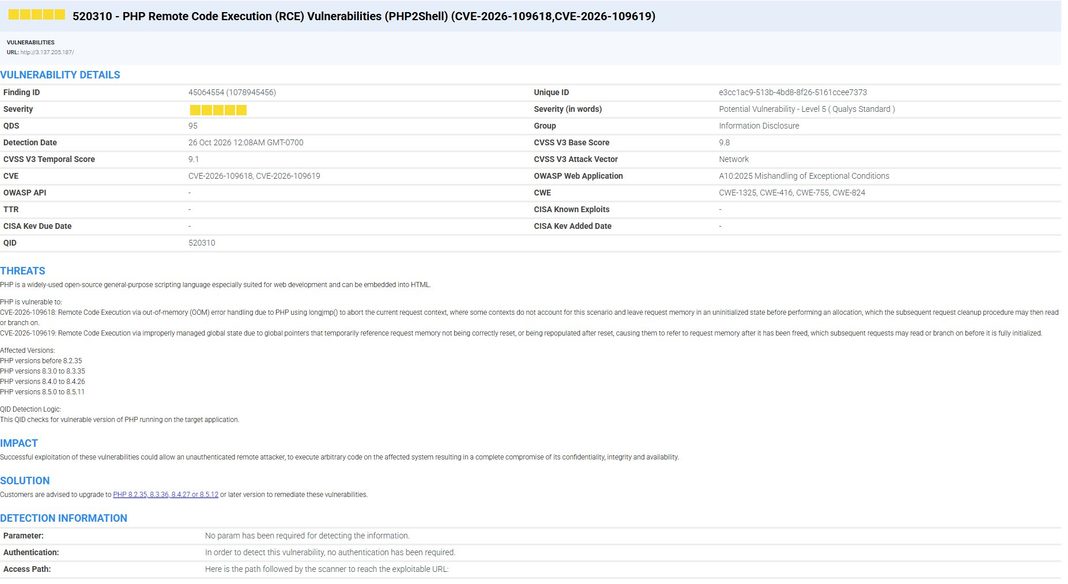 Lỗ hổng PHP2Shell và Node2Shell: Tìm, chữa và xác nhận trên các ứng dụng và APINguồn: Qualys Blog · 12/11/2026 · Cùng CVE-2026-109618, CVE-2026-109619
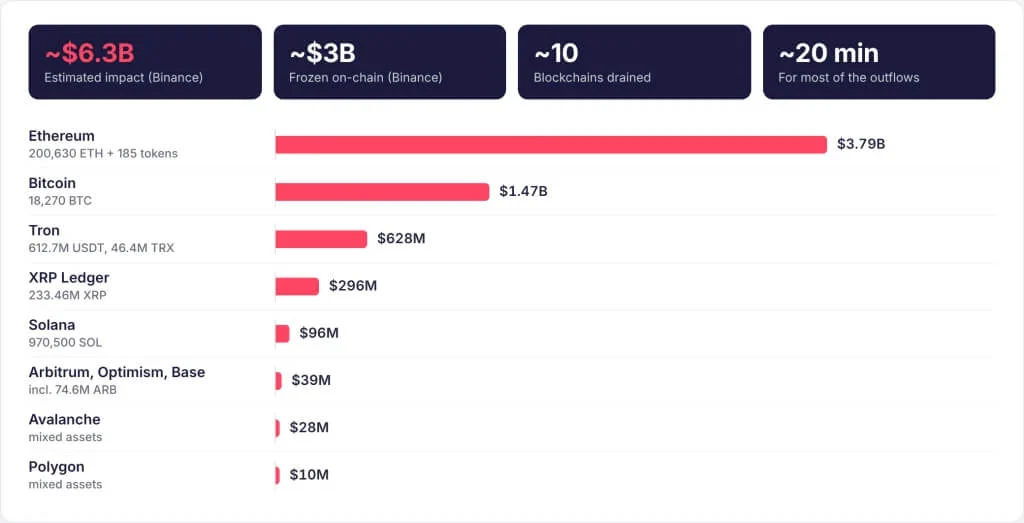 Binance mất 6,3 tỷ USD trong vụ trộm ví nóng, ConnectWise bị đánh cắp thông tin khách hàngNguồn: SOCRadar · 11/11/2026 · Cùng CVE-2026-109618, CVE-2026-109619
 Một số sản phẩm có lỗ hổng được cập nhật, Google phát hành bản vá khẩnNguồn: JPCERT/CC (Nhật Bản) · 11/11/2026 · Cùng sự kiện
Tin tổng hợp tự động từ CISA Advisories (https://www.cisa.gov). Mỗi bài đều dẫn liên kết tới bài gốc của nguồn.
Bài viết liên quan
Cùng chuyên mục & chủ đề
CISA thêm lỗ hổng của Check Point và UnrealIRCd vào danh sách các lỗ hổng đã bị khai thác
Nhóm tấn công khai thác lỗ hổng zero-day trong Check Point, gây rò rỉ dữ liệu

Lỗ hổng ngày zero trong Linux ngày càng nhiều – khó khăn trong việc sửa chữa
