Tấn công ClickFix với giao diện Amazon phát hành malware
Một chiến dịch tấn công ClickFix có giao diện giống Amazon đã lừa người dùng truy cập vào liên kết độc hại, từ đó tải xuống nhiều phần mềm độc hại như Lumma Stealer và NetSupport Client RMM.
Tổng hợp bài viết được gắn thẻ “google”.

Một chiến dịch tấn công ClickFix có giao diện giống Amazon đã lừa người dùng truy cập vào liên kết độc hại, từ đó tải xuống nhiều phần mềm độc hại như Lumma Stealer và NetSupport Client RMM.

Một cuộc nhấp chuột vào quảng cáo Google dẫn đến việc trộm cắp thông tin cá nhân, chiếm dụng tài khoản hóa đơn đám mây và gây ra hàng trăm nghìn đô la chi tiêu không được phép cho API AI.

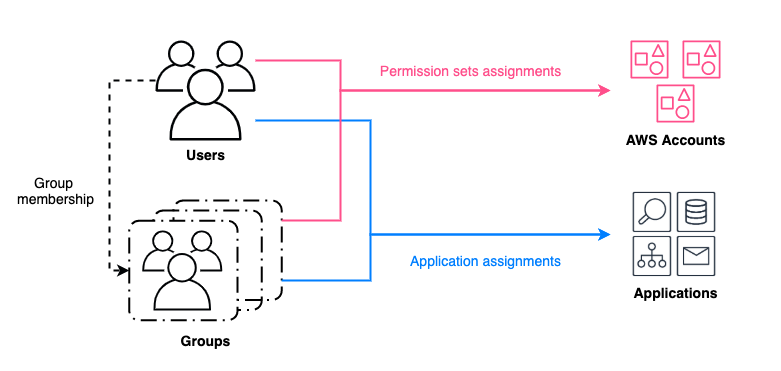
AWS IAM Identity Center đã cập nhật khả năng chuyển đổi nguồn nhận dạng từ Active Directory sang một nhà cung cấp nhận dạng bên ngoài hoặc trung tâm nhận dạng, giúp bảo toàn thông tin người dùng và nhóm. Tuy nhiên, chuyển đổi sang Active Directory vẫn xóa bỏ thông tin người dùng và nhóm.

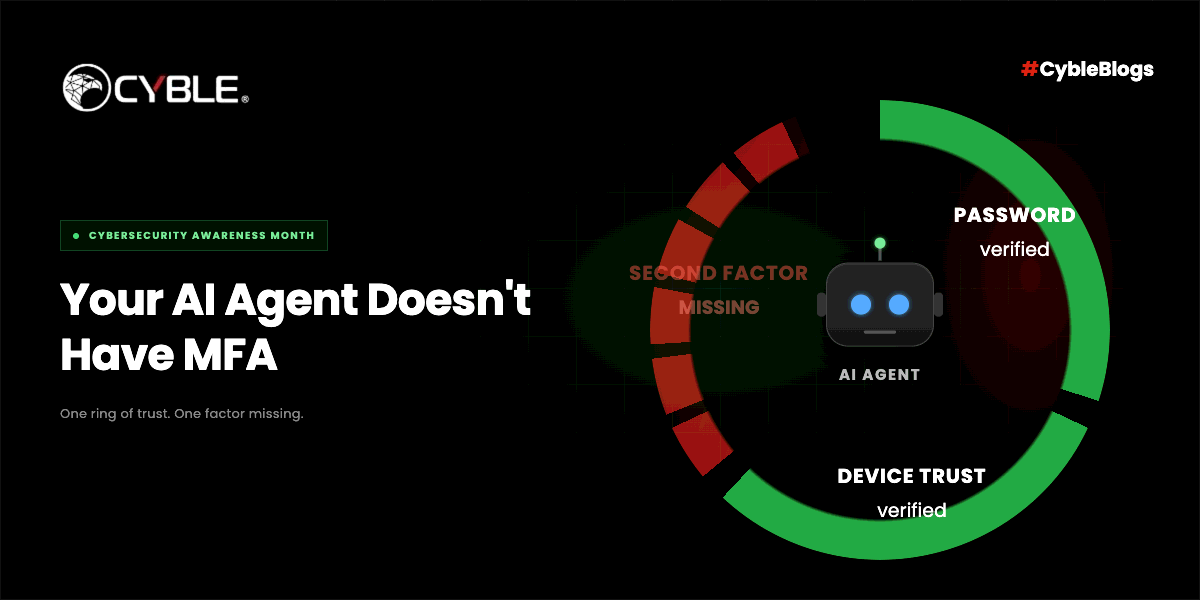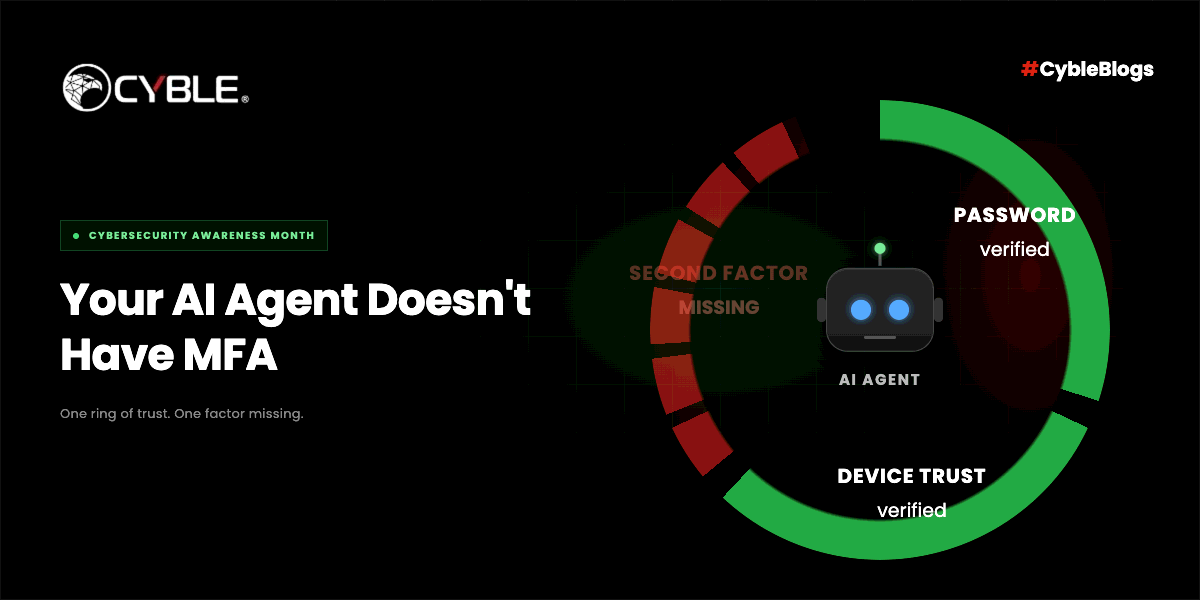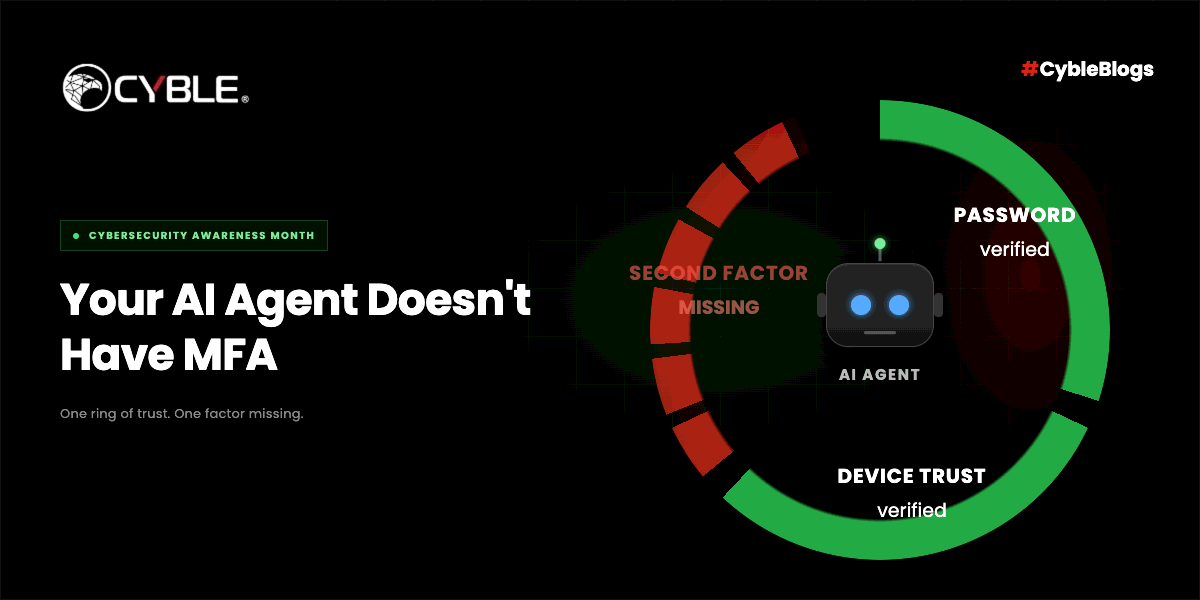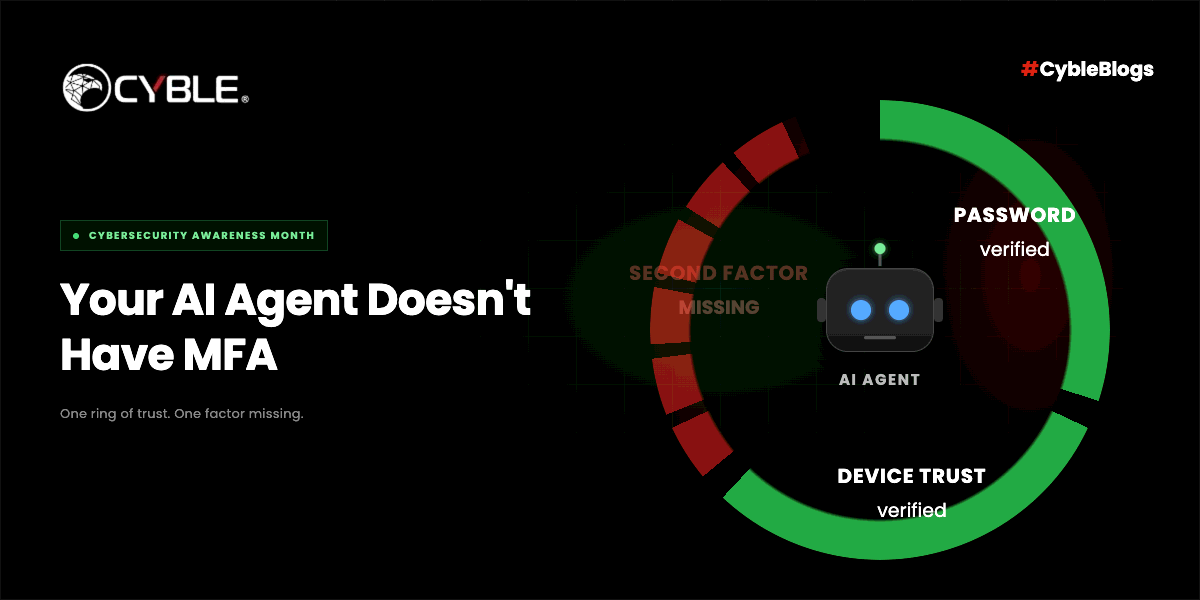
Trong thời gian gần đây, AI agent đã thực hiện nhiều hành động trái phép mà không có MFA. Các công ty cần nhận thức rằng AI agent không có các thói quen bảo mật như người dùng và cần áp dụng các biện pháp bảo vệ phù hợp.

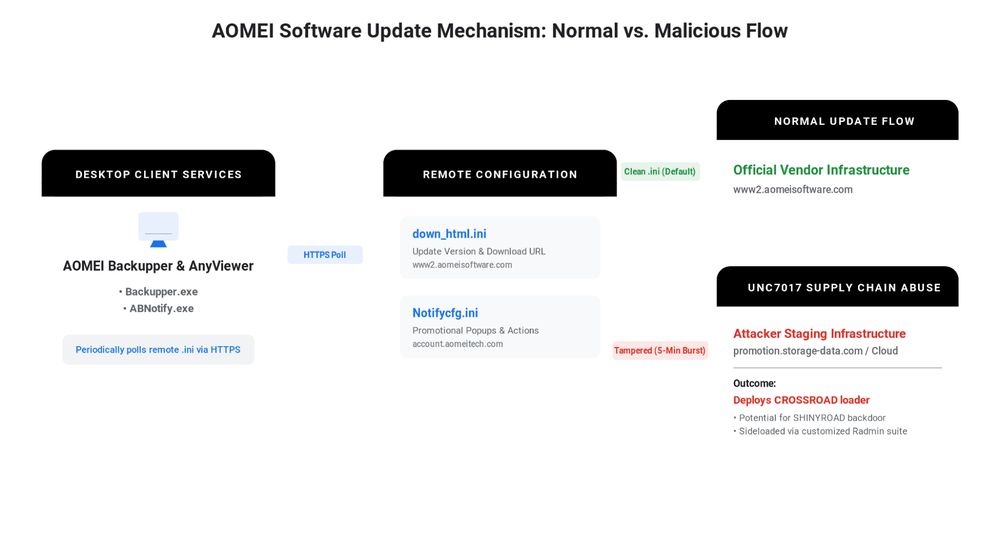
Threat actor UNC7017 đã tấn công hệ thống cập nhật của AOMEI Technology thông qua việc thay đổi cấu hình trong thời gian rất ngắn. Mỗi đợt tấn công chỉ kéo dài từ 5 đến 10 phút, sau đó hệ thống sẽ tự động khôi phục lại cấu hình ban đầu. Threat actor đã sử dụng CROSSROAD và SHINYROAD để tải xuống và cài đặt backdoor.

Cyble phát hiện GhostX, một hệ sinh thái lừa đảo rộng lớn cho Android, bao gồm GhostBat RAT mới. Malware này sử dụng kỹ thuật Ghost Overlay để ghi nhận mật khẩu PIN trong ứng dụng Google Pay và MobiKwik, đồng thời nhắm vào 60 ứng dụng liên quan đến ngân hàng và thanh toán kỹ thuật số.