Từ khoá

#llm

Tổng hợp bài viết được gắn thẻ “llm”.

Tổng số 39 bài viết•Trang 4 / 4

Bài viết theo từ khoá

10 bài trên trang
NIK C2: Framework mới tích hợp AI làm công cụ điều khiển từ xa
Trí tuệ nhân tạo

NIK C2: Framework mới tích hợp AI làm công cụ điều khiển từ xa

Cisco Talos phát hiện một framework điều khiển từ xa (C2) mới gọi là NIK C2, tích hợp AI để thu thập dữ liệu và phân tích. Framework này cho phép kẻ tấn công sử dụng API OpenAI để phân tích dữ liệu thu thập được và triển khai mã tống tiền qua màn hình máy tính.

Cisco Talos· Quốc tế EN
Fuzzilli và BigSleep: So sánh hiệu quả tìm lỗ hổng
Trí tuệ nhân tạo

Fuzzilli và BigSleep: So sánh hiệu quả tìm lỗ hổng

Nghiên cứu so sánh hai công cụ tự động Fuzzilli và BigSleep trong việc tìm lỗ hổng trên động cơ JavaScript V8 của Chrome. BigSleep phát hiện nhiều lỗ hổng hơn (45 so với 37 của Fuzzilli), nhưng có sự lặp lại lớn (60%). Fuzzing và LLMs vẫn bổ sung cho nhau.

Google Project Zero· Quốc tế EN
Metasploit thêm nhiều module mới, tập trung vào Langflow và MongoDB
Lỗ hổng

Metasploit thêm nhiều module mới, tập trung vào Langflow và MongoDB

Rapid7 đã phát hành Metasploit với nhiều module mới, trong đó 6 module nhắm vào Langflow, một công cụ xây dựng quy trình AI nguồn mở. Các module này bao gồm các lỗ hổng như bypass xác thực, code execution không xác thực và xác thực. Đồng thời, MongoDB cũng được mở rộng với các module mới và công cụ quét phiên bản.

Rapid7· Quốc tế EN
Tenable phát triển công cụ bảo mật đa ngôn ngữ, tăng hiệu suất và độ chính xác
Trí tuệ nhân tạo

Tenable phát triển công cụ bảo mật đa ngôn ngữ, tăng hiệu suất và độ chính xác

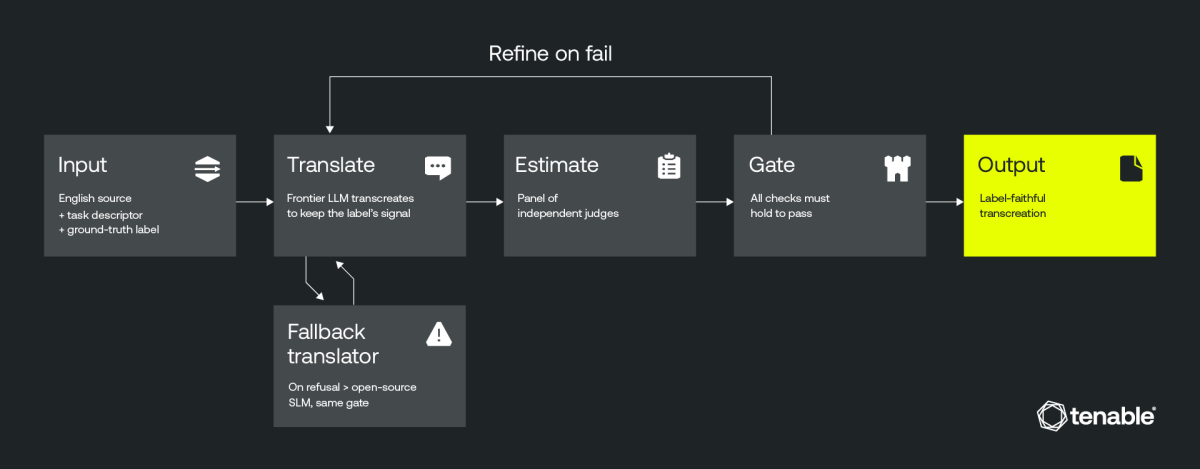
Tenable đã cải tiến công cụ bảo mật của mình để xử lý 10 ngôn ngữ, từ bỏ phương pháp dịch sang tiếng Anh. Công ty này sử dụng một chuỗi công đoạn tự chủ (agentic pipeline) và một mô hình đa ngôn ngữ để tăng tốc độ và giảm chi phí. Điều này giúp bảo vệ tổ chức khỏi các mối đe dọa không phải tiếng Anh.

Tenable Blog· Quốc tế EN
Tấn công từ lừa đảo phishing đến LLMjacking: Cắp mật khẩu và chiếm dụng tài khoản hóa đơn đám mây
Trí tuệ nhân tạo

Tấn công từ lừa đảo phishing đến LLMjacking: Cắp mật khẩu và chiếm dụng tài khoản hóa đơn đám mây

Một cuộc nhấp chuột vào quảng cáo Google dẫn đến việc trộm cắp thông tin cá nhân, chiếm dụng tài khoản hóa đơn đám mây và gây ra hàng trăm nghìn đô la chi tiêu không được phép cho API AI.

Wiz Research· Quốc tế EN
Threat Actor sử dụng AI tấn công ngân hàng Hàn Quốc
Trí tuệ nhân tạo

Threat Actor sử dụng AI tấn công ngân hàng Hàn Quốc

ThreatLabz phân tích một chiến dịch khai thác mới, trong đó một kẻ tấn công sử dụng ARTEX để nhắm mục tiêu vào các ngân hàng Hàn Quốc. ARTEX là một khung thử nghiệm xâm nhập tự động hóa do Trung Quốc phát triển, sử dụng mô hình ngôn ngữ lớn (LLMs) để tự động hóa công việc tình báo và khai thác. Kẻ tấn công đã khai thác các ứng dụng web ngoài hệ thống ngân hàng chính của các ngân hàng, lấy cắp thôn

Zscaler ThreatLabz· Quốc tế EN
Từ khoá #llm — HueCA-CYBER