Từ khoá

#llm

Tổng hợp bài viết được gắn thẻ “llm”.

Tổng số 39 bài viết•Trang 3 / 4

Bài viết theo từ khoá

10 bài trên trang
Cisco Talos phát hiện VOLTA, malware tự xóa sử dụng AI để đánh giá mục tiêu
Mối đe dọa

Cisco Talos phát hiện VOLTA, malware tự xóa sử dụng AI để đánh giá mục tiêu

Cisco Talos mới phát hiện VOLTA, một infostealer Windows tự xóa sử dụng AI để đánh giá mục tiêu. Malware này thu thập thông tin chi tiết về tài khoản, session và ví tiền cryptocurrency, sau đó gửi cho mô hình ngôn ngữ lớn để xếp hạng tài sản theo giá trị tiền mặt. Điều này giúp giảm công sức của hacker và tăng nguy cơ tấn công tiếp theo.

Cisco Talos· Quốc tế EN
Kiểm định LLM trong phân tích mã máy
Trí tuệ nhân tạo

Kiểm định LLM trong phân tích mã máy

Nghiên cứu của SentinelLabs đánh giá khả năng của mô hình lớn (LLM) trong phân tích mã máy và ghi chú vào cơ sở dữ liệu phân đoạn, phát hiện nhiều vấn đề về nhãn không chính xác và phân tích không đầy đủ. Để cải thiện hiệu suất, họ phát triển và thử nghiệm một tiêu chuẩn cho LLM trong phân tích mã máy, đảm bảo ghi chú có liên kết với bằng chứng, xác minh thay đổi trong cơ sở dữ liệu, bảo quản trạn

SentinelLabs· Quốc tế EN
Uber sử dụngSemantic Searchđể phát hiện hành vi nguy hiểm của AI
Trí tuệ nhân tạo

Uber sử dụngSemantic Searchđể phát hiện hành vi nguy hiểm của AI

Uber đã triển khai hệ thống ADR sử dụng AI để phân tích các phiên làm việc của AI, phát hiện hàng trăm trường hợp tiết lộ thông tin tài khoản và tạo lớp phòng ngừa. Tuy nhiên, phương pháp này tốn kém và không phù hợp cho việc điều tra nguy cơ.

Elastic Security Labs· Quốc tế EN
Threat Actors đảo chuyển truy cập LLM, tạo tốc độ trong phá hoại
Lỗ hổng

Threat Actors đảo chuyển truy cập LLM, tạo tốc độ trong phá hoại

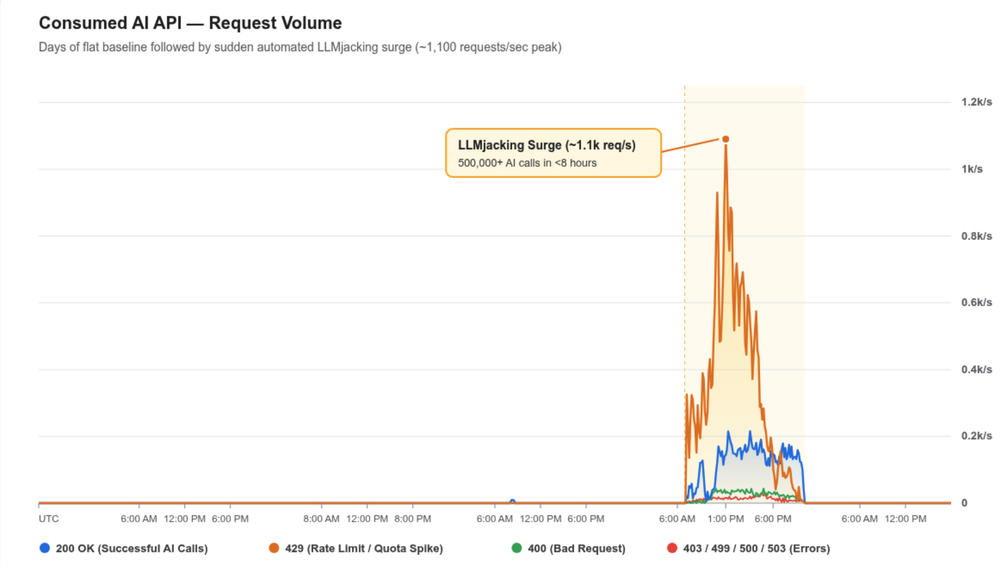
Threat actors đã thực hiện LLMJacking, đột nhập và truy cập vào hệ thống Large Language Models của doanh nghiệp. Họ sử dụng các tài khoản truy cập hợp pháp hoặc không hợp pháp để tạo ra chi phí ảo lên tới hàng trăm nghìn USD trong một ngày. Đa số các vụ tấn công bắt đầu bằng việc sử dụng token cloud identity bị lộ hoặc bị đánh cắp.

Google Threat Intelligence· Quốc tế EN
Tin tặc sử dụng AI trong cuộc tấn công thực tế
Trí tuệ nhân tạo

Tin tặc sử dụng AI trong cuộc tấn công thực tế

Kaspersky phát hiện một chiến dịch tấn công sử dụng CyberStrikeAI, một nền tảng AI tự động hóa cuộc tấn công. Trong chiến dịch, tin tặc sử dụng AI để tiến hành từ giai đoạn thăm dò đến chiếm toàn bộ hệ thống, đặc biệt là giai đoạn sau khi thăm dò.

Kaspersky Securelist· Quốc tế EN
VOLTA sử dụng AI phân loại nạn nhân dựa trên giá trị tài sản
Trí tuệ nhân tạo

VOLTA sử dụng AI phân loại nạn nhân dựa trên giá trị tài sản

VOLTA là một implant stealer với khả năng tích hợp AI để đánh giá giá trị tài sản của nạn nhân. Sau khi đánh cắp thông tin, VOLTA sử dụng LLM để phân loại và đánh giá giá trị tài sản của nạn nhân, từ đó xác định mục tiêu tấn công.

Cisco Talos· Quốc tế EN
Threat actors sử dụng ARTEX trong tấn công tự động
Trí tuệ nhân tạo

Threat actors sử dụng ARTEX trong tấn công tự động

Threat actors đã sử dụng ARTEX, một nền tảng pentesting tự động, để thực hiện các cuộc tấn công tự động. ARTEX cho phép các hoạt động xuyên bộ, khai thác cơ sở dữ liệu và chuẩn bị truy xuất dữ liệu. Nền tảng này đã được các nhóm tấn công từ nhiều động cơ sử dụng, bao gồm cả nhóm lừa đảo và tin tặc tình báo.

Google Threat Intelligence· Quốc tế EN
Kaspersky giới thiệu công nghệ tự động tạo filter cho báo động an ninh
Trí tuệ nhân tạo

Kaspersky giới thiệu công nghệ tự động tạo filter cho báo động an ninh

Kaspersky phát triển công nghệ tự động tạo filter cho báo động an ninh bằng cách sử dụng thuật toán FP-Growth để giảm tải công việc cho chuyên gia phân tích. Phương pháp này giúp loại bỏ báo động giả và tập trung vào những báo động thực sự.

Kaspersky Securelist· Quốc tế EN
270 lỗ hổng trong Plugins và Themes WordPress được khai thác
Lỗ hổng

270 lỗ hổng trong Plugins và Themes WordPress được khai thác

Trong tuần qua, Wordfence ghi nhận 270 lỗ hổng trong 184 Plugins và 15 Themes WordPress. Wordfence đã triển khai bảo vệ mới cho 232 lỗ hổng đã được vá và 38 lỗ hổng chưa được vá. Các lỗ hổng được phân loại theo mức độ nghiêm trọng, với 69 lỗ hổng có mức độ cao và 7 lỗ hổng có mức độ cực kỳ nghiêm trọng.

Wordfence· Quốc tế EN
Từ khoá #llm — HueCA-CYBER