Từ khoá

#malware

Tổng hợp bài viết được gắn thẻ “malware”.

Tổng số 129 bài viết•Trang 13 / 13

Bài viết theo từ khoá

10 bài trên trang
Ai-Powered tấn công đánh cắp thông tin đánh trúng cơ sở Linux chính phủ
Trí tuệ nhân tạo

Ai-Powered tấn công đánh cắp thông tin đánh trúng cơ sở Linux chính phủ

Một chiến dịch đánh cắp thông tin được điều hướng bởi trí tuệ nhân tạo nhắm vào cơ sở hạ tầng Linux của chính phủ. Tác giả sử dụng phần mềm độc hại tùy chỉnh, web shells và thủ thuật lấy mật khẩu nâng cao.

Palo Alto Unit 42· Quốc tế EN
Cisco Talos phát hiện hoạt động gián điệp từ UAT-6275
Lỗ hổng

Cisco Talos phát hiện hoạt động gián điệp từ UAT-6275

Cisco Talos và Recorded Future công bố hoạt động gián điệp mới từ UAT-6275, tập trung vào chính phủ và cơ sở hạ tầng quan trọng ở các nước Cộng hòa độc lập. Nghiên cứu viên tận dụng sơ hở của đối tác để xâm nhập trực tiếp vào cơ sở hạ tầng và mã độc của nhóm này.

Cisco Talos· Quốc tế EN
Threat Actor tấn công cung cấp cập nhật AOMEI trong thời gian rất Short
Lỗ hổng

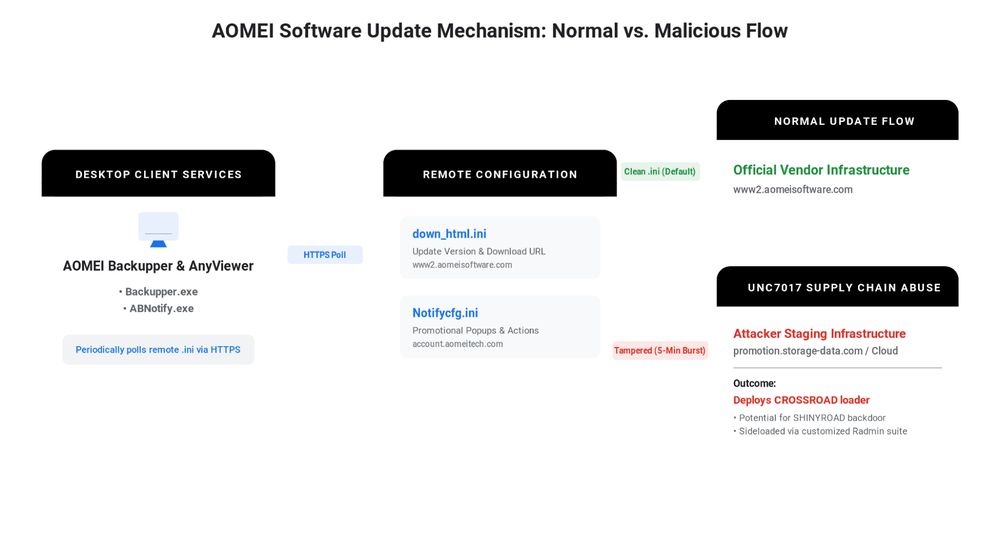
Threat Actor tấn công cung cấp cập nhật AOMEI trong thời gian rất Short

Threat actor UNC7017 đã tấn công hệ thống cập nhật của AOMEI Technology thông qua việc thay đổi cấu hình trong thời gian rất ngắn. Mỗi đợt tấn công chỉ kéo dài từ 5 đến 10 phút, sau đó hệ thống sẽ tự động khôi phục lại cấu hình ban đầu. Threat actor đã sử dụng CROSSROAD và SHINYROAD để tải xuống và cài đặt backdoor.

Google Threat Intelligence· Quốc tế EN
GhostX Ecosystem: Phishing mô hình mới, mục tiêu ngân hàng
Lỗ hổng

GhostX Ecosystem: Phishing mô hình mới, mục tiêu ngân hàng

Cyble phát hiện GhostX, một hệ sinh thái lừa đảo rộng lớn cho Android, bao gồm GhostBat RAT mới. Malware này sử dụng kỹ thuật Ghost Overlay để ghi nhận mật khẩu PIN trong ứng dụng Google Pay và MobiKwik, đồng thời nhắm vào 60 ứng dụng liên quan đến ngân hàng và thanh toán kỹ thuật số.

Cyble Research· Quốc tế EN
Tấn công giả mạo chiếm lĩnh hệ sinh thái lừa đảo tiếng Trung
Mối đe dọa

Tấn công giả mạo chiếm lĩnh hệ sinh thái lừa đảo tiếng Trung

Một hành động gián đoạn đã nhắm vào các nhà sản xuất lừa đảo tiếng Trung nổi bật, đặc biệt là các tổ chức ở Nhật Bản. Các kit lừa đảo CoGUI, CoAceV và CoFish_Ws, chiếm số lượng tin nhắn lớn nhất, đã bị gián đoạn. Hành động này có thể gây ra tổn thất đáng kể cho các nhóm tin tặc.

Proofpoint Threat Insight· Quốc tế EN
Nhóm tấn công UAT-6275 nhắm vào tổ chức chính phủ CIS
Mối đe dọa

Nhóm tấn công UAT-6275 nhắm vào tổ chức chính phủ CIS

Cisco Talos phát hiện hoạt động của nhóm UAT-6275 (TAG-193) nhắm vào tổ chức chính phủ ở các nước CIS, đặc biệt quan tâm đến nước Kazakhstan. Nhóm này sử dụng nhiều phương thức tấn công như document macro, PS2EXE, GitHub-hosted PowerShell và WinRAR. Các tài liệu bị lộ từ cơ sở hạ tầng cho thấy họ chuẩn bị cho hoạt động sau khi xâm nhập và có thể tấn công hệ thống Linux.

Cisco Talos· Quốc tế EN
Lỗ hổng mới trong WordPress, Apache Solr và Langflow bị khai thác
Lỗ hổng

Lỗ hổng mới trong WordPress, Apache Solr và Langflow bị khai thác

Cyble Research & Intelligence Labs (CRIL) ghi nhận việc khai thác lỗ hổng trong WordPress, Apache Solr và Langflow. CISA cũng công bố 14 thông báo về hệ thống kiểm soát công nghiệp (ICS) bao gồm 54 lỗ hổng, trong đó 13 được đánh giá là cấp độ nghiêm trọng.

Cyble Research· Quốc tế EN
Từ khoá #malware — HueCA-CYBER