




Số lỗ hổng tăng mạnh do AI phân tích code cũ
AI đang phát hiện hàng loạt lỗ hổng trong code cũ, làm tăng số lượng thông báo bảo mật hàng tháng lên hơn 10 lần. Tuy nhiên, chỉ có một số ít lỗ hổng được khai thác thực tế.
Cisco Talos· Quốc tế EN
Tổng hợp bài viết được gắn thẻ “microsoft”.
AI đang phát hiện hàng loạt lỗ hổng trong code cũ, làm tăng số lượng thông báo bảo mật hàng tháng lên hơn 10 lần. Tuy nhiên, chỉ có một số ít lỗ hổng được khai thác thực tế.
Volexity Volcano là công cụ phân tích nhanh và AI hỗ trợ hiệu quả, giúp phát hiện và điều tra các cuộc tấn công sử dụng zero-day exploit. Công cụ này cung cấp khả năng thu thập dữ liệu từ RAM, registry và các hives quan trọng, đồng thời tích hợp thông tin tình báo mạng để cung cấp cảnh báo sớm về hoạt động của kẻ tấn công.
Cisco Talos và Recorded Future công bố hoạt động gián điệp mới từ UAT-6275, tập trung vào chính phủ và cơ sở hạ tầng quan trọng ở các nước Cộng hòa độc lập. Nghiên cứu viên tận dụng sơ hở của đối tác để xâm nhập trực tiếp vào cơ sở hạ tầng và mã độc của nhóm này.
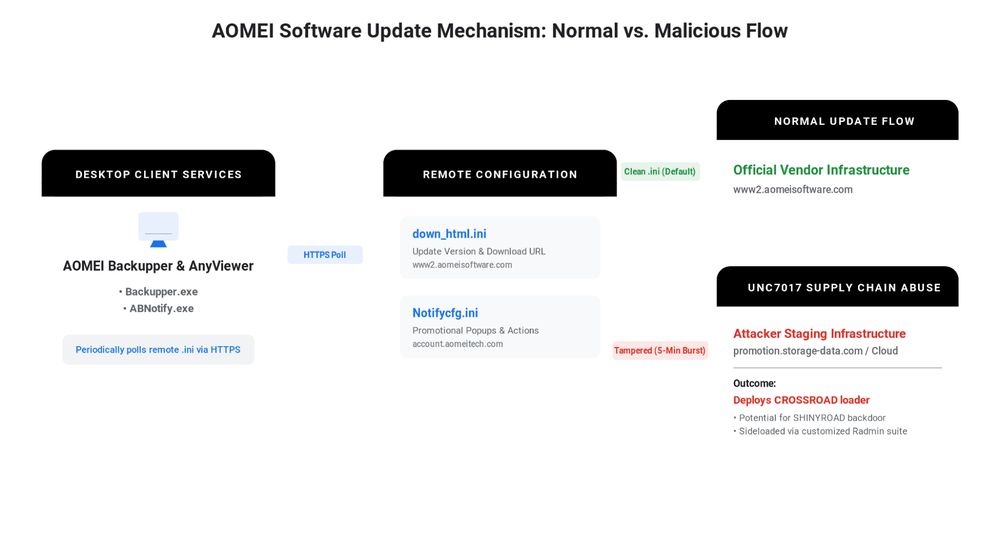
Threat actor UNC7017 đã tấn công hệ thống cập nhật của AOMEI Technology thông qua việc thay đổi cấu hình trong thời gian rất ngắn. Mỗi đợt tấn công chỉ kéo dài từ 5 đến 10 phút, sau đó hệ thống sẽ tự động khôi phục lại cấu hình ban đầu. Threat actor đã sử dụng CROSSROAD và SHINYROAD để tải xuống và cài đặt backdoor.
Một hành động gián đoạn đã nhắm vào các nhà sản xuất lừa đảo tiếng Trung nổi bật, đặc biệt là các tổ chức ở Nhật Bản. Các kit lừa đảo CoGUI, CoAceV và CoFish_Ws, chiếm số lượng tin nhắn lớn nhất, đã bị gián đoạn. Hành động này có thể gây ra tổn thất đáng kể cho các nhóm tin tặc.
Microsoft vừa công bố bản cập nhật an ninh cho tháng 10 năm 2026, bao gồm các sửa chữa cho các lỗ hổng an ninh đã biết.
Microsoft vừa phát hành bản vá cho hơn 1,400 lỗ hổng an ninh trong hệ điều hành Windows và các phần mềm khác. Trong số này có một lỗ hổng zero-day và 78 lỗ hổng được đánh giá là cấp thiết. Microsoft đã gia hạn thời gian hỗ trợ cập nhật cho Windows 10 đến năm 2027.
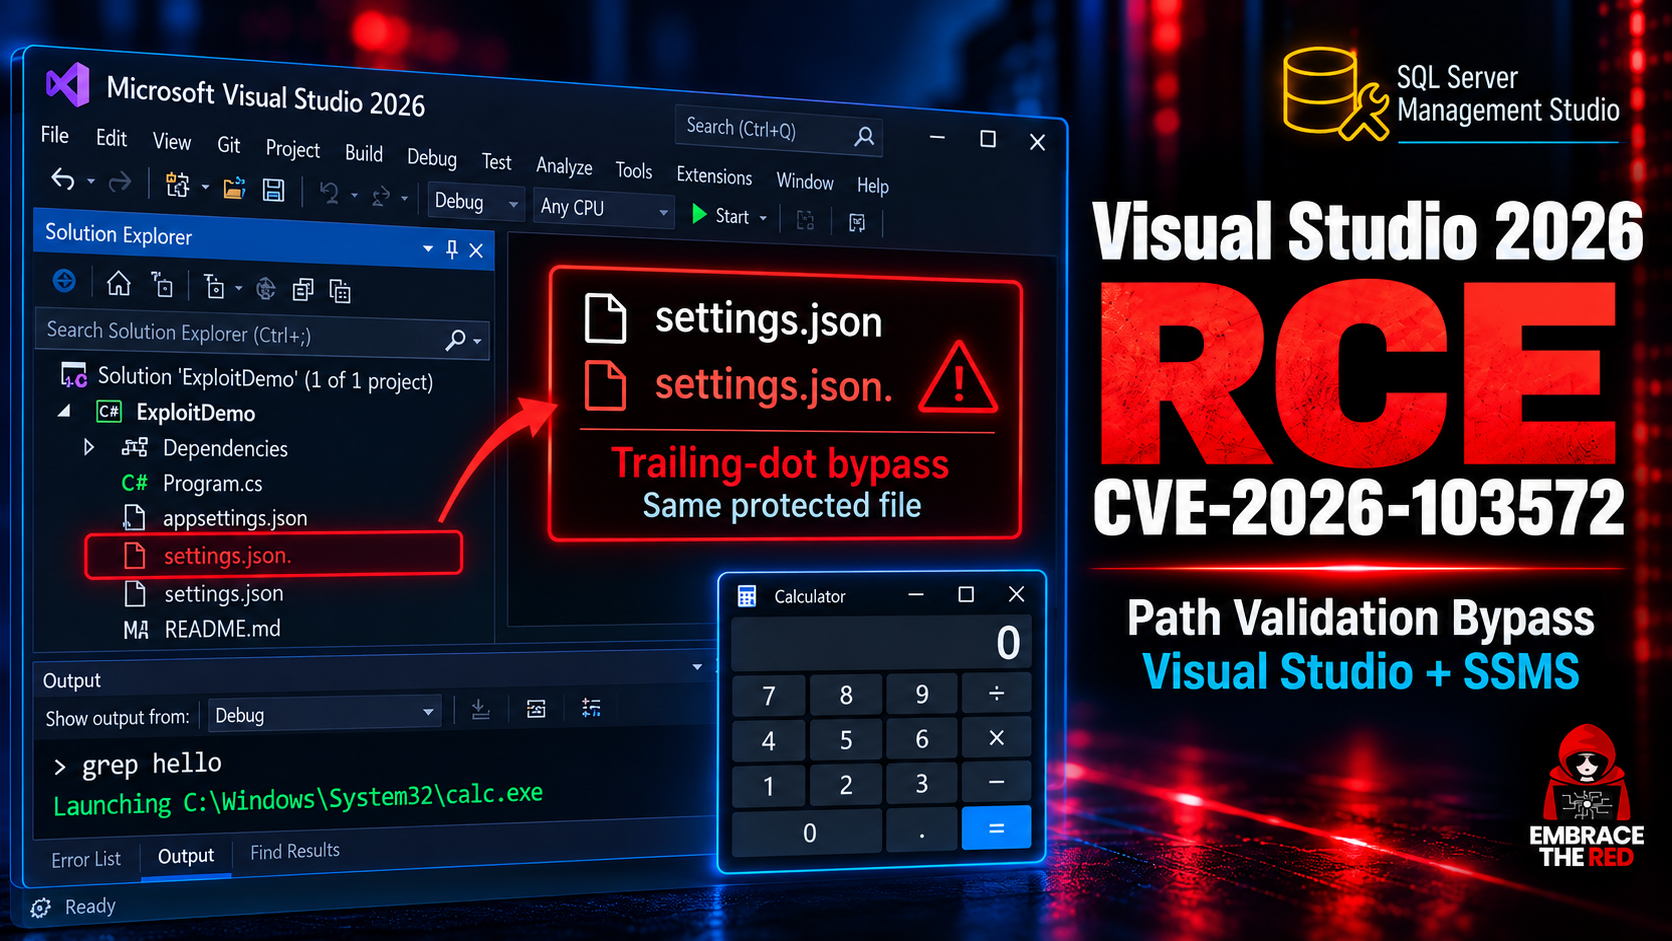
Microsoft đã phát hành bản vá cho một lỗ hổng Remote Code Execution trong Visual Studio Copilot mà tác giả đã báo cáo hồi tháng 8. Lỗ hổng này cho phép Copilot thoát khỏi các hạn chế chứa và thực thi lệnh tùy ý.