Từ khoá

#phishing

Tổng hợp bài viết được gắn thẻ “phishing”.

Tổng số 59 bài viết•Trang 6 / 6

Bài viết theo từ khoá

10 bài trên trang
Tenable phát triển công cụ bảo mật đa ngôn ngữ, tăng hiệu suất và độ chính xác
Trí tuệ nhân tạo

Tenable phát triển công cụ bảo mật đa ngôn ngữ, tăng hiệu suất và độ chính xác

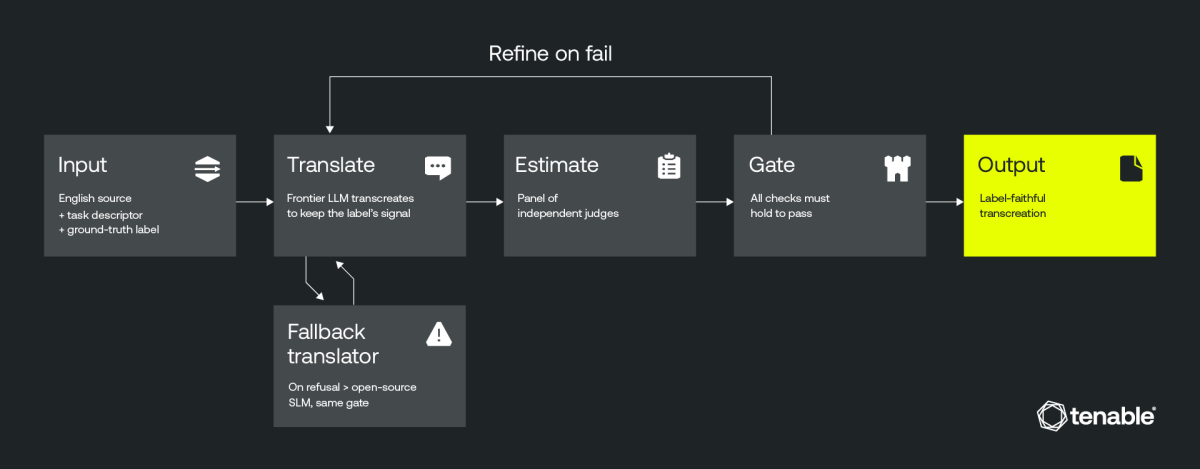
Tenable đã cải tiến công cụ bảo mật của mình để xử lý 10 ngôn ngữ, từ bỏ phương pháp dịch sang tiếng Anh. Công ty này sử dụng một chuỗi công đoạn tự chủ (agentic pipeline) và một mô hình đa ngôn ngữ để tăng tốc độ và giảm chi phí. Điều này giúp bảo vệ tổ chức khỏi các mối đe dọa không phải tiếng Anh.

Tenable Blog· Quốc tế EN
Tài khoản chính thức Becomes công cụ tấn công, Cisco Talos theo dõi sự nghiên
Mối đe dọa

Tài khoản chính thức Becomes công cụ tấn công, Cisco Talos theo dõi sự nghiên

Cisco Talos đã theo dõi sự gia tăng sử dụng tài khoản chính thức của các nền tảng hợp pháp như công cụ tấn công. Trong hai chiến dịch gần đây, tin tặc đã lợi dụng hệ thống thông báo giao dịch của Staples và Dell để tạo ra tình huống khẩn cấp và hướng người dùng đến số điện thoại kiểm soát bởi kẻ tấn công.

Cisco Talos· Quốc tế EN
Tấn công từ lừa đảo phishing đến LLMjacking: Cắp mật khẩu và chiếm dụng tài khoản hóa đơn đám mây
Trí tuệ nhân tạo

Tấn công từ lừa đảo phishing đến LLMjacking: Cắp mật khẩu và chiếm dụng tài khoản hóa đơn đám mây

Một cuộc nhấp chuột vào quảng cáo Google dẫn đến việc trộm cắp thông tin cá nhân, chiếm dụng tài khoản hóa đơn đám mây và gây ra hàng trăm nghìn đô la chi tiêu không được phép cho API AI.

Wiz Research· Quốc tế EN
FBI nghi ngờ người đàm phánransomware liên quan đến nhóm ShinyHunters
Mối đe dọa

FBI nghi ngờ người đàm phánransomware liên quan đến nhóm ShinyHunters

FBI đã xác định hai nhà đàm phánransomware có quan hệ gần gũi với nhóm ShinyHunters, trong đó một người đã giúp nhóm này vận hành trang web gây áp lực lên nạn nhân phải trả tiền chuộc. ShinyHunters đã khai thác hàng chục vụ rò rỉ dữ liệu lớn từ năm 2019, và đã extor hơn 70 triệu đôla từ nạn nhân trong năm nay.

Krebs on Security· Quốc tế EN
GhostX Ecosystem: Phishing mô hình mới, mục tiêu ngân hàng
Lỗ hổng

GhostX Ecosystem: Phishing mô hình mới, mục tiêu ngân hàng

Cyble phát hiện GhostX, một hệ sinh thái lừa đảo rộng lớn cho Android, bao gồm GhostBat RAT mới. Malware này sử dụng kỹ thuật Ghost Overlay để ghi nhận mật khẩu PIN trong ứng dụng Google Pay và MobiKwik, đồng thời nhắm vào 60 ứng dụng liên quan đến ngân hàng và thanh toán kỹ thuật số.

Cyble Research· Quốc tế EN
Tấn công giả mạo chiếm lĩnh hệ sinh thái lừa đảo tiếng Trung
Mối đe dọa

Tấn công giả mạo chiếm lĩnh hệ sinh thái lừa đảo tiếng Trung

Một hành động gián đoạn đã nhắm vào các nhà sản xuất lừa đảo tiếng Trung nổi bật, đặc biệt là các tổ chức ở Nhật Bản. Các kit lừa đảo CoGUI, CoAceV và CoFish_Ws, chiếm số lượng tin nhắn lớn nhất, đã bị gián đoạn. Hành động này có thể gây ra tổn thất đáng kể cho các nhóm tin tặc.

Proofpoint Threat Insight· Quốc tế EN
Lỗ hổng mới trong WordPress, Apache Solr và Langflow bị khai thác
Lỗ hổng

Lỗ hổng mới trong WordPress, Apache Solr và Langflow bị khai thác

Cyble Research & Intelligence Labs (CRIL) ghi nhận việc khai thác lỗ hổng trong WordPress, Apache Solr và Langflow. CISA cũng công bố 14 thông báo về hệ thống kiểm soát công nghiệp (ICS) bao gồm 54 lỗ hổng, trong đó 13 được đánh giá là cấp độ nghiêm trọng.

Cyble Research· Quốc tế EN
Từ khoá #phishing — HueCA-CYBER