Từ khoá

#phishing

Tổng hợp bài viết được gắn thẻ “phishing”.

Tổng số 59 bài viết•Trang 5 / 6

Bài viết theo từ khoá

10 bài trên trang
Tin tặc sử dụng AI trong cuộc tấn công thực tế
Trí tuệ nhân tạo

Tin tặc sử dụng AI trong cuộc tấn công thực tế

Kaspersky phát hiện một chiến dịch tấn công sử dụng CyberStrikeAI, một nền tảng AI tự động hóa cuộc tấn công. Trong chiến dịch, tin tặc sử dụng AI để tiến hành từ giai đoạn thăm dò đến chiếm toàn bộ hệ thống, đặc biệt là giai đoạn sau khi thăm dò.

Kaspersky Securelist· Quốc tế EN
Threat actors sử dụng ARTEX trong tấn công tự động
Trí tuệ nhân tạo

Threat actors sử dụng ARTEX trong tấn công tự động

Threat actors đã sử dụng ARTEX, một nền tảng pentesting tự động, để thực hiện các cuộc tấn công tự động. ARTEX cho phép các hoạt động xuyên bộ, khai thác cơ sở dữ liệu và chuẩn bị truy xuất dữ liệu. Nền tảng này đã được các nhóm tấn công từ nhiều động cơ sử dụng, bao gồm cả nhóm lừa đảo và tin tặc tình báo.

Google Threat Intelligence· Quốc tế EN
Mối đe dọa

Nhóm tấn công sử dụng quishing tăng cường lừa đảo qua mã QR

Nhóm tấn công đã sử dụng quishing, một phương thức lừa đảo mới thông qua mã QR, để tăng cường hoạt động lừa đảo qua email. Trong nửa đầu năm 2026, mã QR xuất hiện trong khoảng 11% email lừa đảo được phân tích bởi ESET. Quishing đã trở thành một mối đe dọa đáng kể, đặc biệt là ở Mỹ, Tây Ban Nha và Mexico.

WeLiveSecurity Español· Quốc tế ES
Cisco Talos phát hiện NIK C2, framework AI tích hợp vào chuỗi tấn công
Mối đe dọa

Cisco Talos phát hiện NIK C2, framework AI tích hợp vào chuỗi tấn công

Cisco Talos đã phát hiện NIK C2, một framework mới sử dụng AI trong chuỗi tấn công. Framework này cho phép kẻ tấn công truy xuất thông tin, theo dõi hành vi người dùng và triển khai mã độc. Thách thức mới là việc bảo vệ hệ thống trước những đe dọa tích hợp AI.

Cisco Talos· Quốc tế EN
Nhóm tấn công giả mạo bộ phận IT trong cuộc gọi lừa đảo, ransomware gia tăng
Mối đe dọa

Nhóm tấn công giả mạo bộ phận IT trong cuộc gọi lừa đảo, ransomware gia tăng

Trong quý 3 năm 2026, Cisco Talos ghi nhận sự gia tăng hoạt động ransomware và các cuộc tấn công giả mạo bộ phận IT qua cuộc gọi lừa đảo (vishing). Thống kê cho thấy ransomware chiếm 27% các vụ việc, tăng từ 20% trong bốn quý trước. Thám tử Cisco cũng phát hiện biến thể ransomware mới VYPR, với kỹ thuật tấn công đa dạng.

Cisco Talos· Quốc tế EN
Lỗ hổng

Lỗ hổng zero-day trong EPICS Base bị khai thác, Google phát hành bản vá khẩn

CISA cảnh báo các lỗ hổng zero-day trong EPICS Base có thể gây ra tình trạng mất dịch vụ, rò rỉ thông tin và mã độc chạy tự động. Các phiên bản EPICS Base <=7.0.10 đều bị ảnh hưởng. Google đã phát hành bản vá 7.0.11 để khắc phục.

CISA Advisories· Quốc tế EN
Cyble Brand Intelligence có thể ngăn ngừa chiến dịch ClickFix
Trí tuệ nhân tạo

Cyble Brand Intelligence có thể ngăn ngừa chiến dịch ClickFix

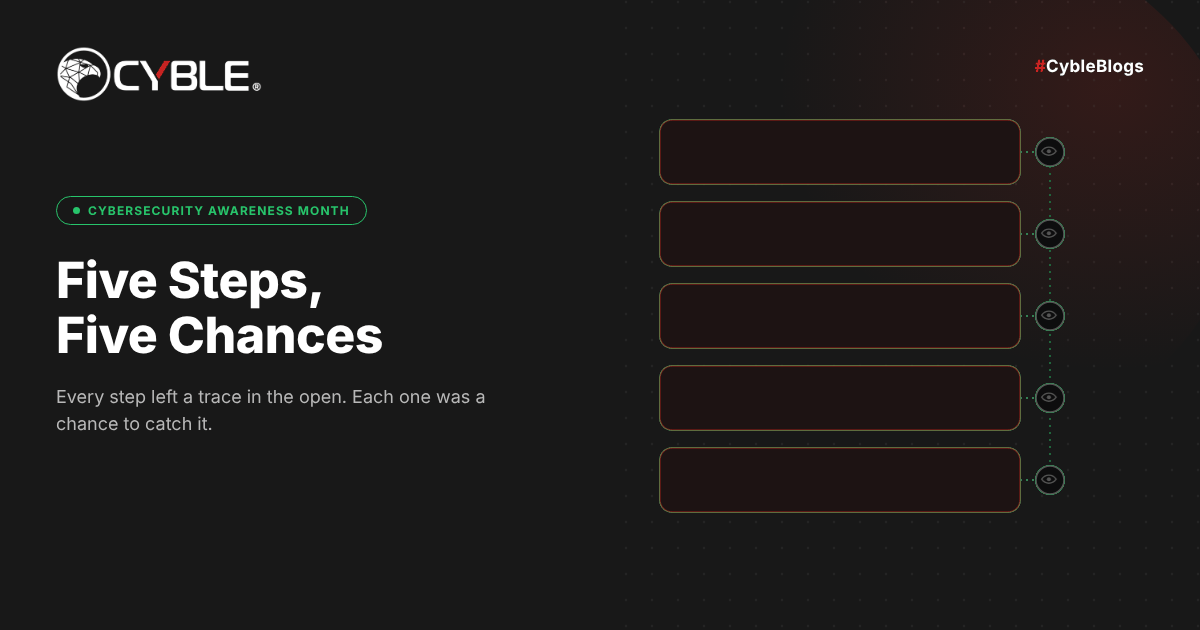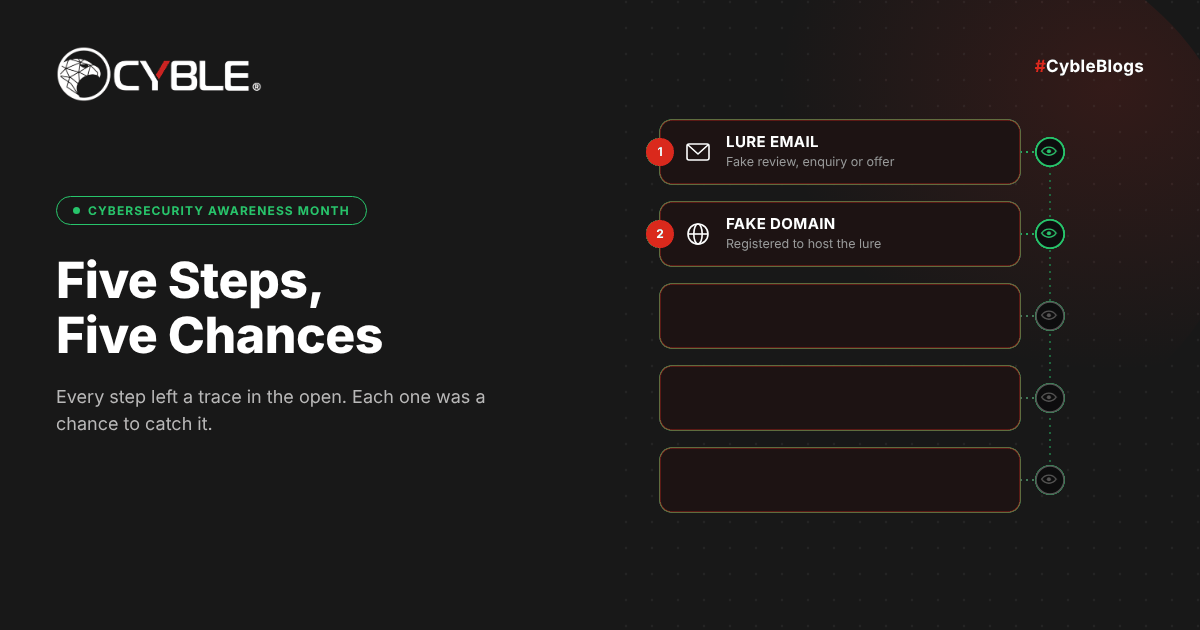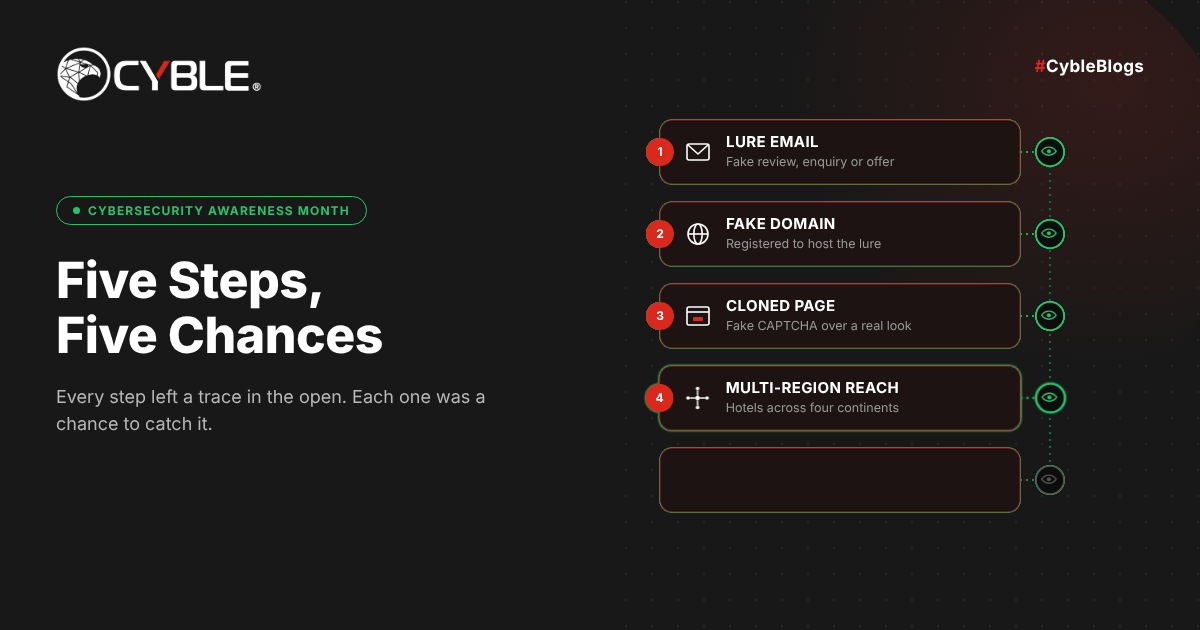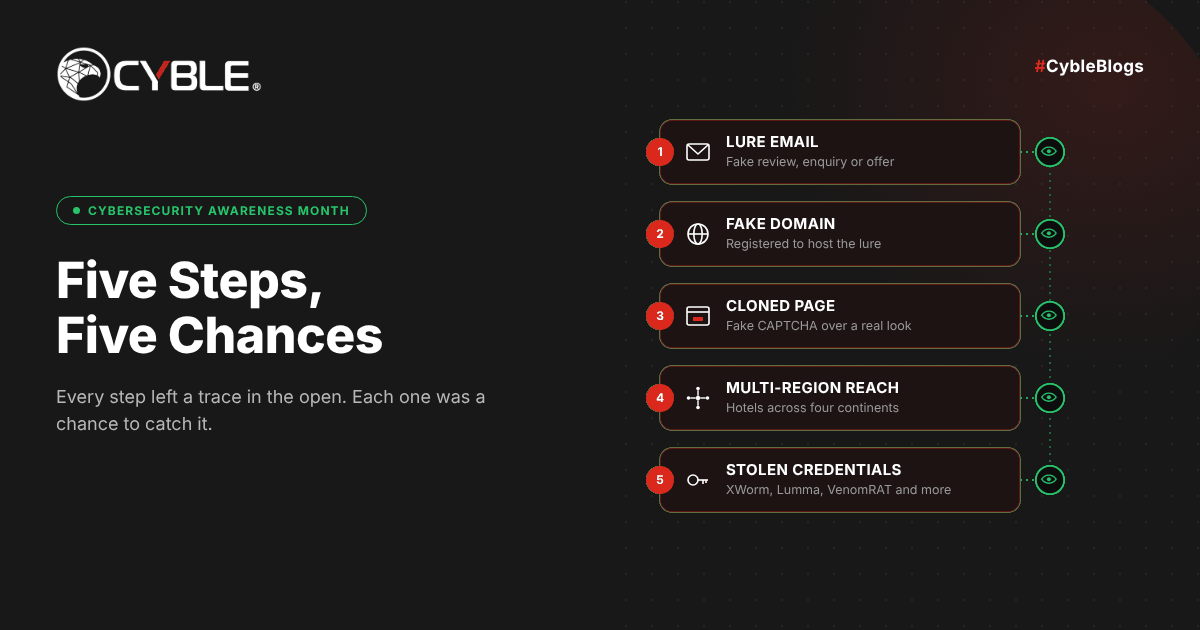
Storm-1865 đã sử dụng danh tiếng của Booking.com để tấn công nhân viên khách sạn và du lịch tại Bắc Mỹ, châu Âu, Oceania và châu Á từ tháng 12/2024. Chiến dịch này bao gồm bốn phần: lures, landing pages, tricks và payload. Cyble Brand Intelligence & Protection có thể phát hiện và ngăn chặn các hoạt động này ở mỗi bước của chiến dịch.

Cyble Research· Quốc tế EN
Từ khoá #phishing — HueCA-CYBER