Từ khoá

#phishing

Tổng hợp bài viết được gắn thẻ “phishing”.

Tổng số 59 bài viết•Trang 4 / 6

Bài viết theo từ khoá

10 bài trên trang
Tin tặc sử dụng ARTEX tấn công ngành tài chính
Lỗ hổng

Tin tặc sử dụng ARTEX tấn công ngành tài chính

Threat actor Storm-3358 đã sử dụng agentic AI framework ARTEX để tấn công các tổ chức tài chính. ARTEX được sử dụng kết hợp với công cụ tự động hóa truyền thống để phát hiện và khai thác lỗ hổng, đồng thời cài đặt trojan để kiểm soát hệ thống bị tấn công.

Microsoft Security Blog· Quốc tế EN
Threat actors sử dụng AI tự chủ để khai thác thông tin bí mật
Trí tuệ nhân tạo

Threat actors sử dụng AI tự chủ để khai thác thông tin bí mật

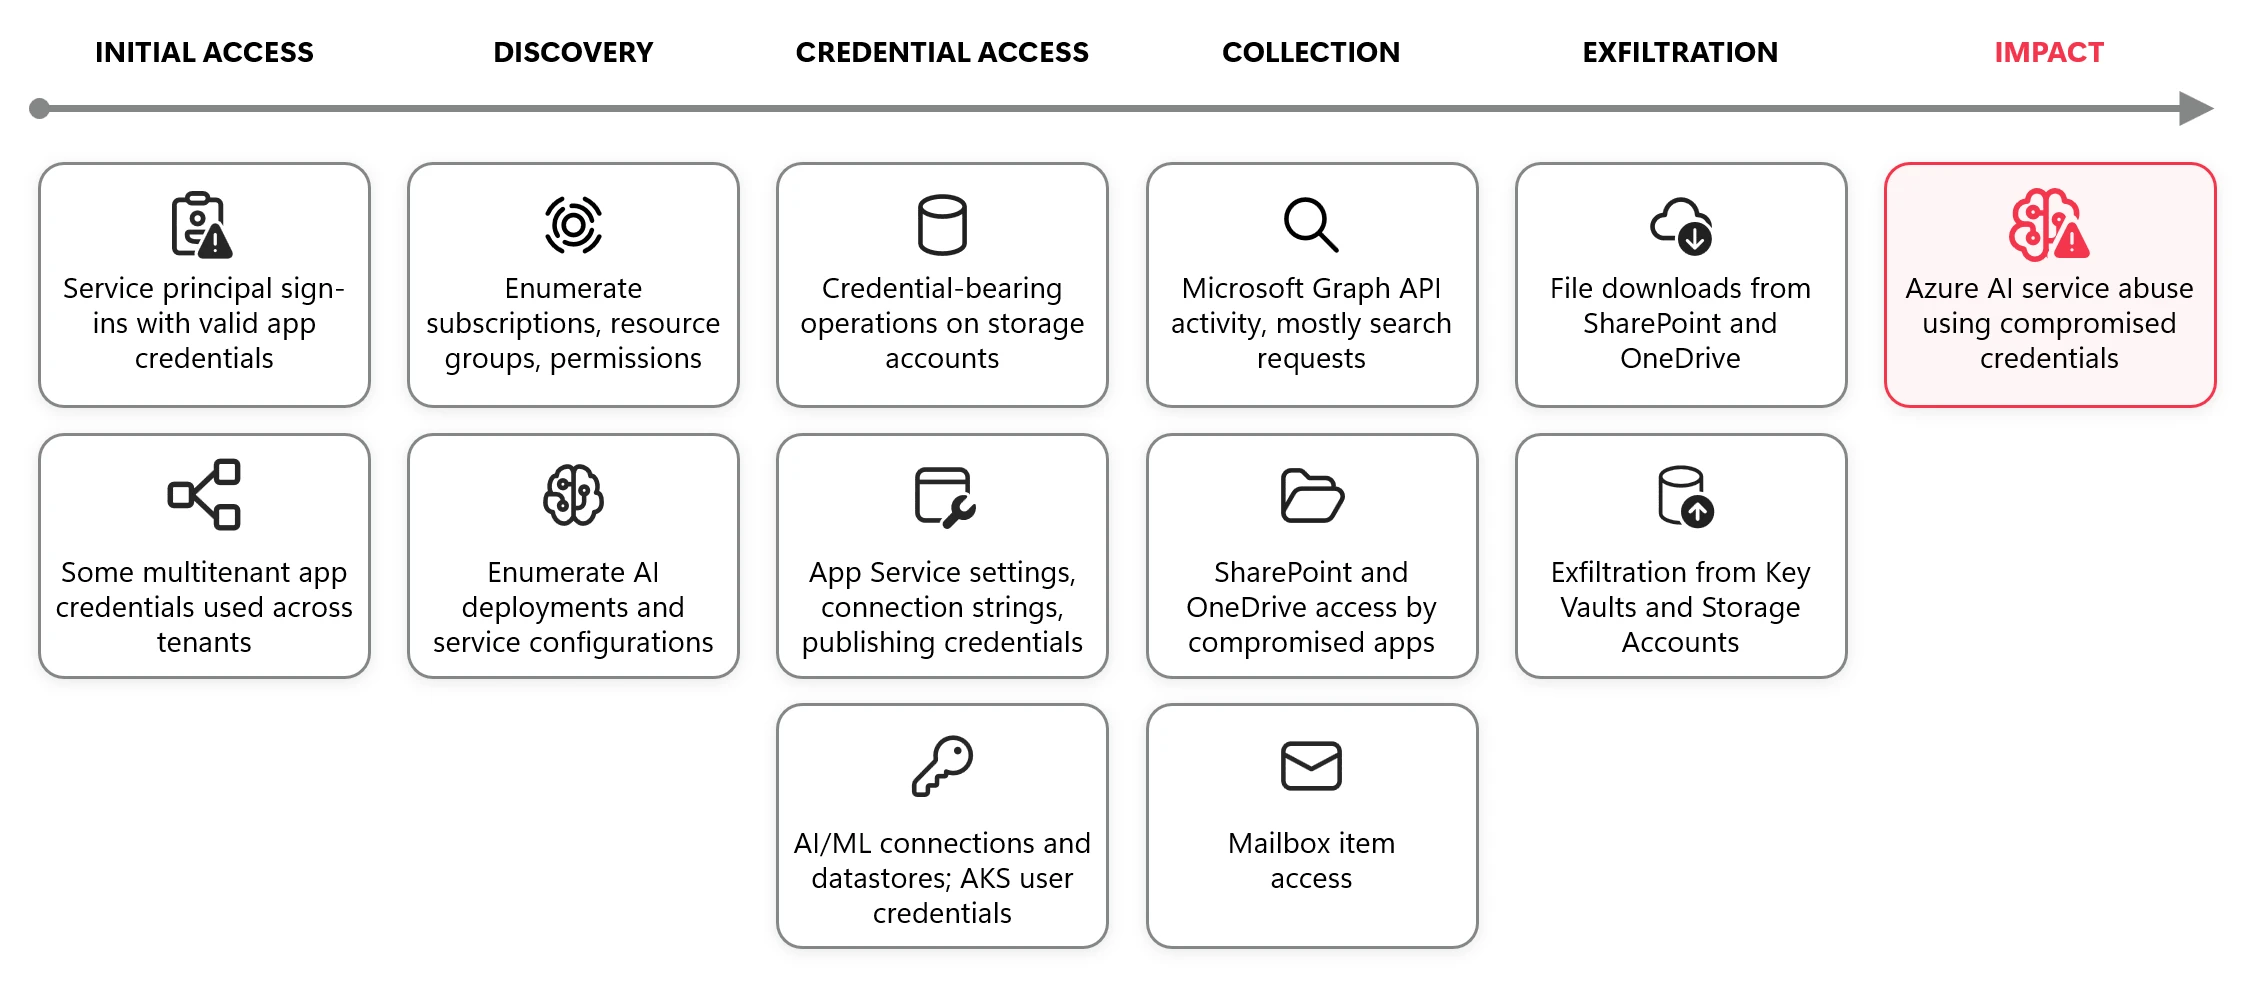
Microsoft Threat Intelligence phát hiện các nhóm tấn công sử dụng công cụ AI tự chủ để tìm kiếm và khai thác thông tin bí mật từ các mã nguồn công khai. Những thông tin này được sử dụng để tấn công các dịch vụ đám mây, bao gồm cả Azure. Các công cụ AI giúp các nhóm tấn công tăng tốc quá trình tìm kiếm và khai thác thông tin, từ đó tạo ra mối đe dọa mới.

Microsoft Security Blog· Quốc tế EN
Cisco Talos phát hiện VOLTA, malware tự xóa sử dụng AI để đánh giá mục tiêu
Mối đe dọa

Cisco Talos phát hiện VOLTA, malware tự xóa sử dụng AI để đánh giá mục tiêu

Cisco Talos mới phát hiện VOLTA, một infostealer Windows tự xóa sử dụng AI để đánh giá mục tiêu. Malware này thu thập thông tin chi tiết về tài khoản, session và ví tiền cryptocurrency, sau đó gửi cho mô hình ngôn ngữ lớn để xếp hạng tài sản theo giá trị tiền mặt. Điều này giúp giảm công sức của hacker và tăng nguy cơ tấn công tiếp theo.

Cisco Talos· Quốc tế EN
Lưu ý: Email giả mạo tăng mạnh, QR code tấn công giảm
Lỗ hổng

Lưu ý: Email giả mạo tăng mạnh, QR code tấn công giảm

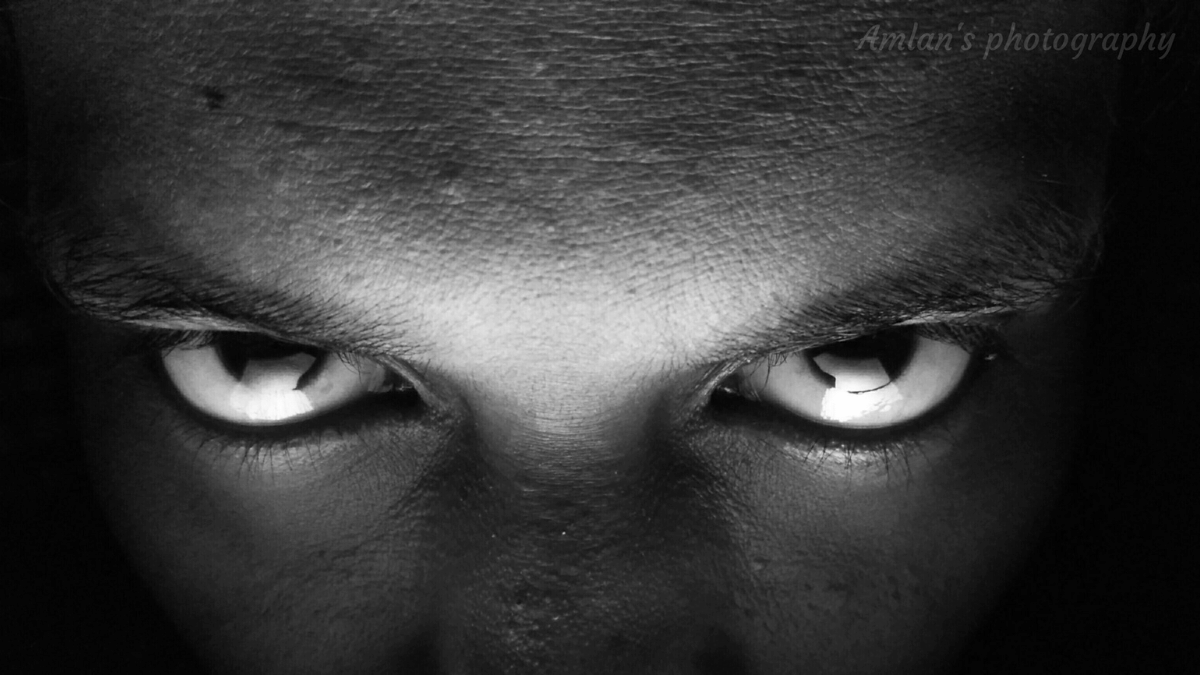
Trong quý 3 năm 2026, Microsoft Threat Intelligence phát hiện khoảng 7,3 tỷ email giả mạo, tăng 41% so với tháng 8. Tuy nhiên, kỹ thuật QR code tấn công giảm mạnh, trong khi CAPTCHA-gated phishing tăng trở lại. Spoofed sender domains vẫn là một mối đe dọa đáng kể, với DocuSign là thương hiệu bị giả mạo nhiều nhất.

Microsoft Security Blog· Quốc tế EN
Vizio và Samsung smart TVs vẫn gửi dữ liệu xem dù đã tắt tính năng ACR
Mối đe dọa

Vizio và Samsung smart TVs vẫn gửi dữ liệu xem dù đã tắt tính năng ACR

Nghiên cứu cho thấy Vizio và Samsung smart TVs vẫn gửi dữ liệu xem cho bên thứ ba ngay cả khi người dùng đã tắt tính năng Automatic Content Recognition (ACR). Chỉ có bốn hệ điều hành smart TV thực hiện đúng yêu cầu opt-out.

Malwarebytes Labs· Quốc tế EN
Phòng thủ

Các cơ quan chính phủ Mỹ cảnh báo bảo vệ hệ thống lạnh công nghiệp

Các cơ quan chính phủ Mỹ cảnh báo về hoạt động mạng độc hại nhắm vào hệ thống lạnh công nghiệp và chuỗi lạnh. Các hệ thống này được sử dụng rộng rãi trong các ngành y tế, hóa chất, nông nghiệp và vận tải. Các cơ quan khuyên các chủ sở hữu và người vận hành nên bảo vệ hệ thống bằng cách sử dụng xác thực mạnh, cập nhật hệ thống, xác định các hệ thống có thể truy cập từ Internet, loại bỏ truy cập từ

CISA Advisories· Quốc tế EN
AI sẽ nâng cấp ransomware tấn công hạ tầng quan trọng Anh
Trí tuệ nhân tạo

AI sẽ nâng cấp ransomware tấn công hạ tầng quan trọng Anh

NCSC dự đoán AI sẽ được sử dụng trong ransomware tấn công hạ tầng quan trọng của Anh vào năm 2028. Trong khi đó, các quốc gia như Trung Quốc và Nga đã sử dụng AI trong các hoạt động mạng để đạt được mục tiêu chính trị.

Cyble Research· Quốc tế EN
Tin tặc khai thác sự tin cậy vào công cụ quản lý từ xa
Mối đe dọa

Tin tặc khai thác sự tin cậy vào công cụ quản lý từ xa

Trong quý 2026, tin tặc đã khai thác sự tin cậy vào các công cụ quản lý từ xa, AI coding assistants và ứng dụng Microsoft để thực hiện các cuộc tấn công. Những cuộc tấn công này sử dụng các công cụ được tin tưởng để duy trì quyền truy cập và hành động nhanh chóng.

Elastic Security Labs· Quốc tế EN
Lỗ hổng

Lỗ hổng SQL Injection trong Subnet Solutions PowerSYSTEM Center bị khai thác

CISA cảnh báo các lỗ hổng SQL Injection trong Subnet Solutions PowerSYSTEM Center có thể cho phép kẻ tấn công thực thi lệnh SQL không được phép và truy cập tài nguyên không được phép. Các phiên bản PowerSYSTEM Center 2020, 2024 và 2026 đều bị ảnh hưởng.

CISA Advisories· Quốc tế EN
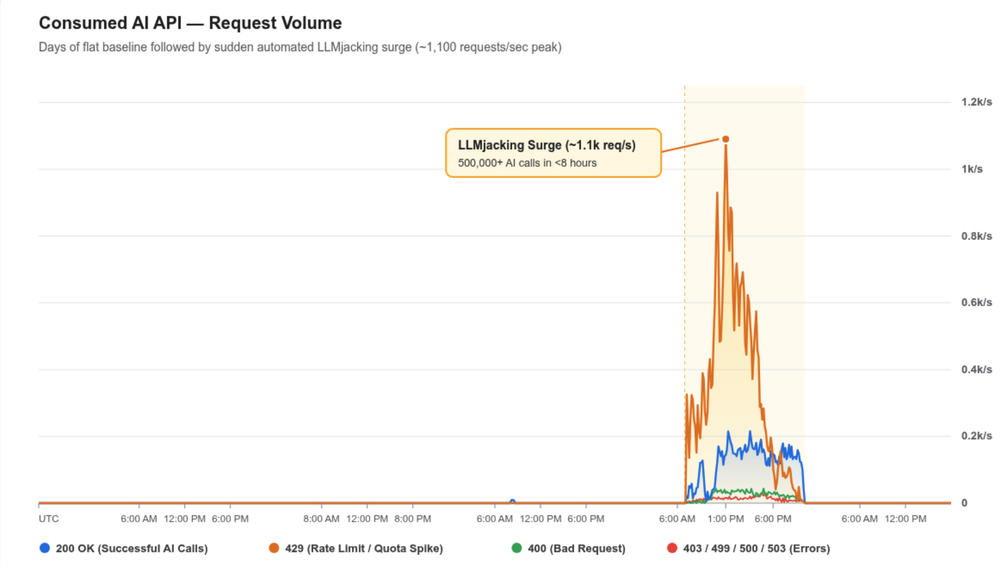
Threat Actors đảo chuyển truy cập LLM, tạo tốc độ trong phá hoại
Lỗ hổng

Threat Actors đảo chuyển truy cập LLM, tạo tốc độ trong phá hoại

Threat actors đã thực hiện LLMJacking, đột nhập và truy cập vào hệ thống Large Language Models của doanh nghiệp. Họ sử dụng các tài khoản truy cập hợp pháp hoặc không hợp pháp để tạo ra chi phí ảo lên tới hàng trăm nghìn USD trong một ngày. Đa số các vụ tấn công bắt đầu bằng việc sử dụng token cloud identity bị lộ hoặc bị đánh cắp.

Google Threat Intelligence· Quốc tế EN
Từ khoá #phishing — HueCA-CYBER