




Tấn công réfrigérant lan rộng sang 13 quốc gia
Tấn công réfrigérant đã lan rộng sang 13 quốc gia, gây ảnh hưởng lớn đến hệ thống lạnh và chuỗi lạnh. France đã xác định nhóm Iran Shahid Kaveh thực hiện vụ tấn công vào tháng 10.
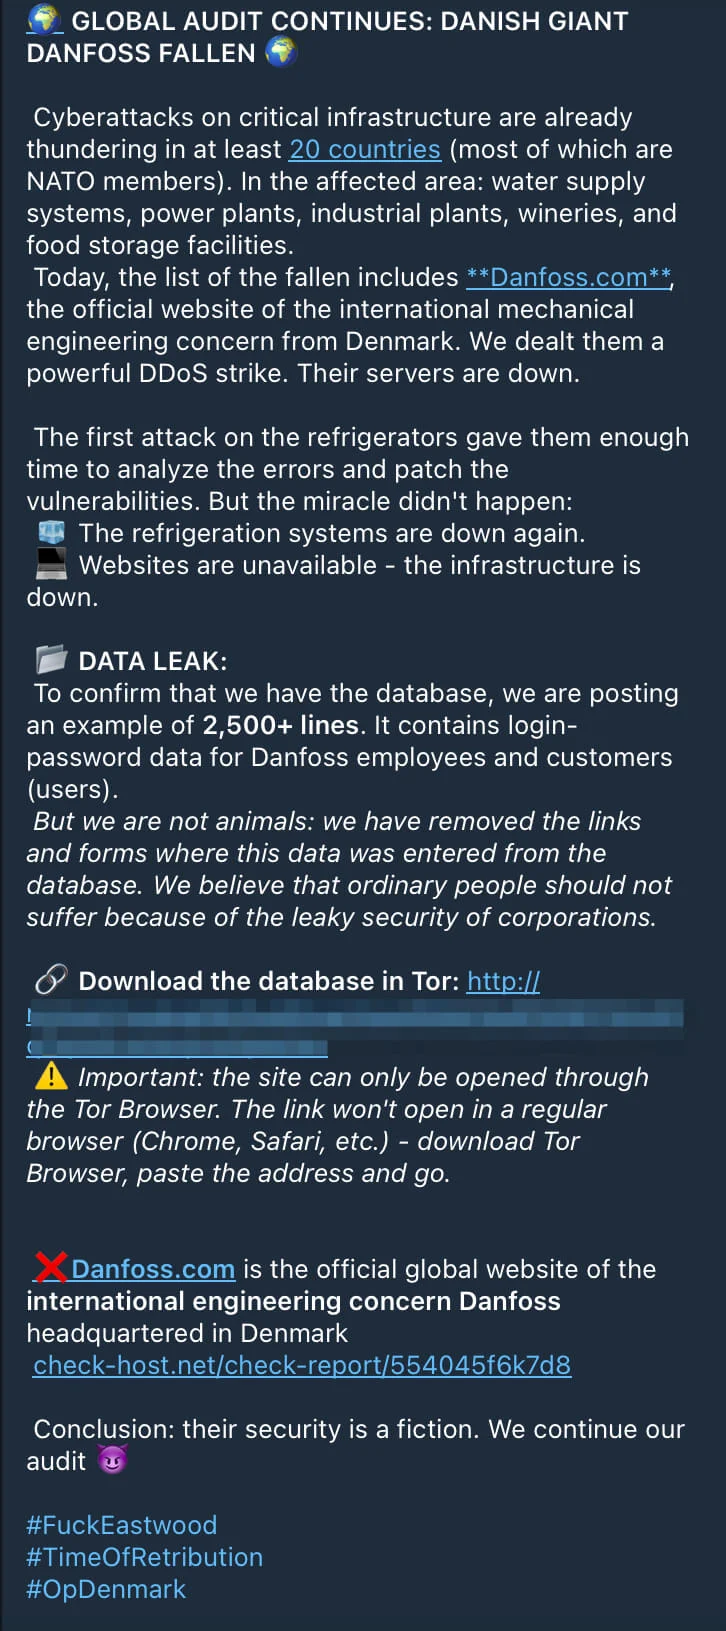
Tấn công réfrigérant đã lan rộng sang 13 quốc gia, gây ảnh hưởng lớn đến hệ thống lạnh và chuỗi lạnh. France đã xác định nhóm Iran Shahid Kaveh thực hiện vụ tấn công vào tháng 10.
Điểm chính
- Tấn công réfrigérant lan rộng sang 13 quốc gia, bao gồm cả UK và US.
- France xác định Iran Shahid Kaveh thực hiện vụ tấn công vào tháng 10.
- Tấn công này đã gây ra sự thất bại của réfrigérant tại các cơ sở quân sự Mỹ và các siêu thị tại Pháp.
Khuyến nghị
- Các cơ sở hạ tầng quan trọng nên kiểm tra và cập nhật hệ thống bảo mật ngay lập tức.
- Cần tăng cường giám sát và bảo vệ cho các thiết bị réfrigérant internet-exposed.
Lưu ý: Bài viết được biên dịch và tóm tắt tự động bằng AI từ nguồn SOCRadar. Vui lòng đối chiếu bài gốc trước khi sử dụng.
🛡️ Thông tin lỗ hổng liên quan (7)
Tổng hợp tự động từ MITRE CVE · NIST NVD · FIRST EPSS · CISA KEV · dịch bằng AITránh xác thực với quyền truy cập ưu tiên trong Danfoss AK-SM 8xxA Series trước phiên bản 4.2
Vulnerability của việc xác thực không đúng trong Danfoss AKSM8xxA Series. Vấn đề này ảnh hưởng đến Danfoss AK-SM 8xxA Series trước phiên bản 4.2
Thực Thi Mã Trở Lại Sau Khi Xác Thận Trong Lệnh Shell của Hệ Điều Hành trong Danfoss AK-SM8xxA Series
Không xử lý đúng của các trường cấu hình báo động gửi mail được sử dụng trong lệnh shell của hệ điều hành ('Phát Biểu Lệnh Trong Lệnh') trong Danfoss AK-SM8xxA Series trước phiên bản 4.3.1, dẫn đến khả năng thực thi mã遠程代码执行漏洞在Danfoss AK-SM8xxA系列(版本4.3.1之前)中,由于未正确处理用于操作系统外壳命令的报警到邮件配置字段,可能导致受认证用户在受攻击系统上的潜在远程代码执行。
Tiền xác thực chèn cấu hình nginx trong Danfoss AK-SM8xxA Series
Trước phiên bản 4.3.1, Danfoss AK-SM8xxA Series có khả năng bị tấn công từ chối dịch vụ do xử lý không đúng các điều kiện ngoại lệ trong cấu hình giao diện web đã xác thực từ bên ngoài.
Copeland XWEB và XWEB Pro Sử Dụng Một Giải Thuật Mã Hóa Ráchfrage hoặc Mang Nguy Cận
Một lỗ hổng vượt qua xác thực tồn tại trong Copeland XWEB Pro phiên bản 1.12.1 và trước đó, cho phép bất kỳ kẻ tấn công nào vượt qua yêu cầu xác thực và thực hiện mã hóa trước khi xác thực trên hệ thống.
Sự tạo mật khẩu mặc định "ONEDAY" cho người dùng quản trị đến các dịch vụ ứng dụng được tạo dự đoán một cách nhất quán
E3 Site Supervisor (phiên bản firmware < 2.31F01) có một người dùng quản trị mặc định "ONEDAY" với mật khẩu được tạo hàng ngày. Một kẻ tấn công có thể dự đoán mật khẩu cho người dùng ONEDAY. Người dùng oneday không thể bị xóa hoặc chỉnh sửa bởi bất kỳ người dùng nào.
Đăng nhập vào dịch vụ ứng dụng chỉ bằng hash mật khẩu
Ứng dụng dịch vụ của E3 Site Supervisor Control (phiên bản firmware < 2.31F01) sử dụng hashing phía khách hàng cho mục đích xác thực. Một kẻ tấn công có thể xác thực bằng cách thu được chỉ hash mật khẩu.
Giao thức độc quyền cho phép thực hiện các thao tác tệp không xác nhận
Hệ thống quản lý cơ sở E2 Facility Management Systems sử dụng một giao thức độc quyền cho phép thực hiện các thao tác tệp không xác nhận trên bất kỳ tệp nào trong hệ thống tệp.
Tin tổng hợp tự động từ SOCRadar (https://socradar.io). Mỗi bài đều dẫn liên kết tới bài gốc của nguồn.
Bài viết liên quan
Cùng chuyên mục & chủ đề

CISA thêm lỗ hổng của Check Point và UnrealIRCd vào danh sách các lỗ hổng đã bị khai thác

Nhóm tấn công khai thác lỗ hổng zero-day trong Check Point, gây rò rỉ dữ liệu

Nhóm tấn công khai thác lỗ hổng ScreenConnect, cài đặt SCKit trên thiết bị kỹ thuật
