Zoom cho Windows: Nhóm tấn công khai thác lỗ hổng để mở rộng quyền kiểm soát từ xa
Zoom cho Windows có hai lỗ hổng cho phép nhóm tấn công mở rộng quyền kiểm soát từ xa mà không cần đăng nhập. Lỗ hổng đầu tiên có CVSS 9.6 và lỗ hổng thứ hai có CVSS 8.1. Zoom đã phát hành bản vá cho các lỗ hổng này.
Zoom cho Windows có hai lỗ hổng cho phép nhóm tấn công mở rộng quyền kiểm soát từ xa mà không cần đăng nhập. Lỗ hổng đầu tiên có CVSS 9.6 và lỗ hổng thứ hai có CVSS 8.1. Zoom đã phát hành bản vá cho các lỗ hổng này.
Nội dung chính
- Zoom cho Windows có hai lỗ hổng (CVE-2026-108186, CVSS 9.6 và CVE-2026-108187, CVSS 8.1)
- Nhóm tấn công có thể khai thác lỗ hổng để mở rộng quyền kiểm soát từ xa
- Bản vá đã được phát hành cho các lỗ hổng này
- Zoom Workplace cho Windows từ phiên bản 7.1.0 trở đi đều có thể bị tấn công
- Zoom đã tìm ra lỗ hổng này và đã có người báo cáo từ bên ngoài
Chi tiết sự việc
Zoom cho Windows có hai lỗ hổng nghiêm trọng. Lỗ hổng đầu tiên (CVE-2026-108186, CVSS 9.6) cho phép nhóm tấn công mở rộng quyền kiểm soát từ xa mà không cần đăng nhập. Zoom không giải thích chi tiết về cách thức tấn công. Lỗ hổng thứ hai (CVE-2026-108187, CVSS 8.1) cũng cho phép nhóm tấn công mở rộng quyền kiểm soát từ xa, nhưng cần tương tác của nạn nhân.
Zoom đã phát hành bản vá cho các lỗ hổng này. Phiên bản 7.1.8 đã khắc phục lỗ hổng nghiêm trọng, và phiên bản 7.1.5 đã khắc phục lỗ hổng có mức độ nguy hiểm cao. Hiện tại, phiên bản 7.2.5 đã sẵn sàng để tải về và khắc phục các lỗi an ninh.
Zoom's Offensive-Security-Team đã phát hiện lỗ hổng đầu tiên, trong khi một nhà nghiên cứu có tên là shmoul đã báo cáo lỗ hổng thứ hai.
Zoom cho biết chưa có bằng chứng cho thấy lỗ hổng này đã được sử dụng để tấn công.
Lưu ý: Bài viết được biên dịch và tóm tắt tự động bằng AI từ nguồn heise Security (Đức). Vui lòng đối chiếu bài gốc trước khi sử dụng.
📰 Tin liên quan cùng sự kiện (2)
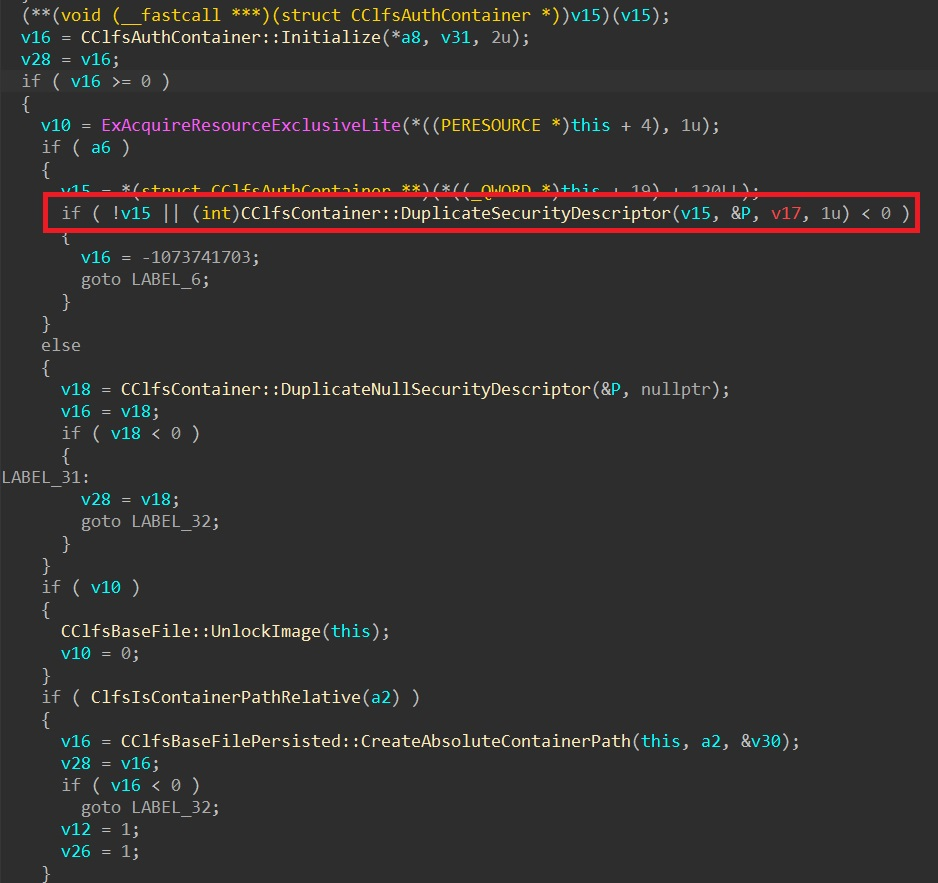 Nhóm tấn công khai thác lỗ hổng zero-day trong WindowsNguồn: Security Affairs · 13/11/2026 · Cùng sự kiện
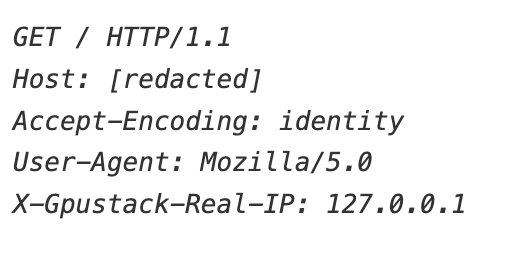 Nhóm tấn công khai thác lỗ hổng trong GPUStack, tạo ra yêu cầu giả mạoNguồn: SANS Internet Storm Center · 12/11/2026 · Cùng sự kiện
Tin tổng hợp tự động từ heise Security (Đức) (https://www.heise.de/security/). Mỗi bài đều dẫn liên kết tới bài gốc của nguồn.
Bài viết liên quan
Cùng chuyên mục & chủ đề
Sự cố dịch vụ Microsoft kéo dài bất thường, nhiều doanh nghiệp ảnh hưởng
Google phát hành bản vá khẩn cấp cho 5 lỗ hổng kritisch trong Chrome