Từ khoá

#ai

Tổng hợp bài viết được gắn thẻ “ai”.

Tổng số 325 bài viết•Trang 13 / 33

Bài viết theo từ khoá

10 bài trên trang
Nhật Bản tăng cường đầu tư vào an ninh mạng với sự hỗ trợ của AI
Trí tuệ nhân tạo

Nhật Bản tăng cường đầu tư vào an ninh mạng với sự hỗ trợ của AI

Nhật Bản đang đẩy mạnh đầu tư vào an ninh mạng, bao gồm việc thành lập các đội phản ứng mạng hợp tác công - tư và một đội chuyên về AI. Đồng thời, chính phủ cũng mở rộng quyền hạn để có thể hành động pro-actively trong việc bảo vệ mạng.

Dark Reading· Quốc tế JA
Tin tặc sử dụng công cụ kiểm thử an ninh AntiFox tấn công AWS
Trí tuệ nhân tạo

Tin tặc sử dụng công cụ kiểm thử an ninh AntiFox tấn công AWS

Arctic Wolf phát hiện tin tặc sử dụng công cụ kiểm thử an ninh AntiFox, một nền tảng kiểm thử mở nguồn của Trung Quốc, để tấn công hệ thống IIS và AWS. Công cụ này tự động hóa quá trình tấn công, giúp kẻ tấn công nhanh chóng thu thập thông tin và truy cập vào tài khoản AWS.

Security Affairs· Quốc tế EN
AWS ra mắt trải nghiệm mới, khởi tạo nhanh và an toàn hơn
Trí tuệ nhân tạo

AWS ra mắt trải nghiệm mới, khởi tạo nhanh và an toàn hơn

AWS giới thiệu trải nghiệm mới giúp khởi tạo nhanh và an toàn hơn. Trải nghiệm mới cung cấp các cài đặt an toàn mặc định, bao gồm việc đăng nhập với Builder ID và hai yếu tố bảo mật, tổ chức AWS tự quản lý và giới hạn dữ liệu tự động.

AWS Security Blog· Quốc tế EN
Threat actors sử dụng GSocket để duy trì truy cập sau khi vá lỗ hổng
Lỗ hổng

Threat actors sử dụng GSocket để duy trì truy cập sau khi vá lỗ hổng

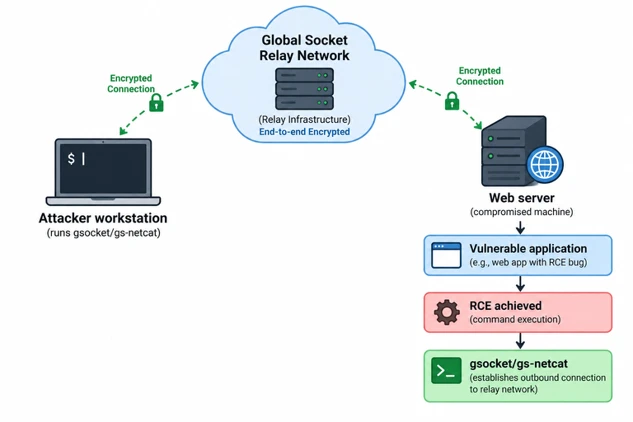
Threat actors đã khai thác lỗ hổng RCE trong web application để truy cập vào hệ thống Linux và sử dụng GSocket để duy trì truy cập sau khi vá lỗ hổng. GSocket hoạt động qua một mạng relay công khai mà không có địa chỉ IP hoặc domain của threat actors, giúp họ tránh được các biện pháp ngăn chặn.

Microsoft Security Blog· Quốc tế EN
Lỗ hổng

Microsoft phát hành bản vá cho 1,260 lỗ hổng, 68 là mức nghiêm trọng

Microsoft đã phát hành bản vá cho 1,260 lỗ hổng trong tháng 11/2026, trong đó 68 lỗ hổng được đánh giá là mức nghiêm trọng. Trong số này, 167 lỗ hổng liên quan đến Microsoft Edge và một lỗ hổng đã được khai thác là CVE-2026-124194.

SANS Internet Storm Center· Quốc tế EN
Chọn vị trí khó khăn để phát triển nhanh
Trí tuệ nhân tạo

Chọn vị trí khó khăn để phát triển nhanh

Justin Mills, một kỹ sư an ninh, khuyên rằng người mới vào nghề nên tìm cách làm việc khó khăn để nhanh chóng phát triển. Ông cho biết đã nhận hai thăng tiến trong khoảng 2 năm sau khi quyết định làm việc khó khăn và đã học cách tin tưởng đồng nghiệp.

AWS Security Blog· Quốc tế EN
Nhóm ransomware Qilin: 365 doanh nghiệp bị tấn công trong 3 tháng
Mối đe dọa

Nhóm ransomware Qilin: 365 doanh nghiệp bị tấn công trong 3 tháng

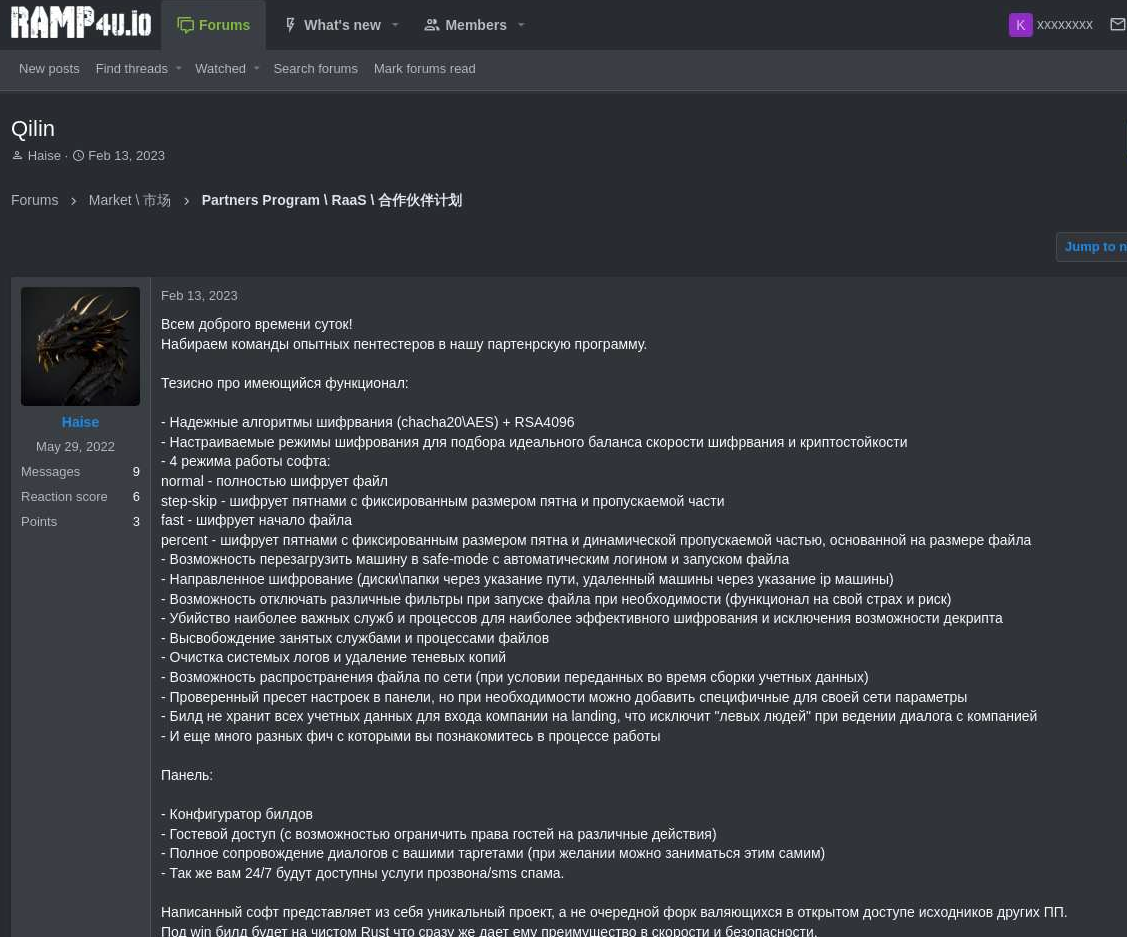
Nhóm ransomware Qilin, do 36 tuổi Aleksey Mikhailovich Yakovtsev từ St. Petersburg, Nga lãnh đạo, đã tấn công ít nhất 365 doanh nghiệp trong 3 tháng qua. Qilin hoạt động theo mô hình 'double extortion', đồng thời đánh cắp dữ liệu nhạy cảm và mã hóa hệ thống.

Krebs on Security· Quốc tế EN
Từ khoá #ai — HueCA-CYBER