Từ khoá

#ai

Tổng hợp bài viết được gắn thẻ “ai”.

Tổng số 325 bài viết•Trang 15 / 33

Bài viết theo từ khoá

10 bài trên trang
AI tăng tốc tấn công, API thanh toán là mục tiêu
Lỗ hổng

AI tăng tốc tấn công, API thanh toán là mục tiêu

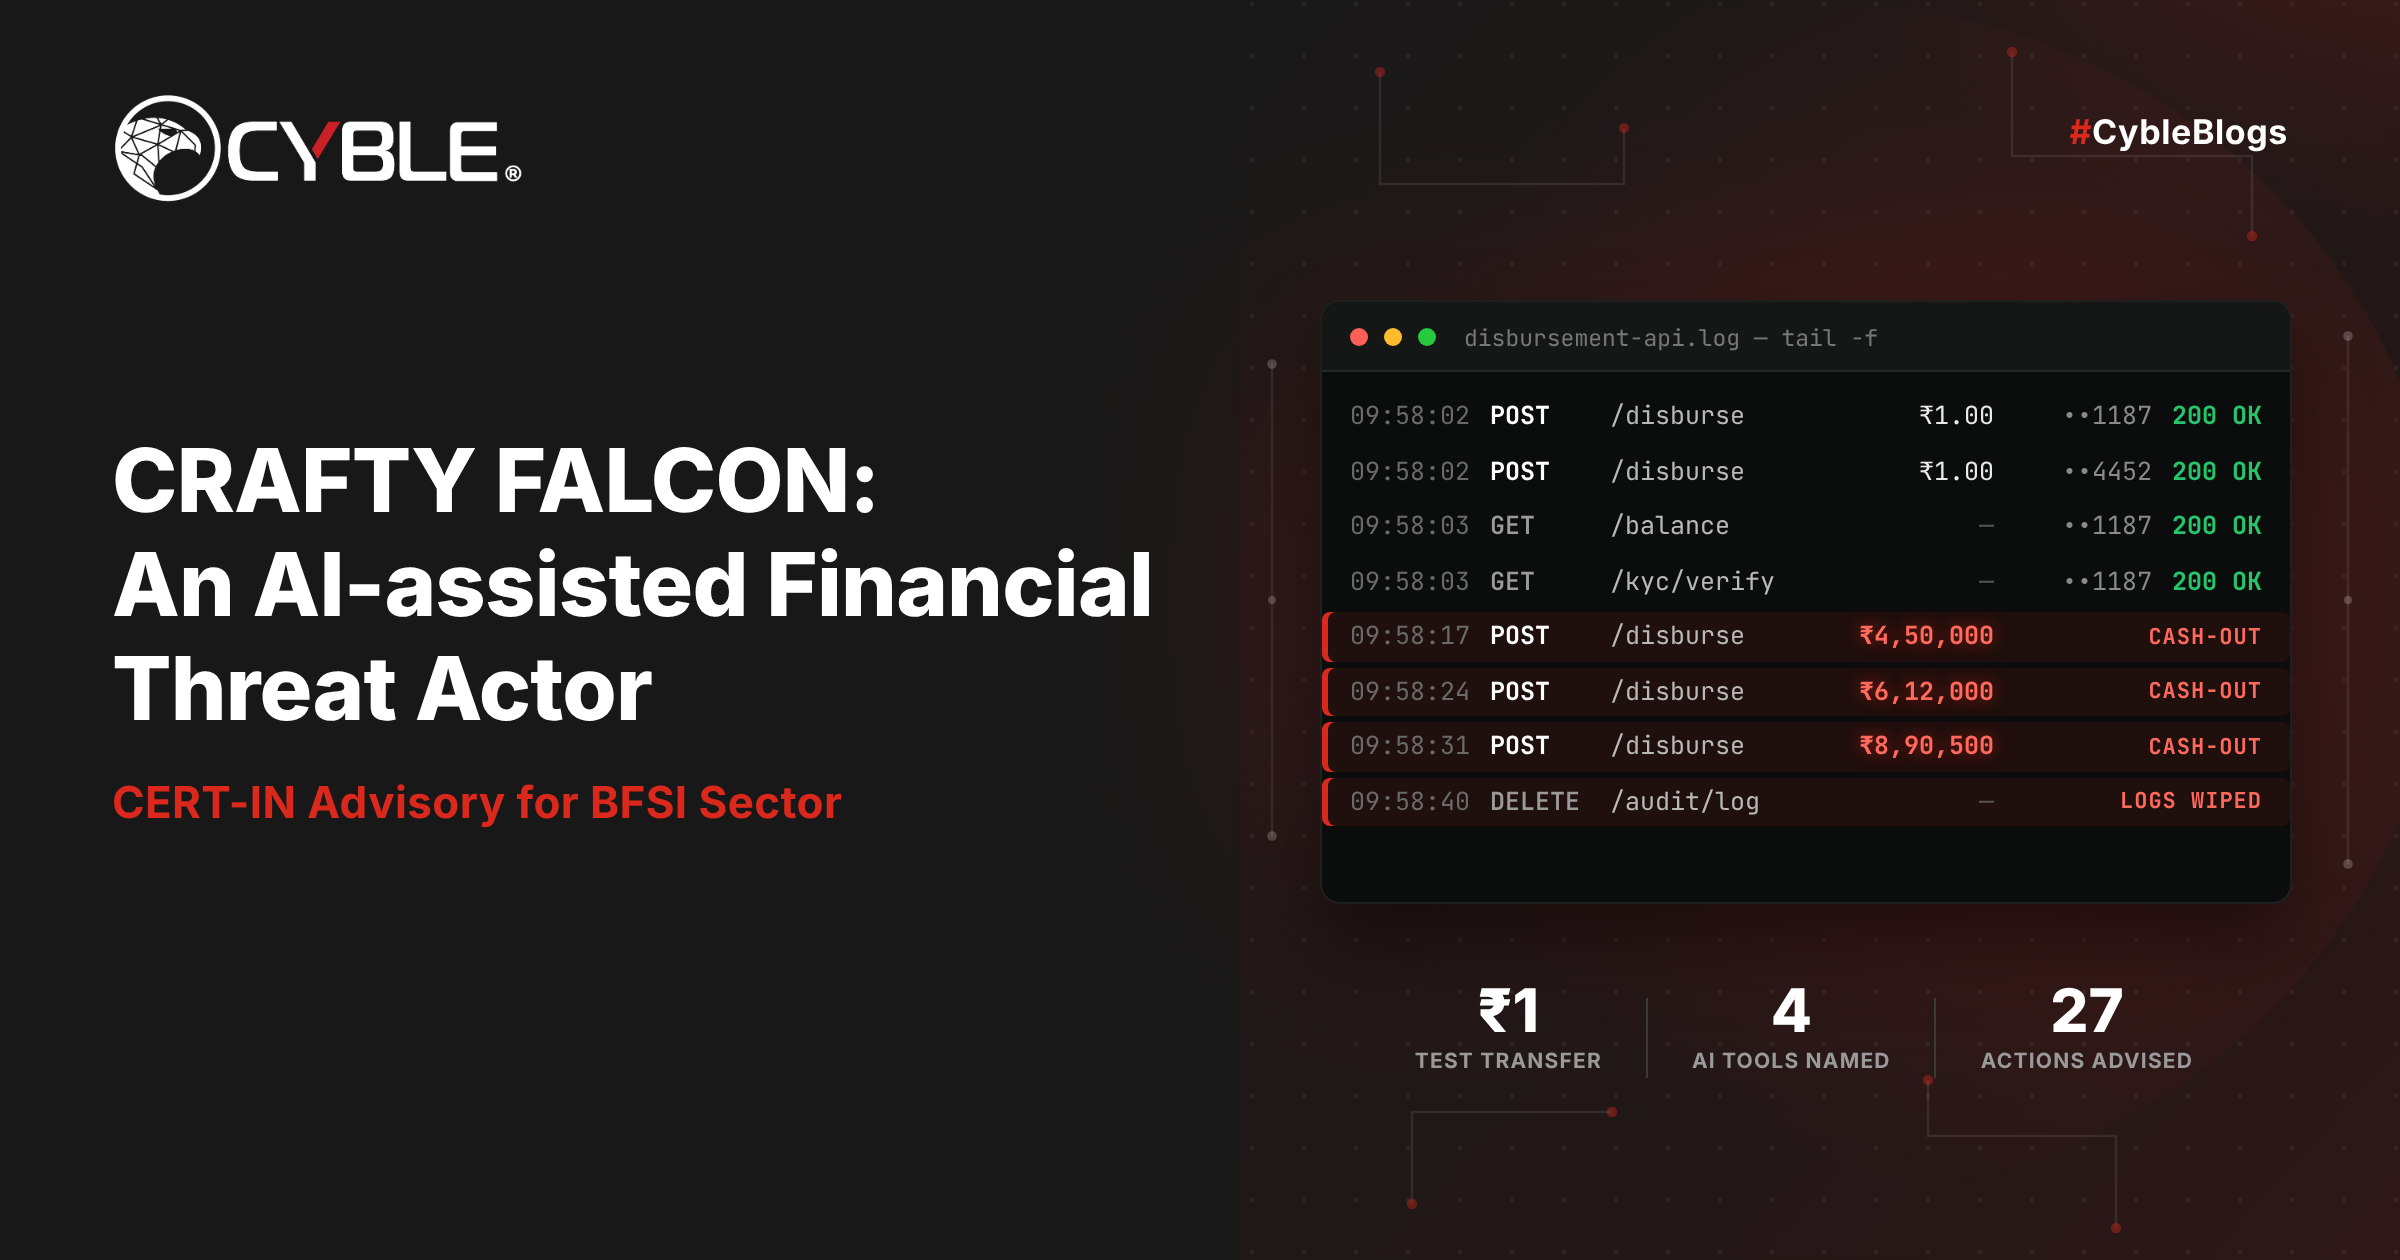
CERT-In cảnh báo về hành động tài chính được hỗ trợ bởi AI, gọi API thanh toán của nạn nhân để chuyển tiền. Tấn công sử dụng mã API được cài sẵn, chia sẻ thông tin tài khoản giữa môi trường thử nghiệm và sản xuất, và IP được tin tưởng. CERT-In xác nhận đã có 4 công cụ AI công khai và đã tấn công nhiều tổ chức tài chính.

Cyble Research· Quốc tế EN
Trí tuệ nhân tạo

Microsoft Teams bổ sung phát hiện AI cho tin lừa đảo, cảnh báo deepfake

Microsoft Teams sẽ tích hợp công nghệ AI để phát hiện tin lừa đảo trong các cuộc trò chuyện bên ngoài. Đồng thời, khả năng phát hiện deepfake sẽ yêu cầu sự hỗ trợ từ các nhà cung cấp bên thứ ba và cài đặt của quản trị viên.

TechRepublic Security· Quốc tế EN
Citrus Ransomware kết hợp công nghệ mới trong tấn công
Trí tuệ nhân tạo

Citrus Ransomware kết hợp công nghệ mới trong tấn công

Citrus Ransomware sử dụng kỹ thuật kết hợp truyền thống và hiện đại, bao gồm việc sử dụng VLESS để che giấu lưu lượng mạng và Sn00py để mã hóa. Nhóm tấn công cũng sử dụng mô hình lớn ngôn ngữ (LLM) để tạo ra mã và script. Họ khai thác lỗ hổng CVE-2026-54121 để nâng quyền truy cập và sử dụng 1C:Enterprise với cấu hình không an toàn để nâng cấp quyền.

Kaspersky Securelist· Quốc tế EN
CISO châu thảo luận về bảo mật trong thời đại trí tuệ nhân tạo
Trí tuệ nhân tạo

CISO châu thảo luận về bảo mật trong thời đại trí tuệ nhân tạo

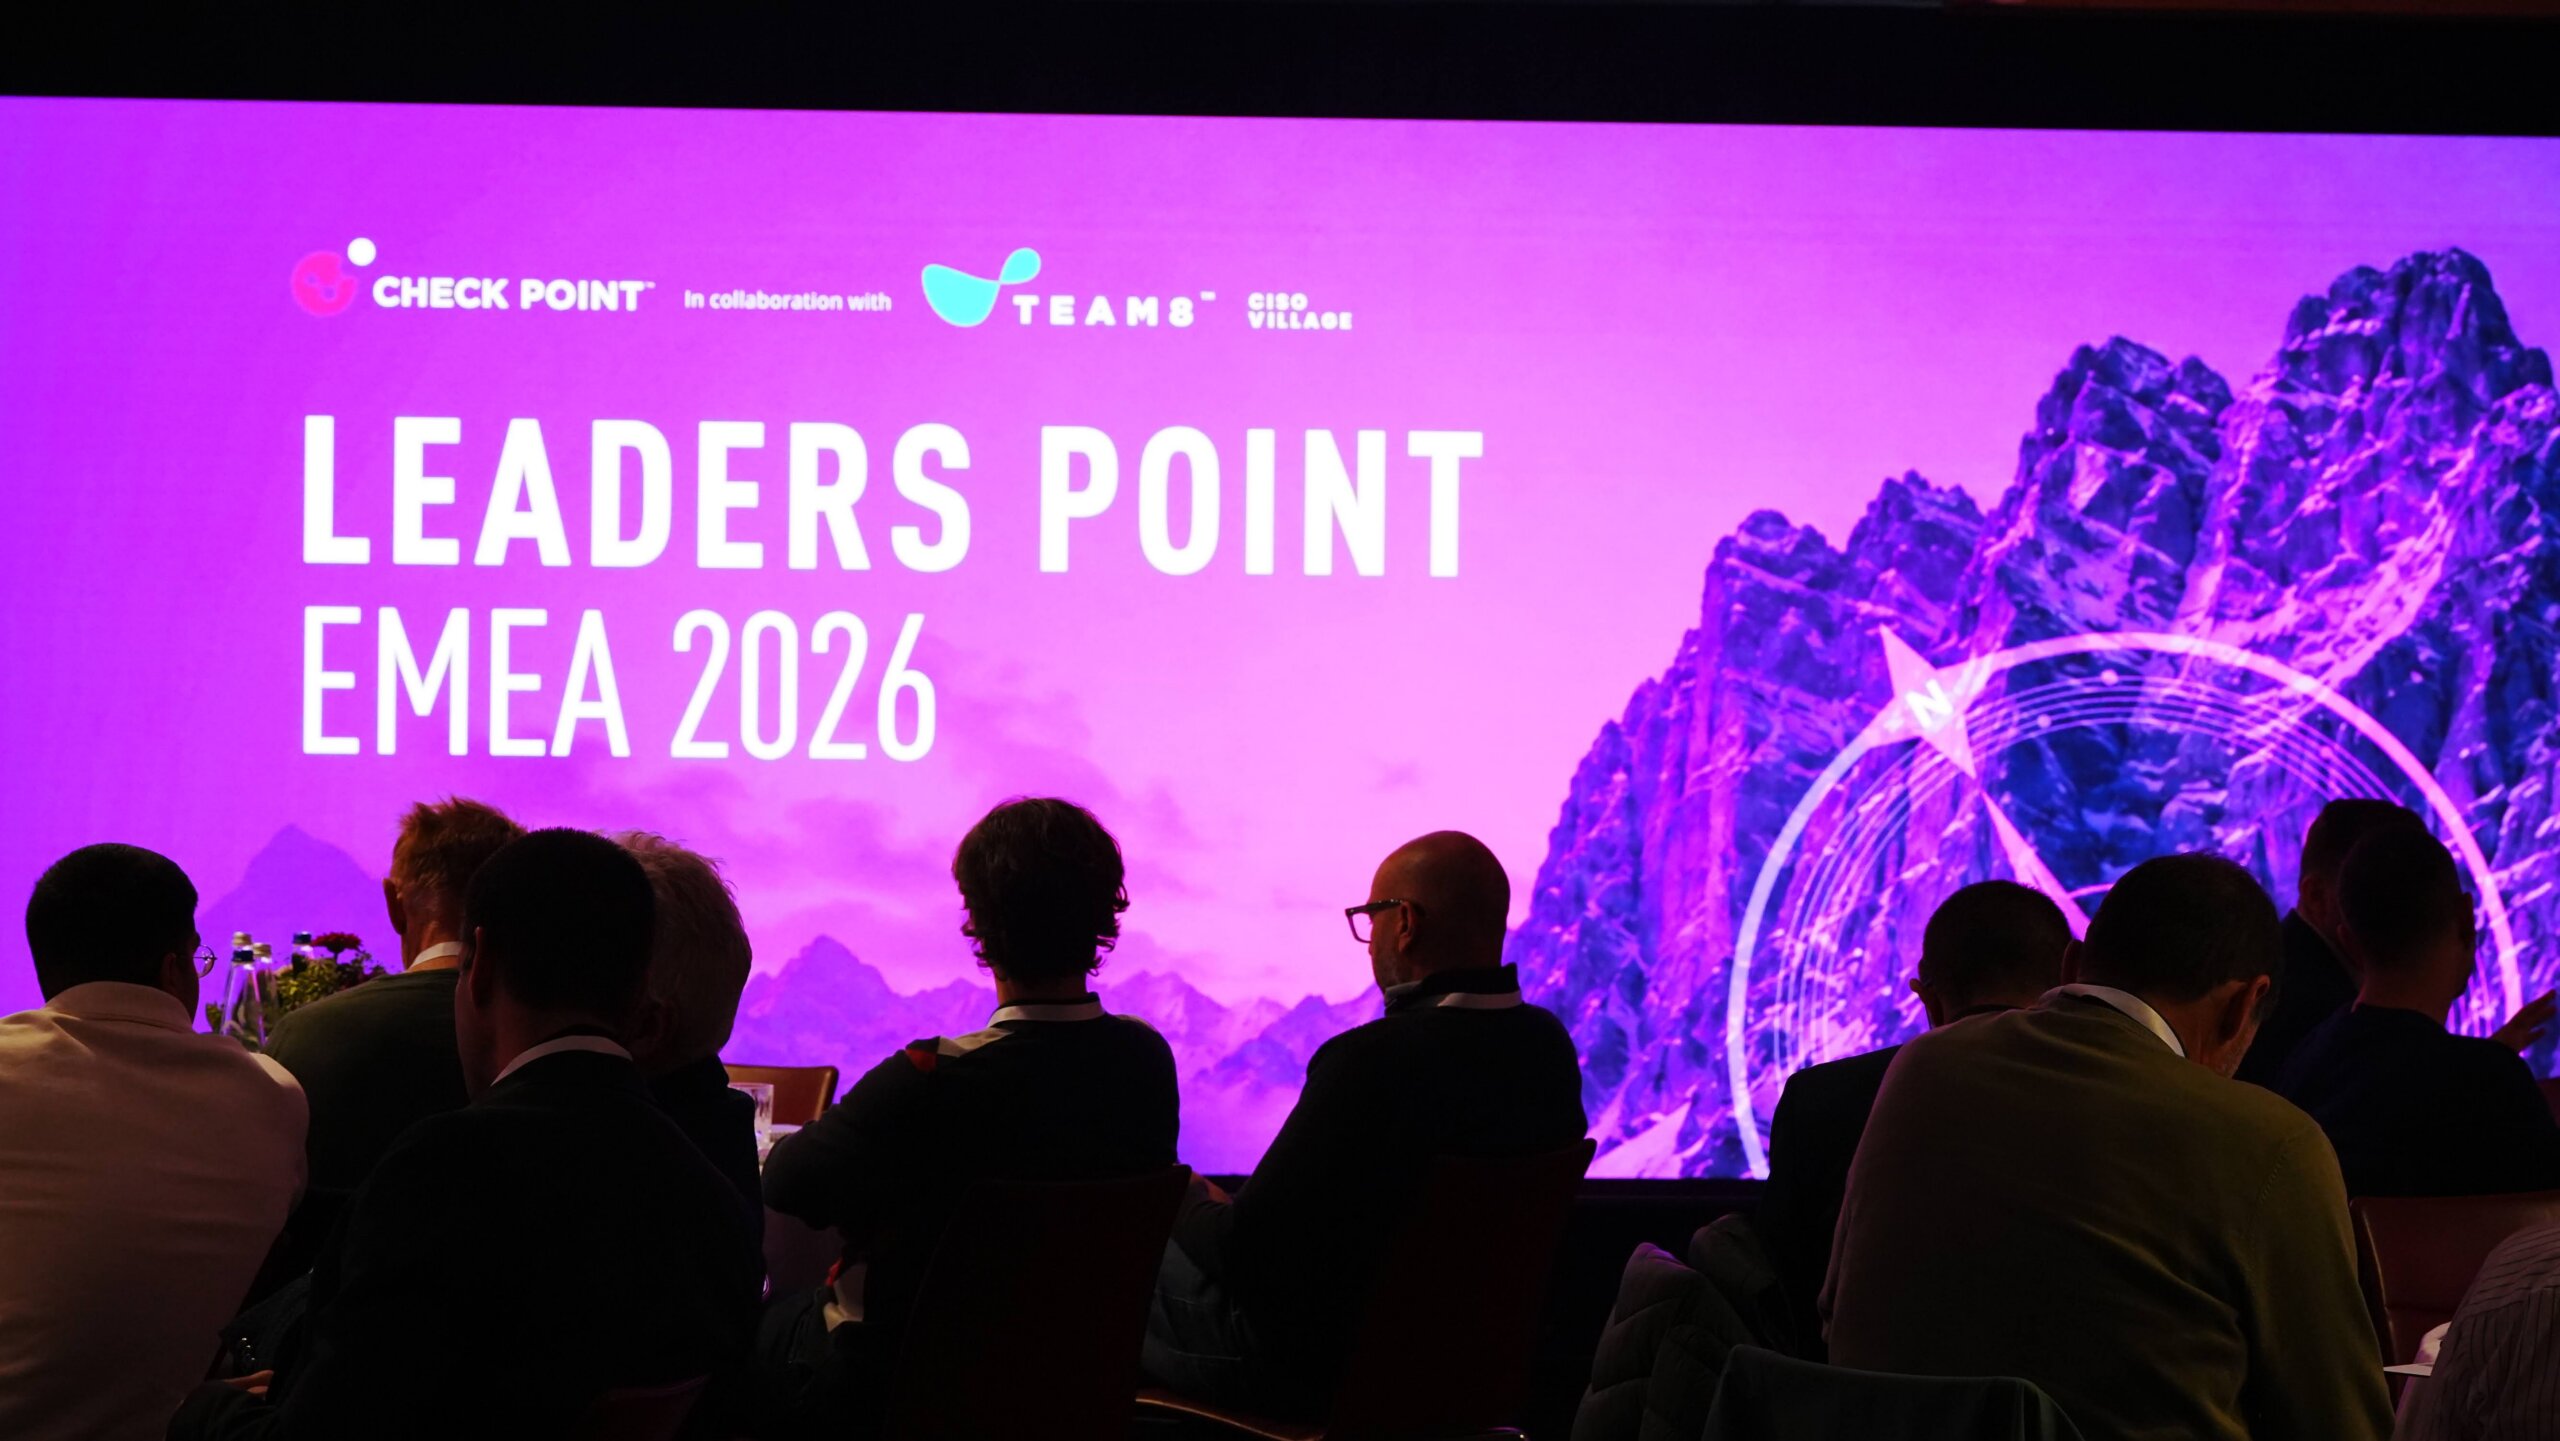
Tại Leaders Point EMEA ở Bavaria, hơn 70 CISO từ châu Âu, Trung Đông và Phi châu đã thảo luận về cách bảo mật trong thời đại trí tuệ nhân tạo. Sự kiện do CEO Nadav Zafrir tổ chức và được Team8's CISO Village hỗ trợ.

Check Point Blog· Quốc tế EN
Malware Cereal biến Exchange server thành điểm thu thập tin tặc
Mối đe dọa

Malware Cereal biến Exchange server thành điểm thu thập tin tặc

Malware Cereal hoạt động trên Exchange server để thu thập email và thực hiện cyberespionage. Toolset này không sử dụng C2 channel và thay vào đó sử dụng backdoor passif trên server mục tiêu. Malware này đã tấn công Kazakhstan và Romania và được cho là do nhóm Turla của Nga phát triển.

CSO Online· Quốc tế EN
Finite State huy động 27 triệu đô để bảo mật thiết bị mới với AI
Trí tuệ nhân tạo

Finite State huy động 27 triệu đô để bảo mật thiết bị mới với AI

Finite State, một công ty dẫn đầu trong bảo mật sản phẩm và quản lý rủi ro chuỗi cung ứng phần mềm, đã huy động 27 triệu đô la để mở rộng nền tảng bảo mật AI của mình và mở rộng hoạt động quốc tế. Công ty đang đối mặt với một làn sóng lỗ hổng mới do AI phát hiện và các quy định bảo mật toàn cầu mới.

CSO Online· Quốc tế EN
Microsoft phát hành bản vá cho lỗ hổng zero-day Outlook, 63 lỗ hổng critical
Lỗ hổng

Microsoft phát hành bản vá cho lỗ hổng zero-day Outlook, 63 lỗ hổng critical

Microsoft đã phát hành bản vá cho một lỗ hổng zero-day trong Outlook và 63 lỗ hổng critical khác. Lỗ hổng Outlook có thể cho phép kẻ tấn công đánh cắp thông tin xác thực của người dùng. Microsoft cũng đã vá các lỗ hổng khác trên các sản phẩm như Exchange Server và Windows.

CSO Online· Quốc tế EN
AI trở thành công cụ và mục tiêu cho tin tặc
Trí tuệ nhân tạo

AI trở thành công cụ và mục tiêu cho tin tặc

Trong khoảng thời gian từ tháng 7/2025 đến tháng 7/2026, các cuộc tấn công sử dụng AI đang gia tăng. AI được sử dụng như công cụ tạo ra các cuộc tấn công quen thuộc như đánh cắp chuỗi cung ứng, lừa đảo bằng thư điện tử giả và đòi tiền chuộc, đồng thời làm cho chúng trở nên thuyết phục hơn. Các công cụ phát triển phần mềm dành cho người dùng là mục tiêu chính vì chúng thường có quyền truy cập vào t

Recorded Future· Quốc tế EN
Từ khoá #ai — HueCA-CYBER